EN


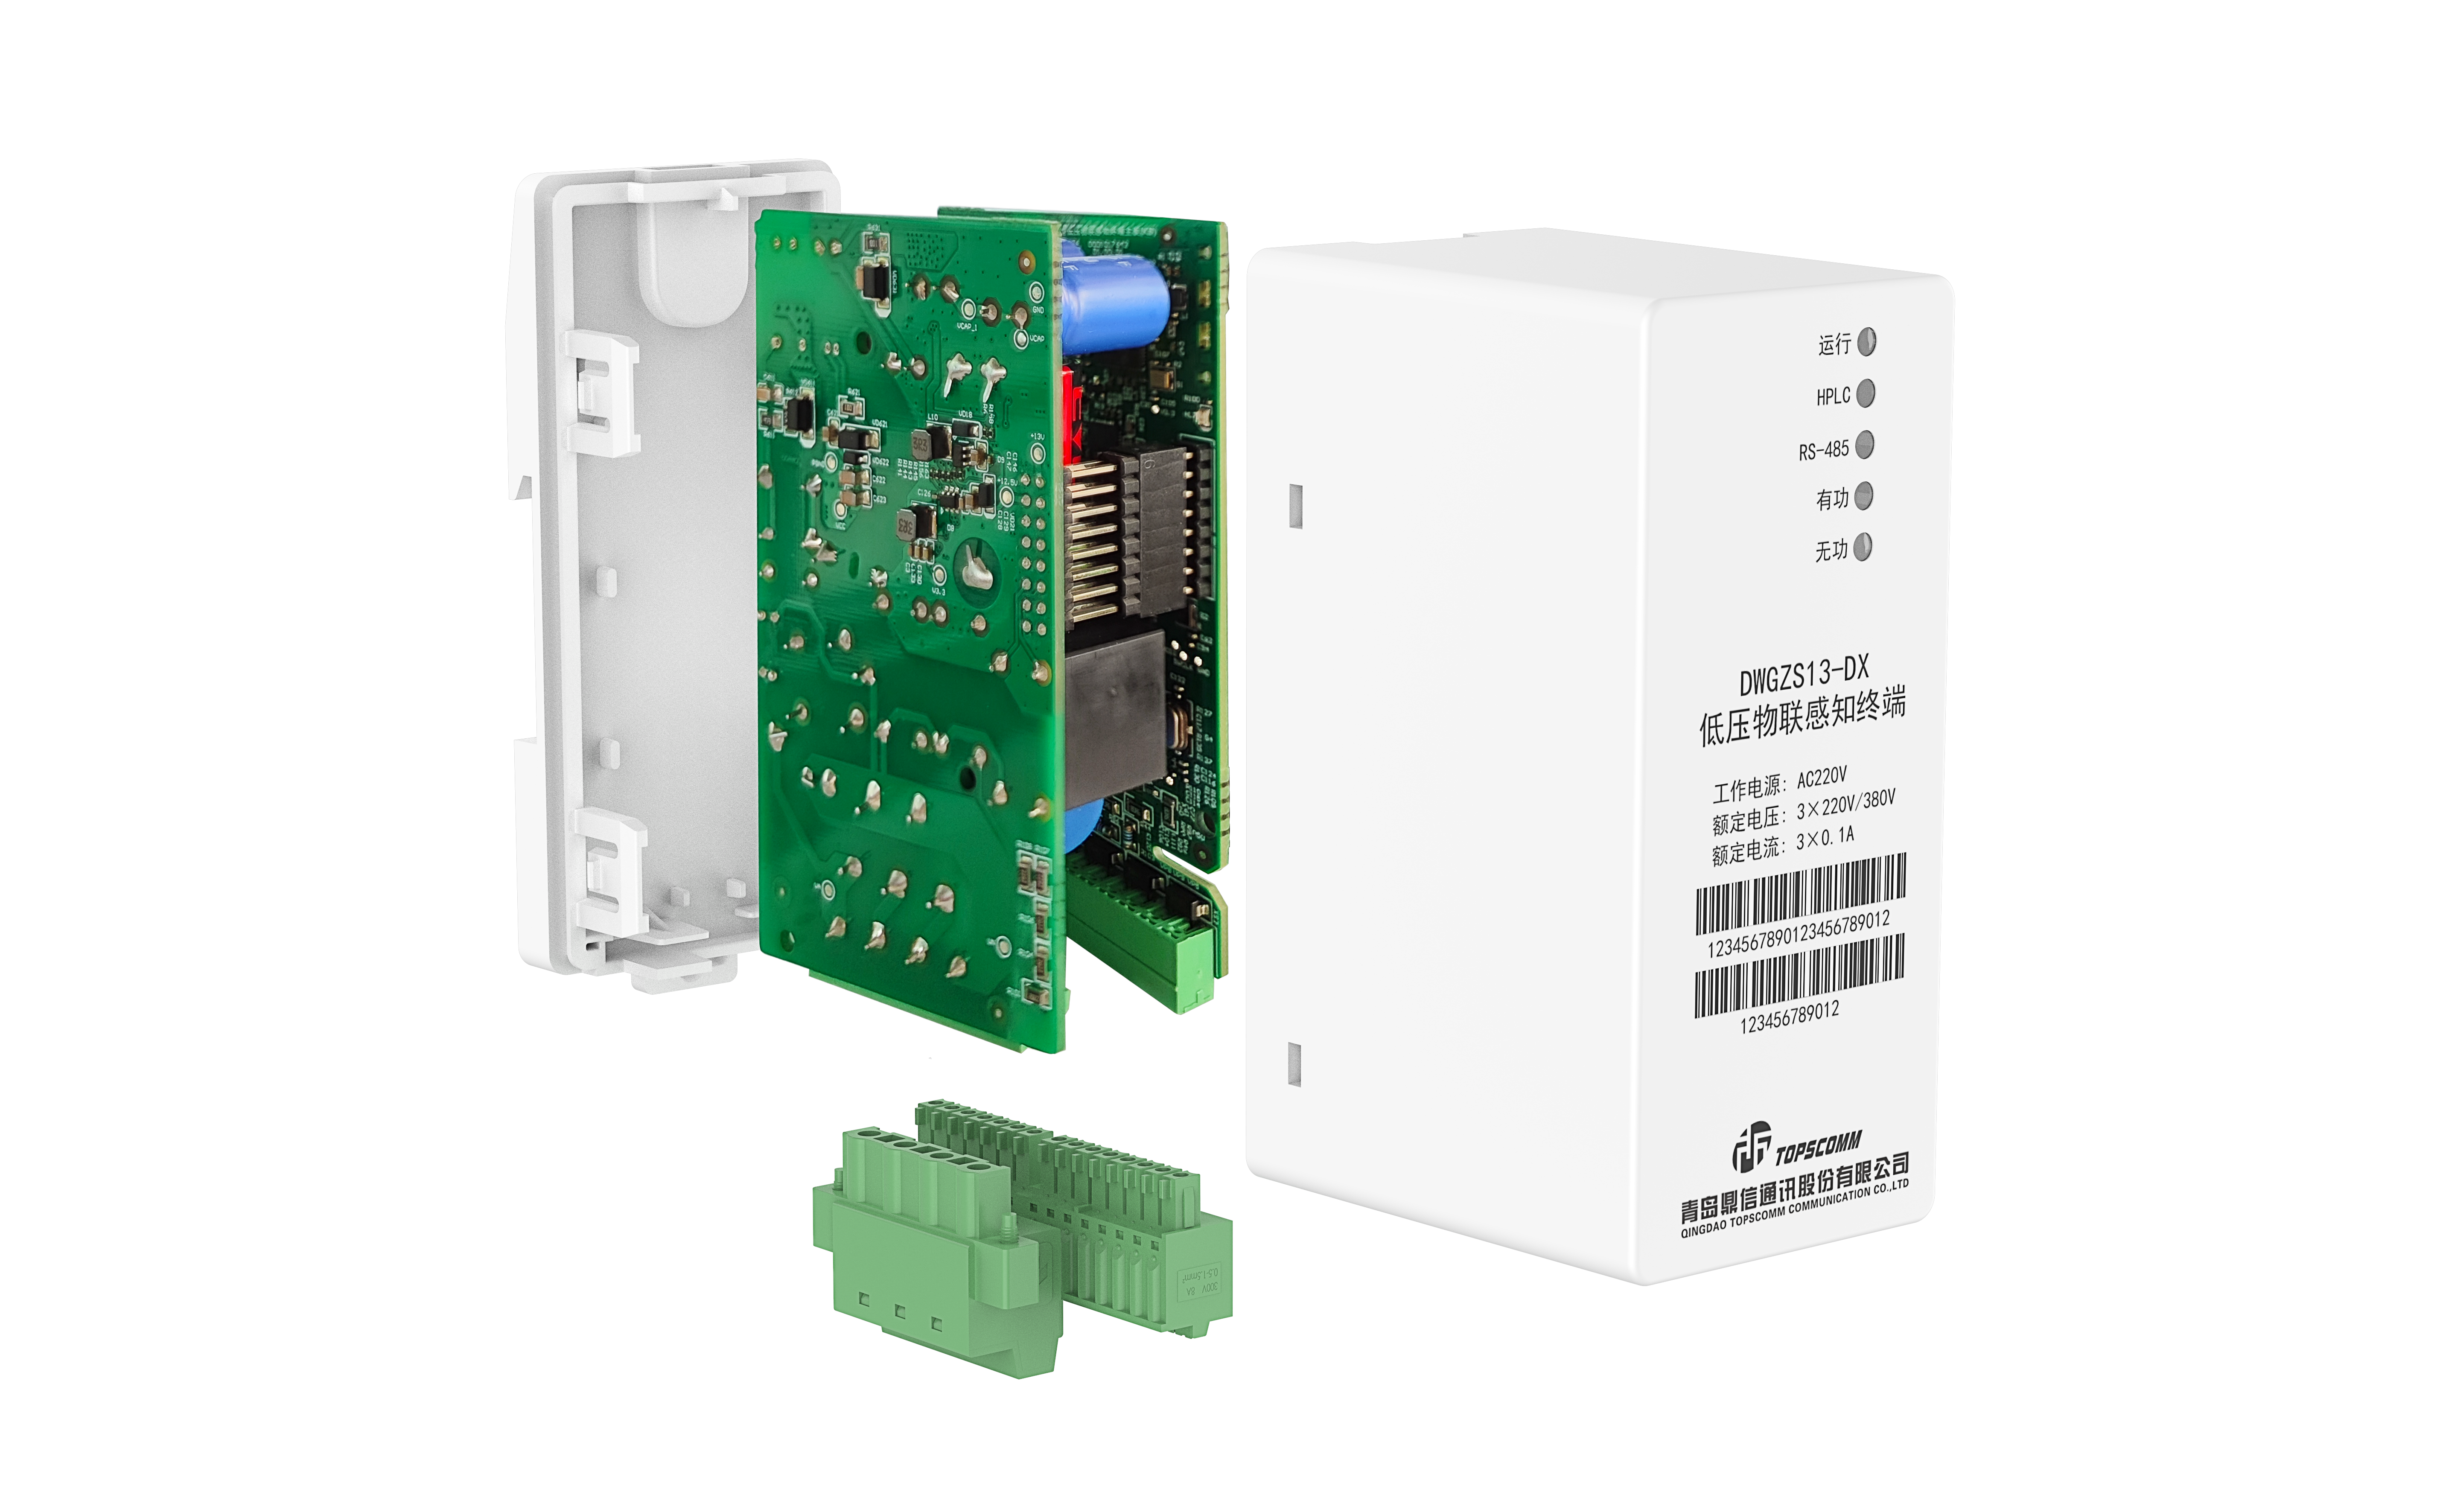
Zabezpečení dat stále zůstává nejdůležitější požadavkem pro jakoukoli organizaci nasazující infrastrukturu pro komunikaci přes elektrickou síť. Dodavatel čipů pro komunikaci přes elektrickou síť hraje klíčovou roli při zavádění robustních standardů šifrování, které chrání citlivé informace přenášené prostřednictvím elektrických sítí a sítí inteligentních elektroměrů. Tito dodavatelé musí implementovat sofistikované bezpečnostní protokoly, aby zabránili neoprávněnému přístupu, odposlechu dat a zranitelnostem sítě, jež by mohly ohrozit provoz energetických podniků i soukromí spotřebitelů.
Krajina vývoje čipových sad pro modemovou komunikaci prostřednictvím elektrické sítě se za poslední desetiletí výrazně změnila. Moderní dodavatel čipů pro komunikaci přes napájecí síť implementace nyní zahrnují pokročilé standardy šifrování, které odpovídají mezinárodním předpisům a průmyslovým osvědčeným postupům. Porozumění těmto šifrovacím architekturám je nezbytné pro energetické společnosti, chytrou síť provozovatele a poskytovatele IoT řešení služeb, kteří usilují o nasazení bezpečné úzkopásmové komunikace prostřednictvím elektrické sítě ve své infrastruktuře.
Základní šifrovací standardy v úzkopásmové technologii komunikace prostřednictvím elektrické sítě
Šifrovací protokoly založené na AES
Standard pokročilého šifrování (AES) tvoří základ většiny nasazení technologie komunikace po úzkopásmových silových vedeních. Významní výrobci čipů pro komunikaci po silových vedeních implementují šifrovací algoritmy AES-128 a AES-256, aby zabezpečili zprávy příkazů a řízení přenášené po elektrických vedeních. Tyto šifrovací metody poskytují ochranu vojenské úrovně při zachování výpočetní efektivity na čipových sadách s omezenými prostředky. Přijetí AES zajišťuje kompatibilitu s mezinárodními bezpečnostními standardy a regulačními rámci v trzích energetických společností.
Výrobci modemových čipových sad pro komunikaci po silových vedeních obvykle používají AES ve spojení s robustními systémy správy klíčů. Tento přístup brání neoprávněnému dešifrování i v případě, že útočník získá zašifrované datové pakety. Šifrování funguje na vrstvě propojení (link layer), čímž je zajištěno, že každá komunikace mezi inteligentními elektroměry a centrálním správním systémem energetické společnosti zůstává chráněna před odposlechem a manipulací.
Výměna klíčů a autentizační mechanismy
Zabezpečená výměna klíčů představuje další kritický aspekt implementace komunikačních protokolů inteligentních elektroměrů. Výrobci čipů pro komunikaci po silových vedeních využívají různé funkce odvození klíčů a mechanizmy předem sdílených klíčů k navázání zabezpečených komunikačních kanálů. Tyto systémy používají techniky, jako je kryptografie na bázi eliptických křivek a hashové autentizační kódy zpráv, k ověření autentičnosti připojených zařízení před přenosem citlivých dat.
Autentizační protokoly brání neoprávněným zařízením v přístupu k síti komunikace po silových vedeních. Implementací autentizace založené na certifikátech a vzájemného ověřování zařízení technologie úzkopásmové komunikace po silových vedeních zajistí, že se do síťové komunikace mohou zapojit pouze autorizované koncové body. Tento vícevrstvý přístup výrazně snižuje zranitelnost vůči útokům typu man-in-the-middle a neoprávněnému přístupu do sítě.
Implementační standardy a požadavky na soulad
Zarovnání s regulačním rámcem
Dodavatelé čipových sad pro komunikaci přes silové vedení musí při nasazování řešení šifrování procházet složitými regulačními prostředími. Organizace jako Mezinárodní elektrotechnická komise (IEC) stanovují přísné požadavky na implementaci komunikačních protokolů inteligentních měřičů. Tyto normy vyžadují konkrétní šifrovací algoritmy, délky klíčů a protokoly bezpečnostního testování, aby byla zajištěna spolehlivost rozvodu a ochrana dat na mezinárodních trzích.
Dodržování norem jako IEC 62056-53 a IEC 62351 ovlivňuje, jak dodavatelé integrují bezpečnost do své technologie komunikace přes úzkopásmová silová vedení. Tyto rámce vyžadují komplexní hodnocení zranitelností, penetrační testování a průběžné bezpečnostní audity. Dodavatelé čipů pro komunikaci přes silová vedení musí prokázat, že jejich implementace odolávají známým útokům i nově se objevujícím bezpečnostním hrozbám, než získají povolení k uvedení na trh.
Bezpečnostní protokoly specifické pro daný průmyslový segment
Implementace komunikačního protokolu inteligentních měřičů sahá dál než základní šifrování a zahrnuje architektury bezpečnosti od konce do konce. Návrháři čipových sad pro modem využívající komunikaci po silové síti začínají integrovat funkce, jako je kontrola integrity zpráv, ověření časových razítek a prevence útoků typu replay. Tyto vícevrstvé bezpečnostní mechanismy spolupracují se šifrováním a vytvářejí odolné systémy schopné bránit se sofistikovaným kybernetickým útokům zaměřeným na kritickou infrastrukturu.
Dodavatelé implementující technologii úzkopásmové komunikace po silové síti musí řešit jak otázky důvěrnosti, tak i celistvosti. Omezení rychlosti přenosu, detekce anomálií a sledování chování jsou stále častěji zabudovány do moderních čipových sad. Tento komplexní bezpečnostní postoj odráží rostoucí sofistikovanost hrozeb cílených na sítě chytrých rozvodných sítí a nutnost proaktivních obranných mechanismů, které jde nad rámec samotného šifrování.
Praktické aspekty nasazení pro zabezpečenou implementaci
Architektura hardwarové bezpečnosti
Dodavatelé čipů pro komunikaci přes silové vedení integrují specializované hardwarové bezpečnostní moduly, které efektivně provádějí šifrovací operace. Vyhrazené kryptografické akcelerátory snižují zátěž zpracování a zároveň zachovávají vysokou rychlost přenosu dat v implementacích modemových čipsetů pro komunikaci přes silové vedení. Tato bezpečnost na úrovni hardwaru brání neoprávněnému upravování firmwaru a chrání šifrovací klíče před útoky zaměřenými na jejich extrakci.
Mechanismy zabezpečeného spouštění a důvěryhodná prostředí pro provádění (TEE) jsou zásadními součástmi moderní implementace komunikačních protokolů inteligentních elektroměrů. Dodavatelé čipů pro komunikaci přes silové vedení tyto funkce zabudovávají, aby zajistili, že na připojených zařízeních běží pouze ověřený firmware. Kombinací hardwarové bezpečnosti s technologií úzkopásmové komunikace přes silové vedení vytvářejí dodavatelé systémy odolné jak proti fyzickému narušení, tak proti vzdálenému zneužití.
Správa životního cyklu a aktualizační protokoly
Účinnost šifrovacího standardu závisí na robustní správě životního cyklu klíčů a certifikátů. Výrobci čipových sad pro komunikaci přes napájecí vedení implementují bezpečné mechanismy aktualizace prostřednictvím vzduchu (OTA), které umožňují energetickým společnostem nasazovat bezpečnostní opravy bez přerušení služby. Tyto systémy aktualizací samy používají šifrování a ověřování, aby zabránily vložení škodlivého kódu.
Správa rotace šifrovacích klíčů u milionů připojených zařízení představuje významné provozní výzvy. Vedoucí výrobci poskytují bezpečné zřizovací systémy, které umožňují energetickým společnostem obnovovat kryptografické pověření v masovém měřítku. Rámcové implementace komunikačních protokolů inteligentních elektroměrů stále častěji zahrnují automatickou správu životního cyklu, aby bylo zajištěno, že šifrovací standardy zůstávají aktuální a hrozby jsou včas potlačeny.
Často kladené otázky
Jaké šifrovací algoritmy nejčastěji implementují výrobci čipových sad pro komunikaci přes napájecí vedení?
Dodavatelé čipů pro komunikaci přes silové vedení převážně implementují šifrovací standardy AES-128 a AES-256 ve své technologii úzkopásmové komunikace přes silové vedení. Tyto algoritmy poskytují silné bezpečnostní vlastnosti a zároveň zachovávají výpočetní efektivitu na čipových sadách s omezenými prostředky. Kromě toho mnoho dodavatelů začleňuje protokoly výměny klíčů založené na ECC a ověřování založené na HMAC, aby vytvořilo komplexní bezpečnostní rámec pro implementaci komunikačního protokolu inteligentních elektroměrů.
Jak dodavatelé zajistí soulad šifrování s mezinárodními standardy?
Dodavatelé čipových sad pro komunikaci přes silové vedení dosahují souladu důsledným dodržováním rámcových norem, jako jsou IEC 62351 a IEC 62056-53. Tyto normy stanovují konkrétní požadavky na implementaci šifrování, bezpečnostní testování a protokoly hodnocení zranitelností. Dodavatelé provádějí penetrační testování, formální bezpečnostní audit a certifikace nezávislými třetími stranami, aby prokázali, že jejich technologie úzkopásmové komunikace přes silové vedení splňuje regulační požadavky v různých trzích.
Mohou energetické společnosti aktualizovat šifrování v existujících systémech komunikace přes silové vedení?
Moderní výrobci čipů pro komunikaci přes silové vedení navrhují systémy s možností aktualizace firmwaru, aby umožnily aktualizace šifrovacích standardů. Rámcové prostředí pro implementaci komunikačních protokolů inteligentních elektroměrů stále častěji podporuje zabezpečené aktualizace prostřednictvím bezdrátové sítě (OTA), které umožňují energetickým společnostem nasadit nové šifrovací standardy bez nutnosti výměny hardwaru. Tato flexibilita zajišťuje, že nasazení modemových čipových sad pro komunikaci přes silové vedení zůstávají zabezpečená v průběhu vývoje hrozeb i změn regulačních požadavků.