EN


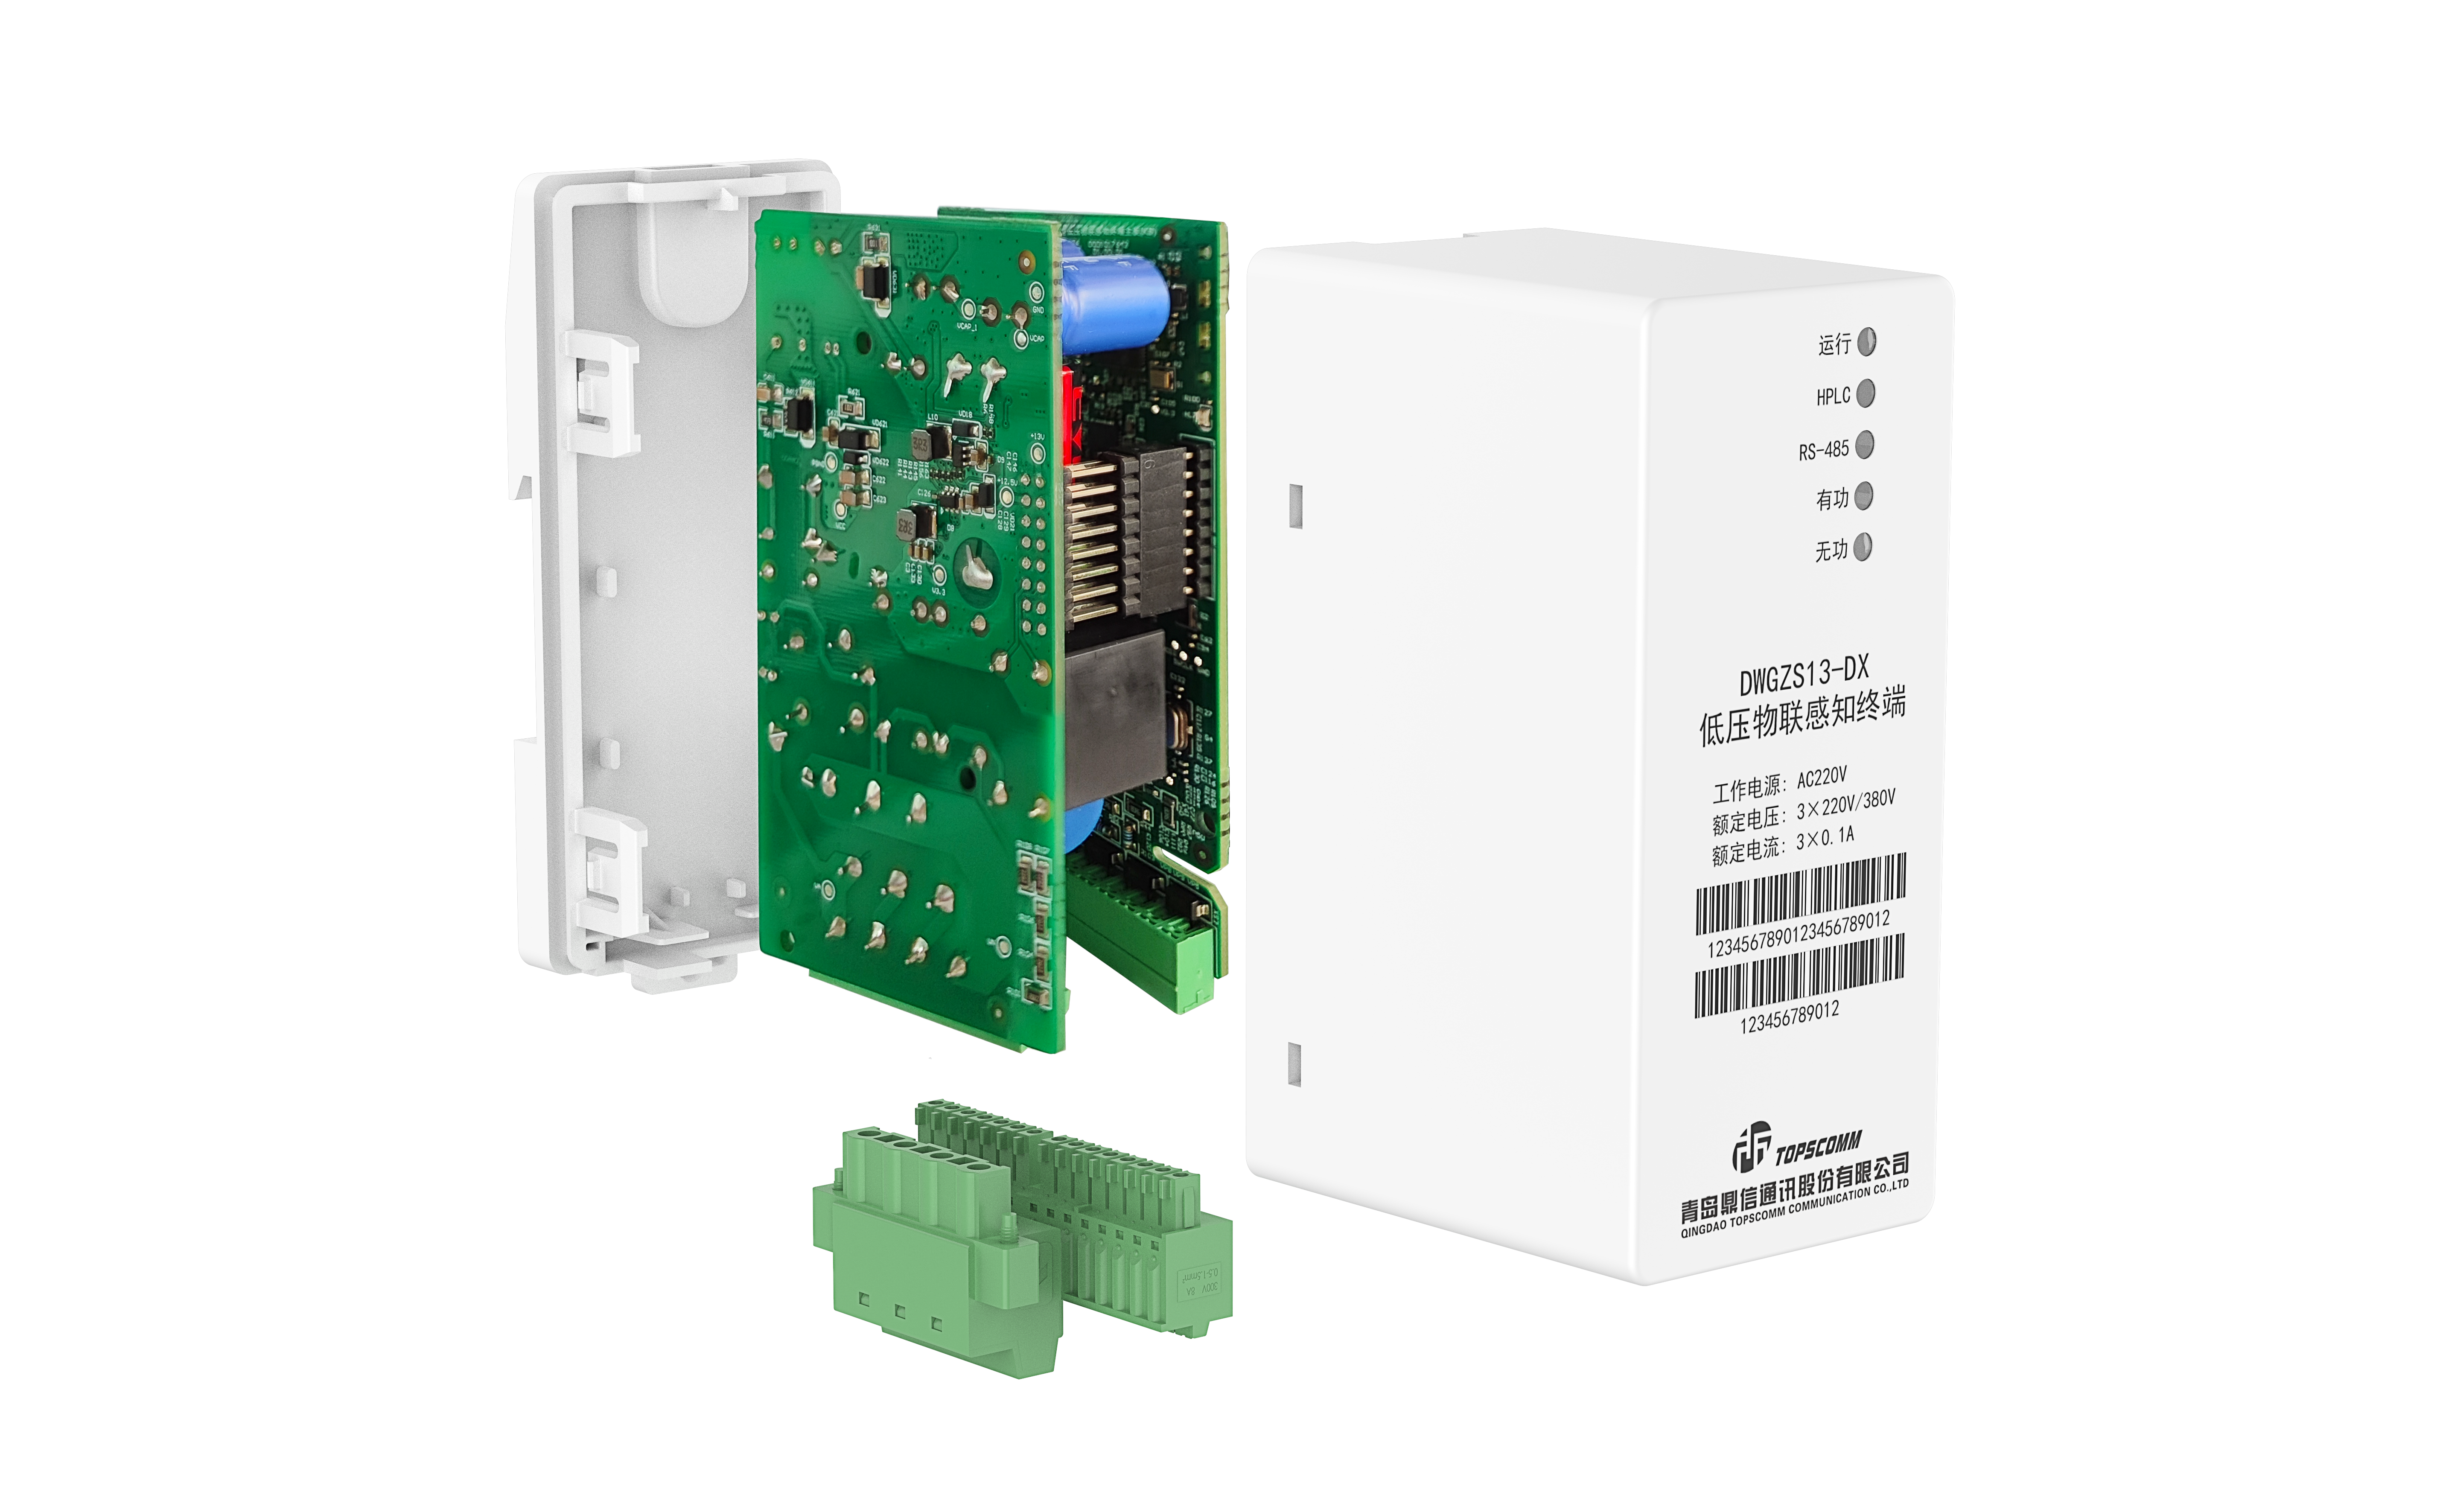
Sigurnost podataka ostaje od najveće važnosti za svaku organizaciju koja koristi komunikacijsku infrastrukturu za električne linije. Prodavač čipova za komunikaciju s električnim vodom igra ključnu ulogu u uspostavljanju čvrstih standarda šifriranja koji štite osjetljive informacije koje se prenose preko električnih mreža i mreža pametnih merača. Ti proizvođači moraju implementirati sofisticirane sigurnosne protokole kako bi spriječili neovlašten pristup, presretanje podataka i ranjivosti mreže koje bi mogle ugroziti poslovanje komunalnih usluga i privatnost potrošača.
U posljednjih deset godina, razvoj čipova za komunikacijske modeme za napajanje električnom energijom značajno se promijenio. Moderna prodavač čipova za komunikaciju s električnim vodom u skladu s člankom 3. stavkom 2. Razumijevanje ovih okvira šifriranja je od suštinskog značaja za komunalne tvrtke, pametne mreže u skladu s člankom 3. rješenje u skladu s člankom 21. stavkom 1.
Osnovni standardi šifriranja u tehnologiji komunikacije uz uzduž oznog pojasa
U skladu s člankom 4. stavkom 1.
Advanced Encryption Standard (AES) čini temelj većine razmještanja tehnologije komunikacije uskih popisa. Proizvođači čipova za komunikaciju s električnim vodom primjenjuju AES-128 i AES-256 algoritme šifriranja za osiguranje zapovjednih i kontrolnih poruka koje se prenose preko električnih vodova. Ove metode šifriranja pružaju zaštitu vojne razine uz održavanje računarske učinkovitosti na čipsetima ograničenim resursima. U skladu s člankom 21. stavkom 1.
Proizvođači čipova za modem za komunikaciju s vodom obično koriste AES u kombinaciji s robusnim sustavima upravljanja ključevima. Ovaj pristup sprečava neovlaštenu dešifriranje čak i ako napadači dobiju šifrirane pakete podataka. Enkripcija djeluje na sloju veze, osiguravajući da svaka komunikacija između pametnih merača i središnjeg sustava upravljanja tvrtke ostane zaštićena od prisluškivanja i manipuliranja.
U skladu s člankom 21. stavkom 1.
Osiguranja razmjene ključeva predstavljaju još jednu kritičnu dimenziju implementacije komunikacijskog protokola pametnih računala. Prodavači čipova za komunikaciju s električnim vodom koriste različite funkcije izvedbe ključa i unaprijed podijeljene mehanizme ključa za uspostavljanje sigurnih komunikacijskih kanala. Ti sustavi koriste tehnike poput kriptografije eliptične krive i autentifikacijskih kodova poruka zasnovanih na haširanju kako bi provjerili autentičnost povezanih uređaja prije prijenosa osjetljivih podataka.
Autentifikacijski protokoli sprečavaju nepoželjne uređaje da pristupe komunikacijskoj mreži. Uvođenjem autentifikacije na temelju certifikata i međusobne provjere uređaja, tehnologija komunikacije uskog pojasa osigurava da samo ovlaštene krajnje točke sudjeluju u mrežnoj komunikaciji. Ovaj višeslojni pristup značajno smanjuje ranjivost na napade čovjeka u sredini i neovlašten pristup mreži.
U skladu s člankom 21. stavkom 1.
U skladu s člankom 21. stavkom 1.
Proizvođači čipova za modem za komunikaciju na električnoj liniji moraju se kretati složenim regulatornim krajolicama prilikom primjene rješenja za šifriranje. Organizacije poput Međunarodne elektrotehničke komisije (IEC) uspostavljaju stroge zahtjeve za provedbu komunikacijskog protokola pametnih mjerača. Ti standardi zahtijevaju posebne algoritme šifriranja, dužine ključa i protokole za testiranje sigurnosti kako bi se osigurala pouzdanost mreže i zaštita podataka na međunarodnim tržištima.
U skladu s standardima kao što su IEC 62056-53 i IEC 62351 oblikuje kako proizvođači inženjer sigurnost u svoje uskoopjesne powerline komunikacijske tehnologije. U skladu s člankom 3. stavkom 1. Prodavači čipova za komunikaciju električnim vodovima moraju dokazati da njihove implementacije mogu izdržati poznate vektore napada i nove sigurnosne prijetnje prije nego što dobiju odobrenje tržišta.
U skladu s člankom 4. stavkom 1.
Uvođenje komunikacijskog protokola pametnih računala proširuje se izvan osnovne enkripcije i obuhvaća sigurnosne arhitekture od kraja do kraja. Dizajneri čipova modema za komunikaciju s napajanjem uključuju značajke kao što su provjera integriteta poruke, validacija vremenskog žiga i sprečavanje napada ponovnog reprodukcije. Ovi slojevi sigurnosnih mehanizama rade zajedno s enkripcijom kako bi stvorili otporne sustave sposobne za zaštitu od sofisticiranih kibernetičkih napada na kritičnu infrastrukturu.
Prodavači koji primjenjuju tehnologiju komunikacije uskim bendom moraju se pozabaviti i povjerljivošću i integritetom. Omjer ograničavanja, otkrivanje anomalija i sposobnosti praćenja ponašanja sve su više ugrađene u moderne čipove. U skladu s člankom 1. stavkom 2. stavkom 3. točkom (a) Uredbe (EU) br. 528/2012 Europska komisija je odlučila o uvođenju mjera za zaštitu podataka u skladu s člankom 2. stavkom 2. točkom (a) Uredbe (EU) br. 525/2012.
U skladu s člankom 4. stavkom 2.
Hardverska sigurnosna arhitektura
Rješenja proizvođača čipova za komunikaciju s električnim vodom integriraju specijalizirane hardverske sigurnosne module za učinkovito izvršavanje operacija šifriranja. Specijalni kriptografski ubrzivači smanjuju troškove obrade uz održavanje brze obrade podataka u implementacijama čipova modema za komunikaciju na električnoj liniji. Ova sigurnost na hardverskoj razini sprečava neovlaštenu modifikaciju firmvera i štiti ključeve šifriranja od napada na ekstrakciju.
U skladu s člankom 3. stavkom 1. točkom (a) Uredbe (EU) br. 528/2012 Komisija je odlučila o uvođenju mjera za utvrđivanje sigurnosnih mjera za upravljanje sustavima za upravljanje informacijama. Prodavači čipova za komunikaciju s napajanjem ugrađuju ove značajke kako bi osigurali da se samo autentificirani firmware izvršava na povezanim uređajima. Kombinacijom sigurnosnih uređaja s tehnologijom komunikacije uz uski bend, proizvođači stvaraju sustave otporni na fizičko miješanje i daljinsko iskorištavanje.
U skladu s člankom 4. stavkom 2.
Efektivnost standarda šifriranja ovisi o robusnom upravljanju životnim ciklusom ključa i certifikata. Prodavači čipova za modem za komunikaciju s vodom primjenjuju sigurne mehanizme nadogradnje preko zraka koji omogućuju korisnicima da raspoređuju sigurnosne zakrpe bez prekida usluge. Ti sustavi za ažuriranje sami koriste enkripciju i autentifikaciju kako bi spriječili ubrizgavanje zlonamjernog koda.
Upravljanje rotacijom ključa šifriranja na milijunima povezanih uređaja predstavlja značajne operativne izazove. Proizvođači vodećih proizvoda pružaju sigurne sustave za usluga koji omogućuju korisnicima da obnavljaju kriptografske poverljive podatke u velikom obimu. U okviru implementacije komunikacijskih protokola pametnih računala sve više se uključuje automatizirano upravljanje životnim ciklusom kako bi se osigurali da standardi šifriranja ostanu aktualni i da prijetnje dobiju pravovremenu ublažavanje.
Često se javljaju pitanja
Koji algoritmi šifriranja najčešće implementiraju proizvođači čipova za komunikaciju?
Proizvođači čipova za komunikaciju s napajanjem uglavnom primjenjuju standarde šifriranja AES-128 i AES-256 u svojoj uskoopasovnoj tehnologiji komunikacije s napajanjem. Ovi algoritmi nude snažna sigurnosna svojstva uz održavanje računske učinkovitosti na čipsetima ograničenim resursima. Osim toga, mnogi proizvođači uključuju protokole razmjene ključeva zasnovane na ECC-u i autentifikaciju zasnovanu na HMAC-u kako bi se uspostavili sveobuhvatni sigurnosni okviri za provedbu komunikacijskog protokola pametnih merača.
Kako proizvođači osiguravaju usklađenost šifriranja s međunarodnim standardima?
Proizvođači čipova za modem za komunikaciju s vodom postižu sukladnost strogim pridržavanjem okvira kao što su IEC 62351 i IEC 62056-53. Ovi standardi zahtijevaju specifične implementacije šifriranja, zahtjeve za sigurnosna testiranja i protokole za procjenu ranjivosti. Prodavači provode testiranje prodiranja, formalne sigurnosne revizije i certifikata trećih strana kako bi pokazali da njihova tehnologija komunikacije uskih propusnica ispunjava regulatorne zahtjeve na različitim tržištima.
Mogu li komunalne tvrtke nadograditi šifriranje na postojećim komunikacijskim sustavima?
Moderni proizvođači čipova za komunikaciju s napajanjem dizajniraju sustave s mogućnostima nadogradnje firmvera kako bi omogućili ažuriranje standarda šifriranja. Okvir za provedbu komunikacijskog protokola pametnih mjera sve više podržava sigurne nadzračne ažuriranja koje omogućuju korisnicima da primjenjuju nove standarde šifriranja bez zamjene hardvera. U skladu s člankom 3. stavkom 1. točkom (a) Uredbe (EU) br. 528/2012 Europska komisija je odlučila o uvođenju mjera za zaštitu podataka u skladu s člankom 3. stavkom 2. točkom (a) Uredbe (EU) br. 525/2012.