EN


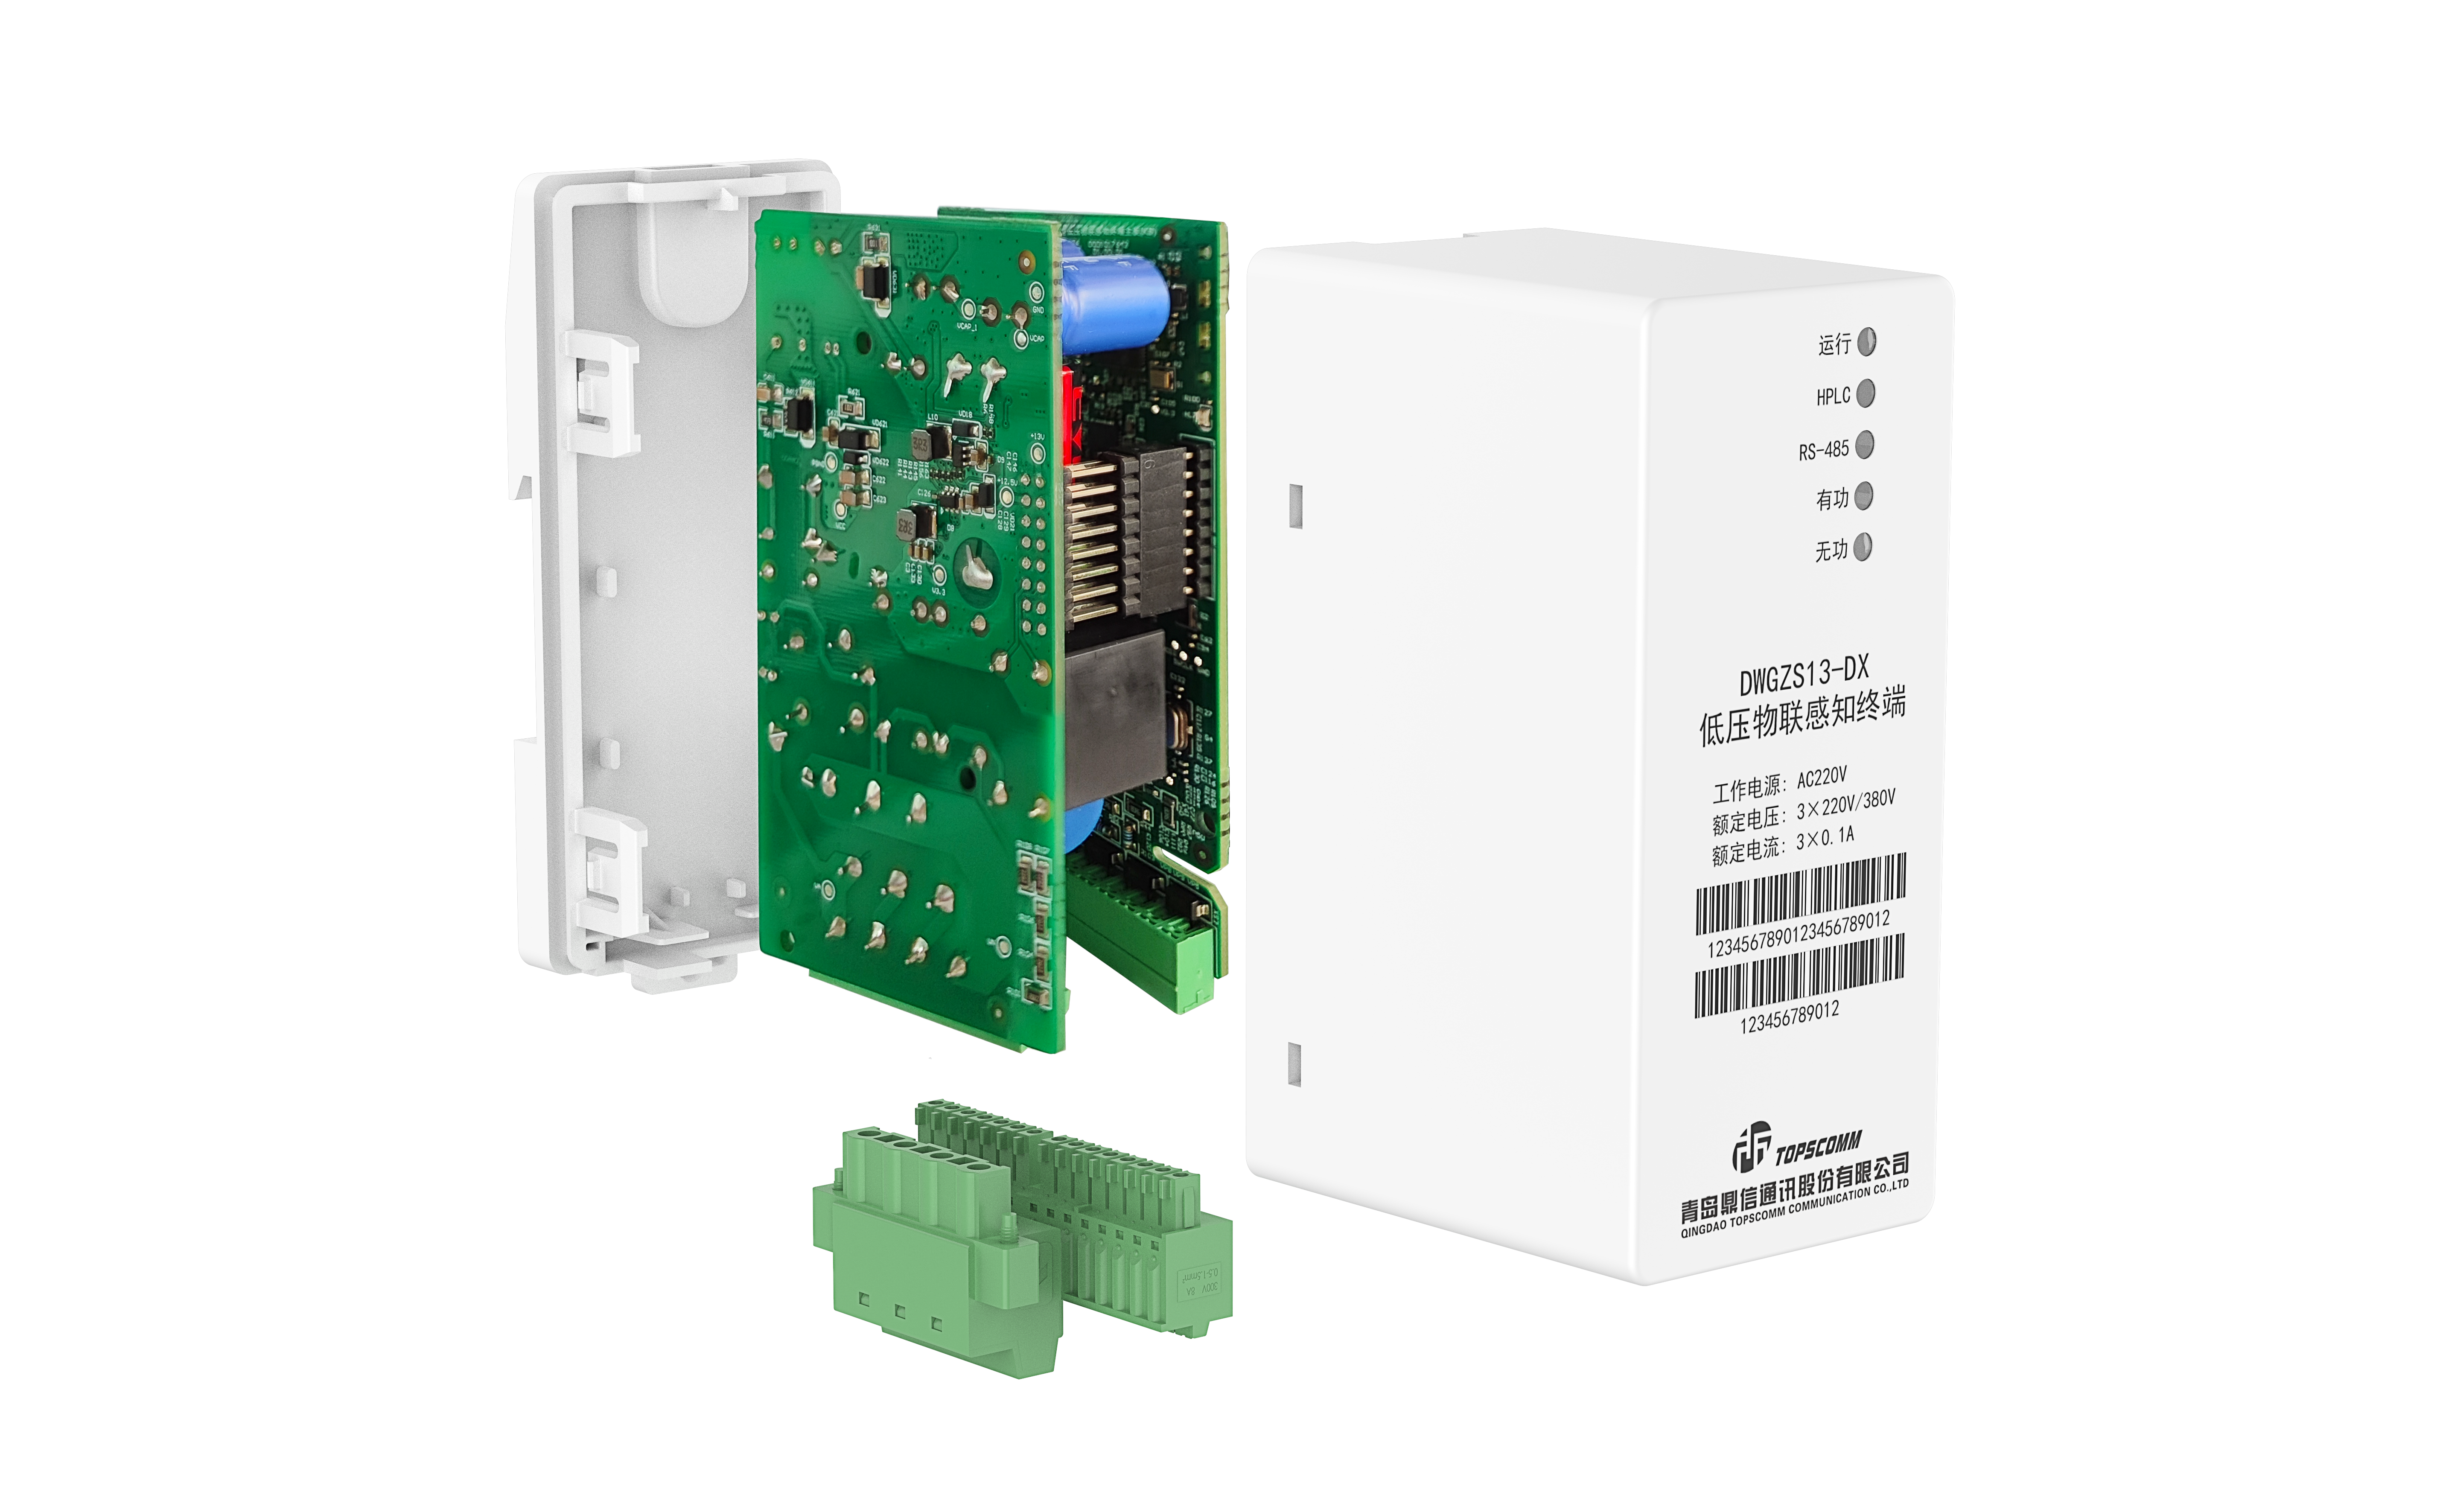
Gegevensbeveiliging blijft van essentieel belang voor elke organisatie die power-line-communicationinfrastructuur implementeert. Een PLC-chipleverancier speelt een cruciale rol bij het vaststellen van robuuste encryptiestandaarden die gevoelige informatie beschermen die via elektriciteitsnetten en netwerken van slimme meters wordt verzonden. Deze leveranciers moeten geavanceerde beveiligingsprotocollen implementeren om ongeautoriseerde toegang, gegevensonderbreking en netwerkzwaktes te voorkomen die de werking van nutsbedrijven en de privacy van consumenten in gevaar kunnen brengen.
Het landschap van de ontwikkeling van power-line-communication-modemchipsets heeft zich afgelopen decennium aanzienlijk ontwikkeld. Moderne leverancier van stroomlijncommunicatiechips implementaties maken nu gebruik van geavanceerde versleutelingsstandaarden die in lijn zijn met internationale wettelijke vereisten en branchestandaarden voor beste praktijken. Het begrijpen van deze versleutelingskaders is essentieel voor nutsbedrijven, slim netwerk exploitanten en IoT oplossing aanbieders die beveiligde smalbandige powerline-communicatietechnologie willen implementeren over hun infrastructuur.
Kernversleutelingsstandaarden in smalbandige powerline-communicatietechnologie
AES-gebaseerde versleutelingsprotocollen
Advanced Encryption Standard (AES) vormt de basis van de meeste inzetten van smallebandige stroomlijncommunicatietechnologie. Toonaangevende fabrikanten van stroomlijncommunicatiechips implementeren AES-128- en AES-256-versleutelingsalgoritmes om commando- en besturingsberichten die via elektriciteitslijnen worden verzonden, te beveiligen. Deze versleutelingsmethoden bieden bescherming van militaire kwaliteit, terwijl ze tegelijkertijd rekenkundige efficiëntie behouden op beperkte chipsets. De toepassing van AES waarborgt compatibiliteit met internationale veiligheidsnormen en regelgevende kaders in nutsbedrijfsmarkten.
Fabrikanten van stroomlijncommunicatiemodemchipsets gebruiken AES doorgaans in combinatie met robuuste sleutelbeheersystemen. Deze aanpak voorkomt ongeautoriseerde ontsleuteling, zelfs als aanvallers versleutelde datapakketten verkrijgen. De versleuteling vindt plaats op de koppellaag, wat garandeert dat elke communicatie tussen slimme meters en het centrale beheersysteem van het nutsbedrijf beschermd blijft tegen afluisteren en manipulatie.
Sleuteluitwisseling en authenticatiemechanismen
Veilige sleuteluitwisseling vormt een andere cruciale dimensie van de implementatie van communicatieprotocollen voor slimme meters. Fabrikanten van stroomlijncommunicatiechips maken gebruik van diverse sleutelafleidingsfuncties en vooraf gedeelde sleutelmechanismen om veilige communicatiekanalen op te zetten. Deze systemen gebruiken technieken zoals elliptische-curvecryptografie en hash-gebaseerde berichtauthenticatiecodes om de authenticiteit van aangesloten apparaten te verifiëren voordat gevoelige gegevens worden verzonden.
Authenticatieprotocollen voorkomen dat onbevoegde apparaten toegang krijgen tot het stroomlijncommunicatienetwerk. Door certificaatgebaseerde authenticatie en wederzijdse apparaatverificatie toe te passen, zorgt smalbandstroomlijncommunicatietechnologie ervoor dat alleen geautoriseerde eindpunten deelnemen aan netwerkcommunicatie. Deze meerlaagse aanpak vermindert de kwetsbaarheid voor man-in-the-middle-aanvallen en onbevoegde netwerktoegang aanzienlijk.
Implementatiestandaarden en nalevingsvereisten
Afweging van het regelgevend kader
Fabrikanten van modems voor stroomlijncommunicatie moeten zich een weg banen door complexe regelgevende landschappen bij de implementatie van versleutelingsoplossingen. Organisaties zoals de Internationale Electrotechnische Commissie (IEC) stellen strenge eisen vast voor de implementatie van communicatieprotocollen voor slimme meters. Deze normen voorschrijven specifieke versleutelingsalgoritmen, sleutellengtes en protocollen voor beveiligingstests om betrouwbaarheid van het elektriciteitsnet en gegevensbescherming op internationale markten te waarborgen.
Naleving van normen zoals IEC 62056-53 en IEC 62351 bepaalt hoe fabrikanten beveiliging integreren in hun technologie voor smalle-bandstroomlijncommunicatie. Deze kaders vereisen uitgebreide kwetsbaarheidsbeoordelingen, penetratietests en continue beveiligingsaudits. Fabrikanten van stroomlijncommunicatiechips moeten aantonen dat hun implementaties bestand zijn tegen bekende aanvalspaden en opkomende beveiligingsbedreigingen voordat zij marktgoedkeuring verkrijgen.
Sector-specifieke beveiligingsprotocollen
De implementatie van het communicatieprotocol voor slimme meters gaat verder dan basisversleuteling en omvat end-to-end-beveiligingsarchitecturen. Ontwerpers van modemchipsets voor stroomlijncommunicatie integreren functies zoals controle op berichtintegriteit, validatie van tijdstempels en voorkoming van replay-aanvallen. Deze gelaagde beveiligingsmechanismen werken samen met versleuteling om veerkrachtige systemen te vormen die beschermd zijn tegen geavanceerde cyberaanvallen op kritieke infrastructuur.
Leveranciers die smalbandige stroomlijncommunicatietechnologie implementeren, moeten zowel vraagstukken rond vertrouwelijkheid als integriteit aanpakken. Functies zoals snelheidsbeperking (rate limiting), anomaliedetectie en gedragsmonitoring worden steeds vaker in moderne chipsets ingebouwd. Deze uitgebreide beveiligingsaanpak weerspiegelt de toenemende geavanceerdheid van bedreigingen voor slimme-netwerken en de noodzaak van proactieve verdedigingsmechanismen die verder gaan dan versleuteling alleen.
Praktische overwegingen bij de implementatie van beveiligde systemen
Hardwarebeveiligingsarchitectuur
Leveranciers van communicatiechips voor stroomlijnen integreren gespecialiseerde hardwarebeveiligingsmodules om versleutelingsbewerkingen efficiënt uit te voeren. Toegewijde cryptografische versnellers verminderen de verwerkingsbelasting, terwijl ze een hoge gegevensdoorvoersnelheid behouden in modemchipsets voor communicatie via stroomlijnen. Deze beveiliging op hardwareniveau voorkomt ongeautoriseerde firmwarewijzigingen en beschermt versleutelsleutels tegen extractie-aanvallen.
Beveiligde opstartmechanismen en vertrouwde uitvoeringsomgevingen vormen essentiële onderdelen van moderne implementaties van communicatieprotocollen voor slimme meters. Leveranciers van communicatiechips voor stroomlijnen integreren deze functies om te garanderen dat uitsluitend geverifieerde firmware op aangesloten apparaten wordt uitgevoerd. Door hardwarebeveiliging te combineren met smalbandige stroomlijncommunicatietechnologie creëren leveranciers systemen die bestand zijn tegen zowel fysieke manipulatie als externe misbruikspogingen.
Levenscyclusbeheer en updateprotocollen
De effectiviteit van een versleutelingsstandaard hangt af van een robuust beheer van de levenscyclus van sleutels en certificaten. Fabrikanten van modemchipsets voor stroomlijncommunicatie implementeren beveiligde over-the-air-update-mechanismen waarmee nutsbedrijven beveiligingspatches kunnen implementeren zonder onderbreking van de dienstverlening. Deze updatesystemen gebruiken zelf versleuteling en authenticatie om injectie van kwaadaardige code te voorkomen.
Het beheren van versleutelingssleutelrotatie over miljoenen aangesloten apparaten vormt aanzienlijke operationele uitdagingen. Toonaangevende leveranciers bieden beveiligde inrichtingssystemen aan die nutsbedrijven in staat stellen cryptografische referenties op grote schaal te vernieuwen. Implementatiekaders voor communicatieprotocollen van slimme meters integreren in toenemende mate geautomatiseerd levenscyclusbeheer om ervoor te zorgen dat versleutelingsstandaarden actueel blijven en bedreigingen tijdig worden afgewend.
Veelgestelde vragen
Welke versleutelingsalgoritmen implementeren fabrikanten van stroomlijncommunicatiechips het meest?
Fabrikanten van communicatiechips voor stroomlijnen implementeren overwegend de versleutelingsstandaarden AES-128 en AES-256 in hun technologie voor smalle-bandbreedte communicatie via stroomlijnen. Deze algoritmen bieden sterke beveiligingseigenschappen, terwijl ze tegelijkertijd berekeningsmatige efficiëntie behouden op chipsets met beperkte resources. Daarnaast integreren veel fabrikanten sleuteluitwisselingsprotocollen op basis van ECC en authenticatie op basis van HMAC om uitgebreide beveiligingskaders te vormen voor de implementatie van protocollen voor slimme-metercommunicatie.
Hoe waarborgen fabrikanten naleving van versleutelingsstandaarden op internationaal niveau?
Fabrikanten van modemchipsets voor stroomlijncommunicatie bereiken naleving door strikte naleving van kaders zoals IEC 62351 en IEC 62056-53. Deze normen voorschrijven specifieke implementaties van versleuteling, eisen op het gebied van beveiligingstests en protocollen voor kwetsbaarheidsbeoordeling. Fabrikanten voeren penetratietests, formele beveiligingsaudits en certificeringen door derden uit om aan te tonen dat hun smalbandige stroomlijncommunicatietechnologie voldoet aan de regelgevende vereisten in verschillende markten.
Kunnen nutsbedrijven de versleuteling upgraden op bestaande systemen voor stroomlijncommunicatie?
Moderne leveranciers van stroomlijncommunicatiechips ontwerpen systemen met firmware-upgrademogelijkheden om updates van versleutelingsstandaarden mogelijk te maken. Implementatiekaders voor slimme-metercommunicatieprotocollen ondersteunen in toenemende mate beveiligde over-the-air-updates, waardoor nutsbedrijven nieuwe versleutelingsstandaarden kunnen implementeren zonder hardware te vervangen. Deze flexibiliteit zorgt ervoor dat inzetten van stroomlijncommunicatiemodemchipsets veilig blijven naarmate bedreigingen evolueren en wettelijke vereisten zich in de loop van de tijd wijzigen.