EN


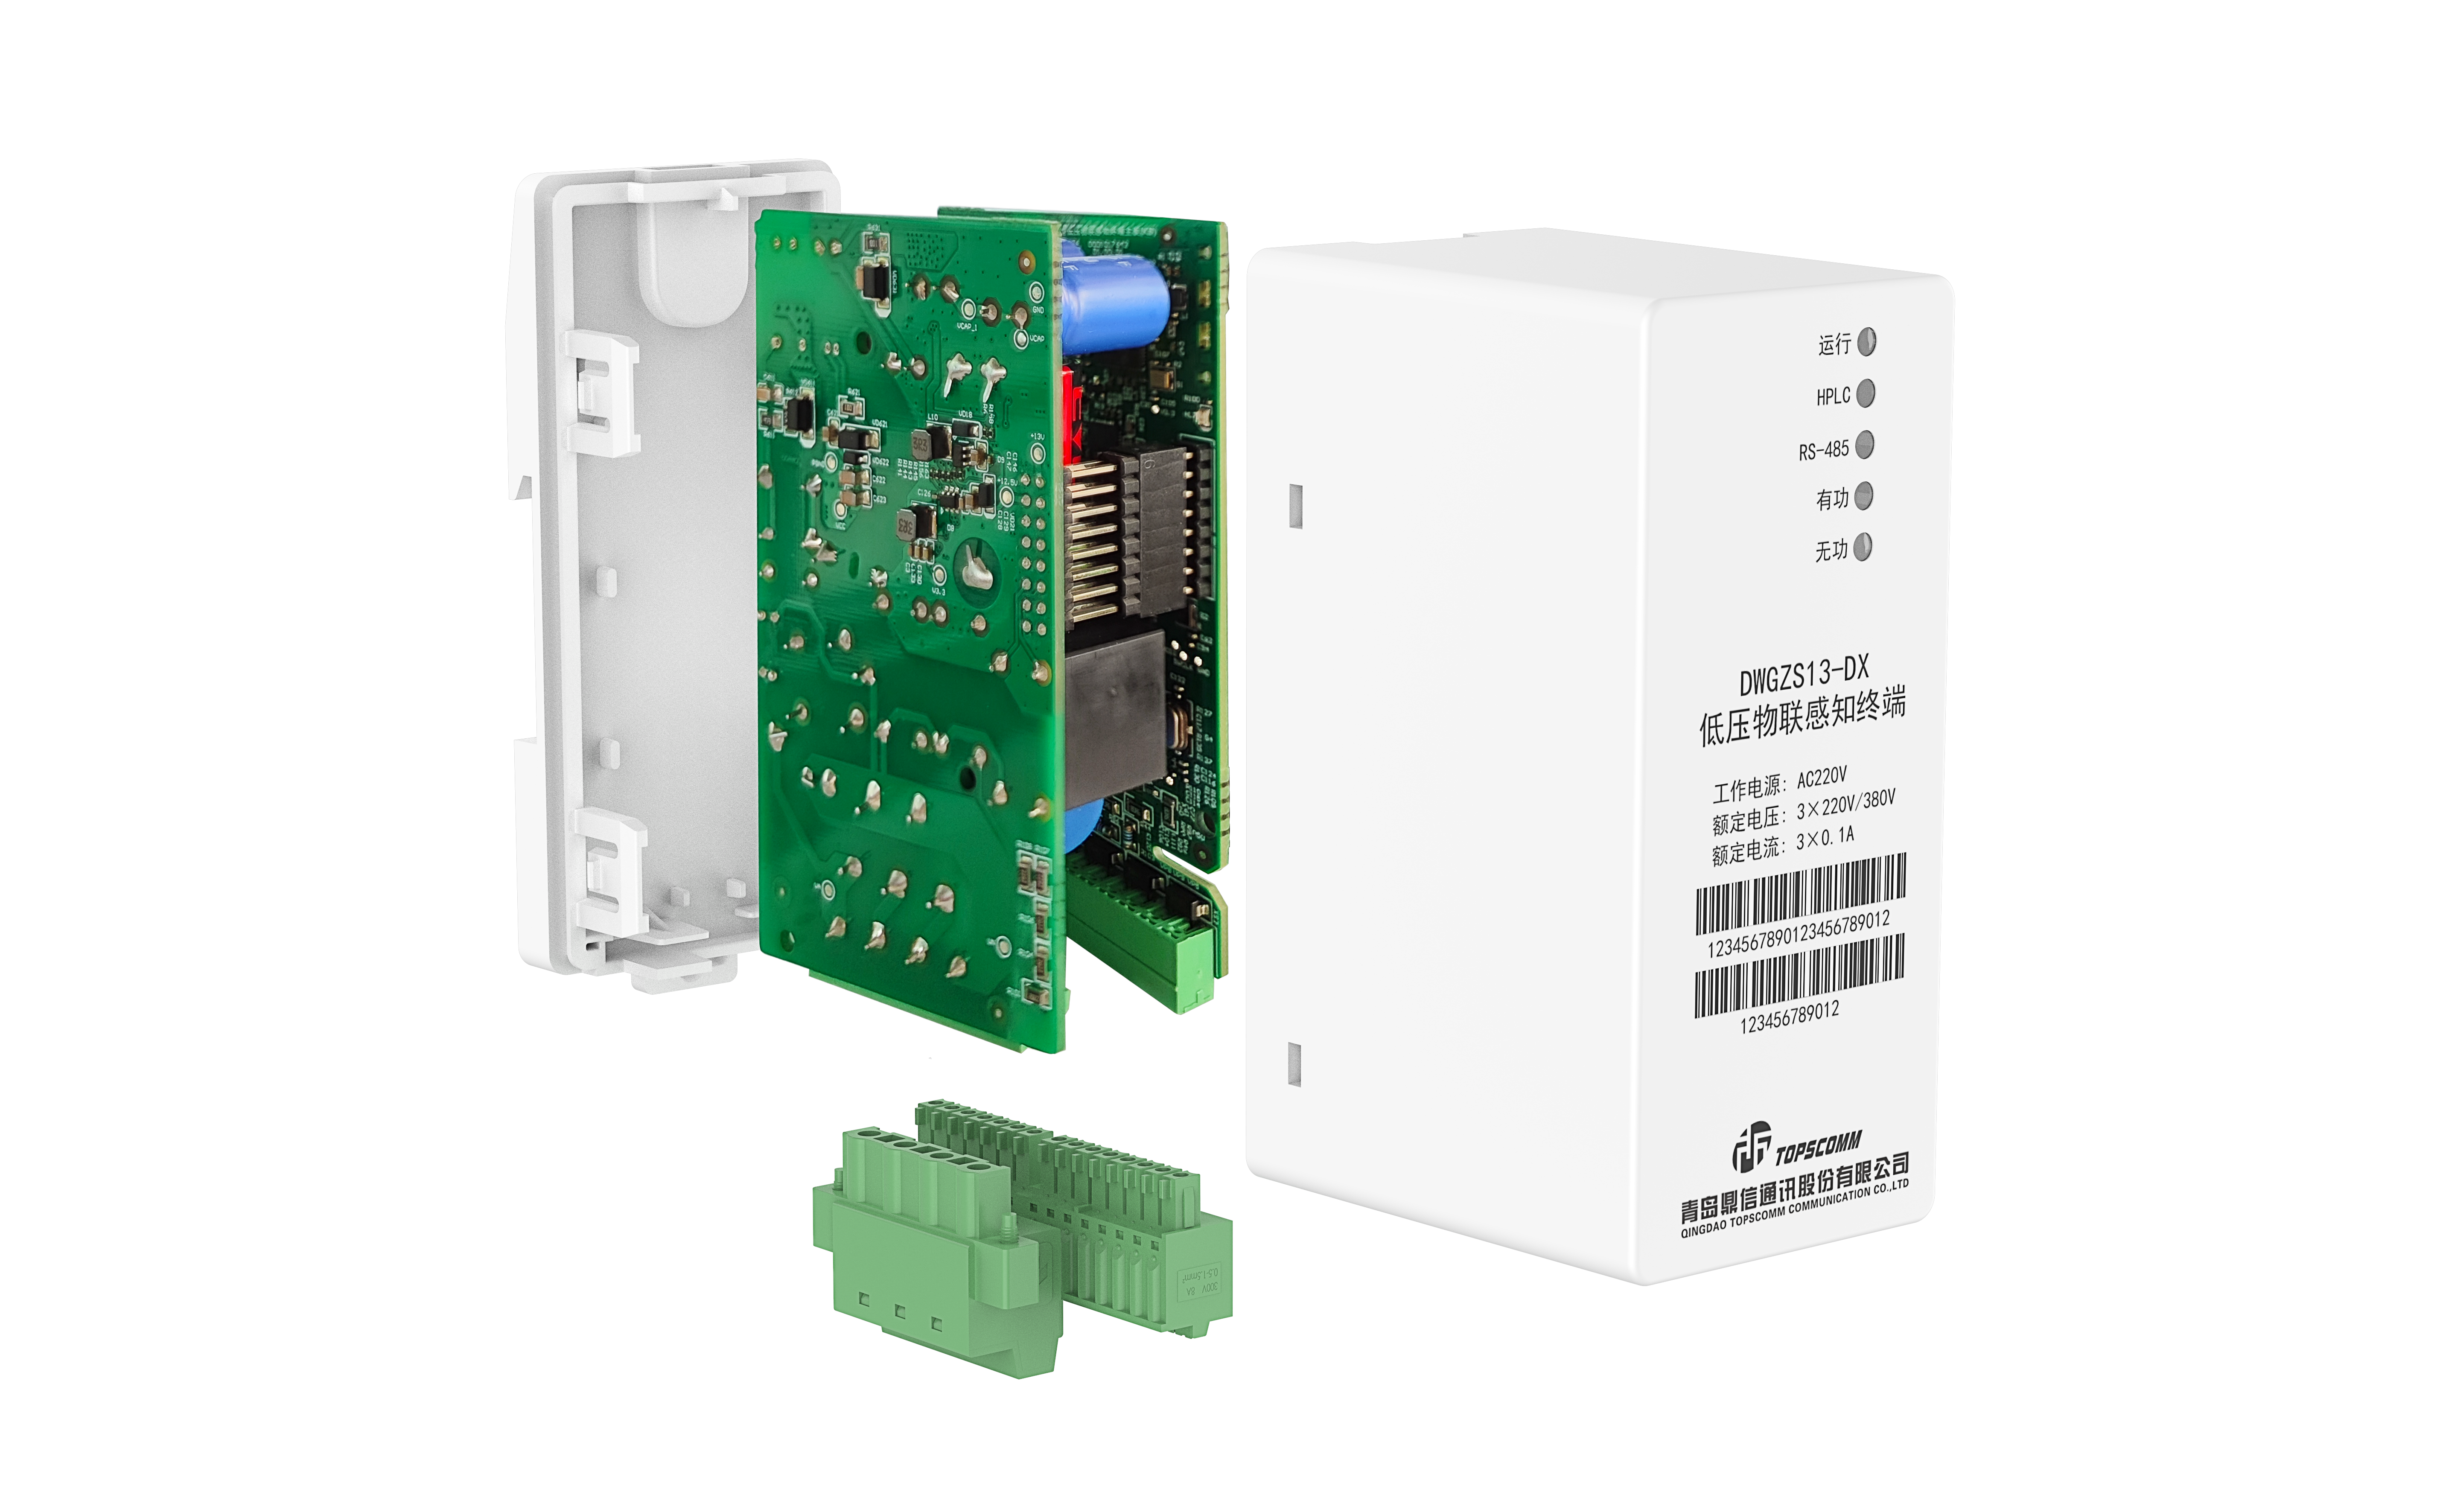
Безбедност података остаје од врхунског значаја за било коју организацију која распоређује комуникациону инфраструктуру струје. Продавач комуникационих чипова за струје игра критичну улогу у успостављању снажних стандарда шифрања који штите осетљиве информације које се преносе преко електричних мрежа и паметних мреже рачунара. Ови продавачи морају да имплементирају сложене безбедносне протоколе како би спречили неовлашћени приступ, пресматрање података и рањивости у мрежи које би могле да угрозе рад комуналних услуга и приватност потрошача.
Ландшафт развоја чипсета модема за комуникацију са струјом значајно се променио током последње деценије. Модерно добављач чипова за комуникацију преко далековода имплементације сада укључују напредне стандарде шифрања који су у складу са међународним регулаторним захтевима и најбољим праксама индустрије. Разумевање ових оквира шифрања је од суштинског значаја за комуналне компаније, паметна мрежа операторима и ИОТ решење поставници који желе да распореде сигурну узгојану комуникациону технологију за електричну линију широм своје инфраструктуре.
Основни стандарди шифрања у технологији сланог бенда за комуникацију
Протоколи за шифровање засновани на АЕС-у
Напредни стандард шифрања (АЕС) представља основу за већину распореда комуникацијске технологије узног појаса. Водећи произвођачи комуникационих чипова за линије струје имплементирају алгоритме за шифровање АЕС-128 и АЕС-256 за обезбеђивање командних и контролних порука које се преносе преко електричних линија. Ове методе шифровања пружају заштиту војног нивоа док одржавају рачунарску ефикасност на чипсетима ограниченим ресурсима. Прихватање АЕС-а осигурава компатибилност са међународним безбедносним стандардима и регулаторним оквирима на тржиштима комуналних услуга.
Произвођачи чипсета за комуникационе модемске линије за струју обично користе АЕС у комбинацији са снажним системима управљања кључевима. Овај приступ спречава неовлаштену дешифровање чак и ако нападачи добију шифроване пакетике података. Шифрање ради на слоју везе, осигуравајући да свака комуникација између паметних бројача и централног система управљања комуналне услуге остане заштићена од прислушивања и лажирања.
Механизми за размену и аутентификацију кључних података
Безбедна размена кључа представља још једну критичну димензију имплементације комуникационог протокола паметних рачунара. Произвођачи чипова за комуникацију са линијом енергије користе различите функције извеђења кључа и механизме за претходно поделити кључеве како би успоставили сигурне комуникационе канале. Ови системи користе технике као што су криптографија елиптичне криве и хеш-базирани кодови аутентификације порука како би проверили аутентичност повезаних уређаја пре преноса осетљивих података.
Протоколи аутентификације спречавају приступање нетрестих уређаја комуникацијској мрежи. Уведећи у употребу аутентификацију засновану на сертификатима и узајамну верификацију уређаја, технологија узног трака за комуникацију осигурава да само овлашћене крајње тачке учествују у мрежној комуникацији. Овај вишеслојни приступ значајно смањује рањивост на нападе човека из средине и неовлашћени приступ мрежи.
Стандарди за спровођење и захтеви за усаглашеност
Усаглашавање регулаторног оквира
Произвођачи чипсета за модем комуникације на линији струје морају да прелазе сложене регулаторне пејзаже приликом распоређивања шифровања. Организације као што је Међународна електротехничка комисија (ИЕЦ) постављају строге захтеве за имплементацију комуникационог протокола паметних рачунара. Ови стандарди захтевају специфичне алгоритме шифрања, дужине кључа и протоколе за тестирање сигурности како би се осигурала поузданост мреже и заштита података на међународним тржиштима.
У складу са стандардима као што су ИЕЦ 62056-53 и ИЕЦ 62351 обликује како произвођачи инжењер сигурност у њиховом ускојазионском комуникацијској технологији. Ови оквири захтевају свеобухватне процене рањивости, тестирање проникнутости и континуиране безбедносне ревизије. Произвођачи комуникационих чипова за линије струје морају да докажу да њихове имплементације издржавају познате векторе напада и нове безбедносне претње пре него што добију одобрење на тржишту.
Протоколи за сигурност специфични за индустрију
Увеђење комуникационог протокола паметних рачунара се протеже изван основне енкрипције да би обухватило архитектуре безбедности од краја до краја. Дизајнери чипсета модема за комуникацију са линијом напајања укључују карактеристике као што су проверу интегритета поруке, валидацију временског печатка и спречавање напада реплеја. Ови слојни безбедносни механизми раде у консорцијуму са енкрипцијом како би створили отпорне системе способне да се заштите од софистицираних сајбер напада на критичну инфраструктуру.
Произвођачи који имплементирају узкопојасну технологију комуникације по линији електричне енергије морају да реше и забринутости поверење и интегритет. Ограничавање брзине, детекција аномалија и способности за праћење понашања све су више уграђене у модерне чипсете. Овај свеобухватан безбедносни став одражава све већу софистицираност претњи које циљају паметне мреже и потребу за проактивним механизмима одбране изван самог шифрисања.
Практичне размјештање разматрања за сигурну имплементацију
Архитектура за сигурност хардвера
Решења продаваца чипова за комуникацију са линијом струје интегришу специјализоване хардверске безбедносне модуле за ефикасно извршење операција шифрања. Посвећени криптографски акселератори смањују накнаду обраде док одржавају брзи проток података преко имплементација чипсета модема комуникације на линији струје. Ова сигурност на хардверском нивоу спречава неовлашћено модификацију фирмвера и штити кључеве шифрања од напада екстракције.
Безбедни механизми за покретање и поуздана окружења за извршење представљају суштинске компоненте модерне имплементације комуникационог протокола паметних рачунара. Произвођачи чипова за комуникацију са линијом струје уграђују ове функције како би се осигурало да само аутентификовани фирмвер ради на повезаним уређајима. Комбиновањем хардверске сигурности са узком опсегом комуникацијске технологије, произвођачи стварају системе отпорне и на физичко манипулирање и на удаљено коришћење.
Протоколи за управљање животним циклусом и ажурирање
Ефикасност стандарда шифрања зависи од стабилног управљања кључевима и сертификатима. Произвођачи чипсета за комуникационе модемске линије имплементирају безбедне механизме за ажурирање преко ваздуха који омогућавају комуналним услугама да распореде сигурносне пачеве без прекида у служби. Ови системи за ажурирање сами по себи користе енкрипцију и аутентификацију како би спречили инјектирање злонамерног кода.
Управљање ротацијом кључа за шифровање преко милиона повезаних уређаја представља значајне оперативне изазове. Водећи произвођачи пружају сигурне системе обезбеђивања који комуналним услугама омогућавају обнову криптографских акредитива у великој мери. У рамковима за имплементацију комуникационих протокола паметних рачунара све више се укључује аутоматизовано управљање животним циклусом како би се осигурало да стандарди шифрања остану актуелни и да се претње благовремено ублаже.
Често постављене питања
Који алгоритми шифрања најчешће имплементирају произвођачи чипова за комуникацију са линијом струје?
Произвођачи чипова за комуникацију са линијом струје углавном имплементирају стандарде шифрања АЕС-128 и АЕС-256 у својој узкопојасној комуникацијској технологији линије струје. Ови алгоритми нуде јаке безбедносне својства, док одржавају рачунарску ефикасност на чипсетима ограниченим ресурсима. Поред тога, многи произвођачи укључују протоколе за размену кључа засноване на ЕЦЦ-у и аутентификацију засновану на ХМАЦ-у како би успоставили свеобухватне безбедносне оквире за имплементацију комуникационог протокола паметних рачунара.
Како произвођачи обезбеђују усаглашеност шифровања са међународним стандардима?
Произвођачи чипсета за комуникационе модемске линије за струју постижу усаглашеност кроз строго придржавање оквира као што су ИЕЦ 62351 и ИЕЦ 62056-53. Ови стандарди захтевају специфичне имплементације шифрања, захтеве за тестирање безбедности и протоколе за процену рањивости. Продавачи спроводе тестирање проникнутости, формалне безбедносне ревизије и сертификације треће стране како би показали да њихова ускопојасна комуникацијска технологија за линије енергије испуњава регулаторне захтеве на различитим тржиштима.
Да ли комуналне компаније могу да надограде енкрипцију на постојећим комуникационим системима?
Модерни произвођачи комуникационих чипова за линије струје дизајнирају системе са могућностима за надоградњу фирмвера како би омогућили ажурирање стандарда шифрања. Увећавање протокола комуникације паметних рачунара све више подржава безбедна ажурирања преко ваздуха која омогућавају комуналним услугама да распореде нове стандарде шифрања без замене хардвера. Ова флексибилност осигурава да распоређивање чипсета модемских комуникација за линије за пренос енергије остане сигурно док се претње развијају и регулаторни захтеви мењају током времена.