EN


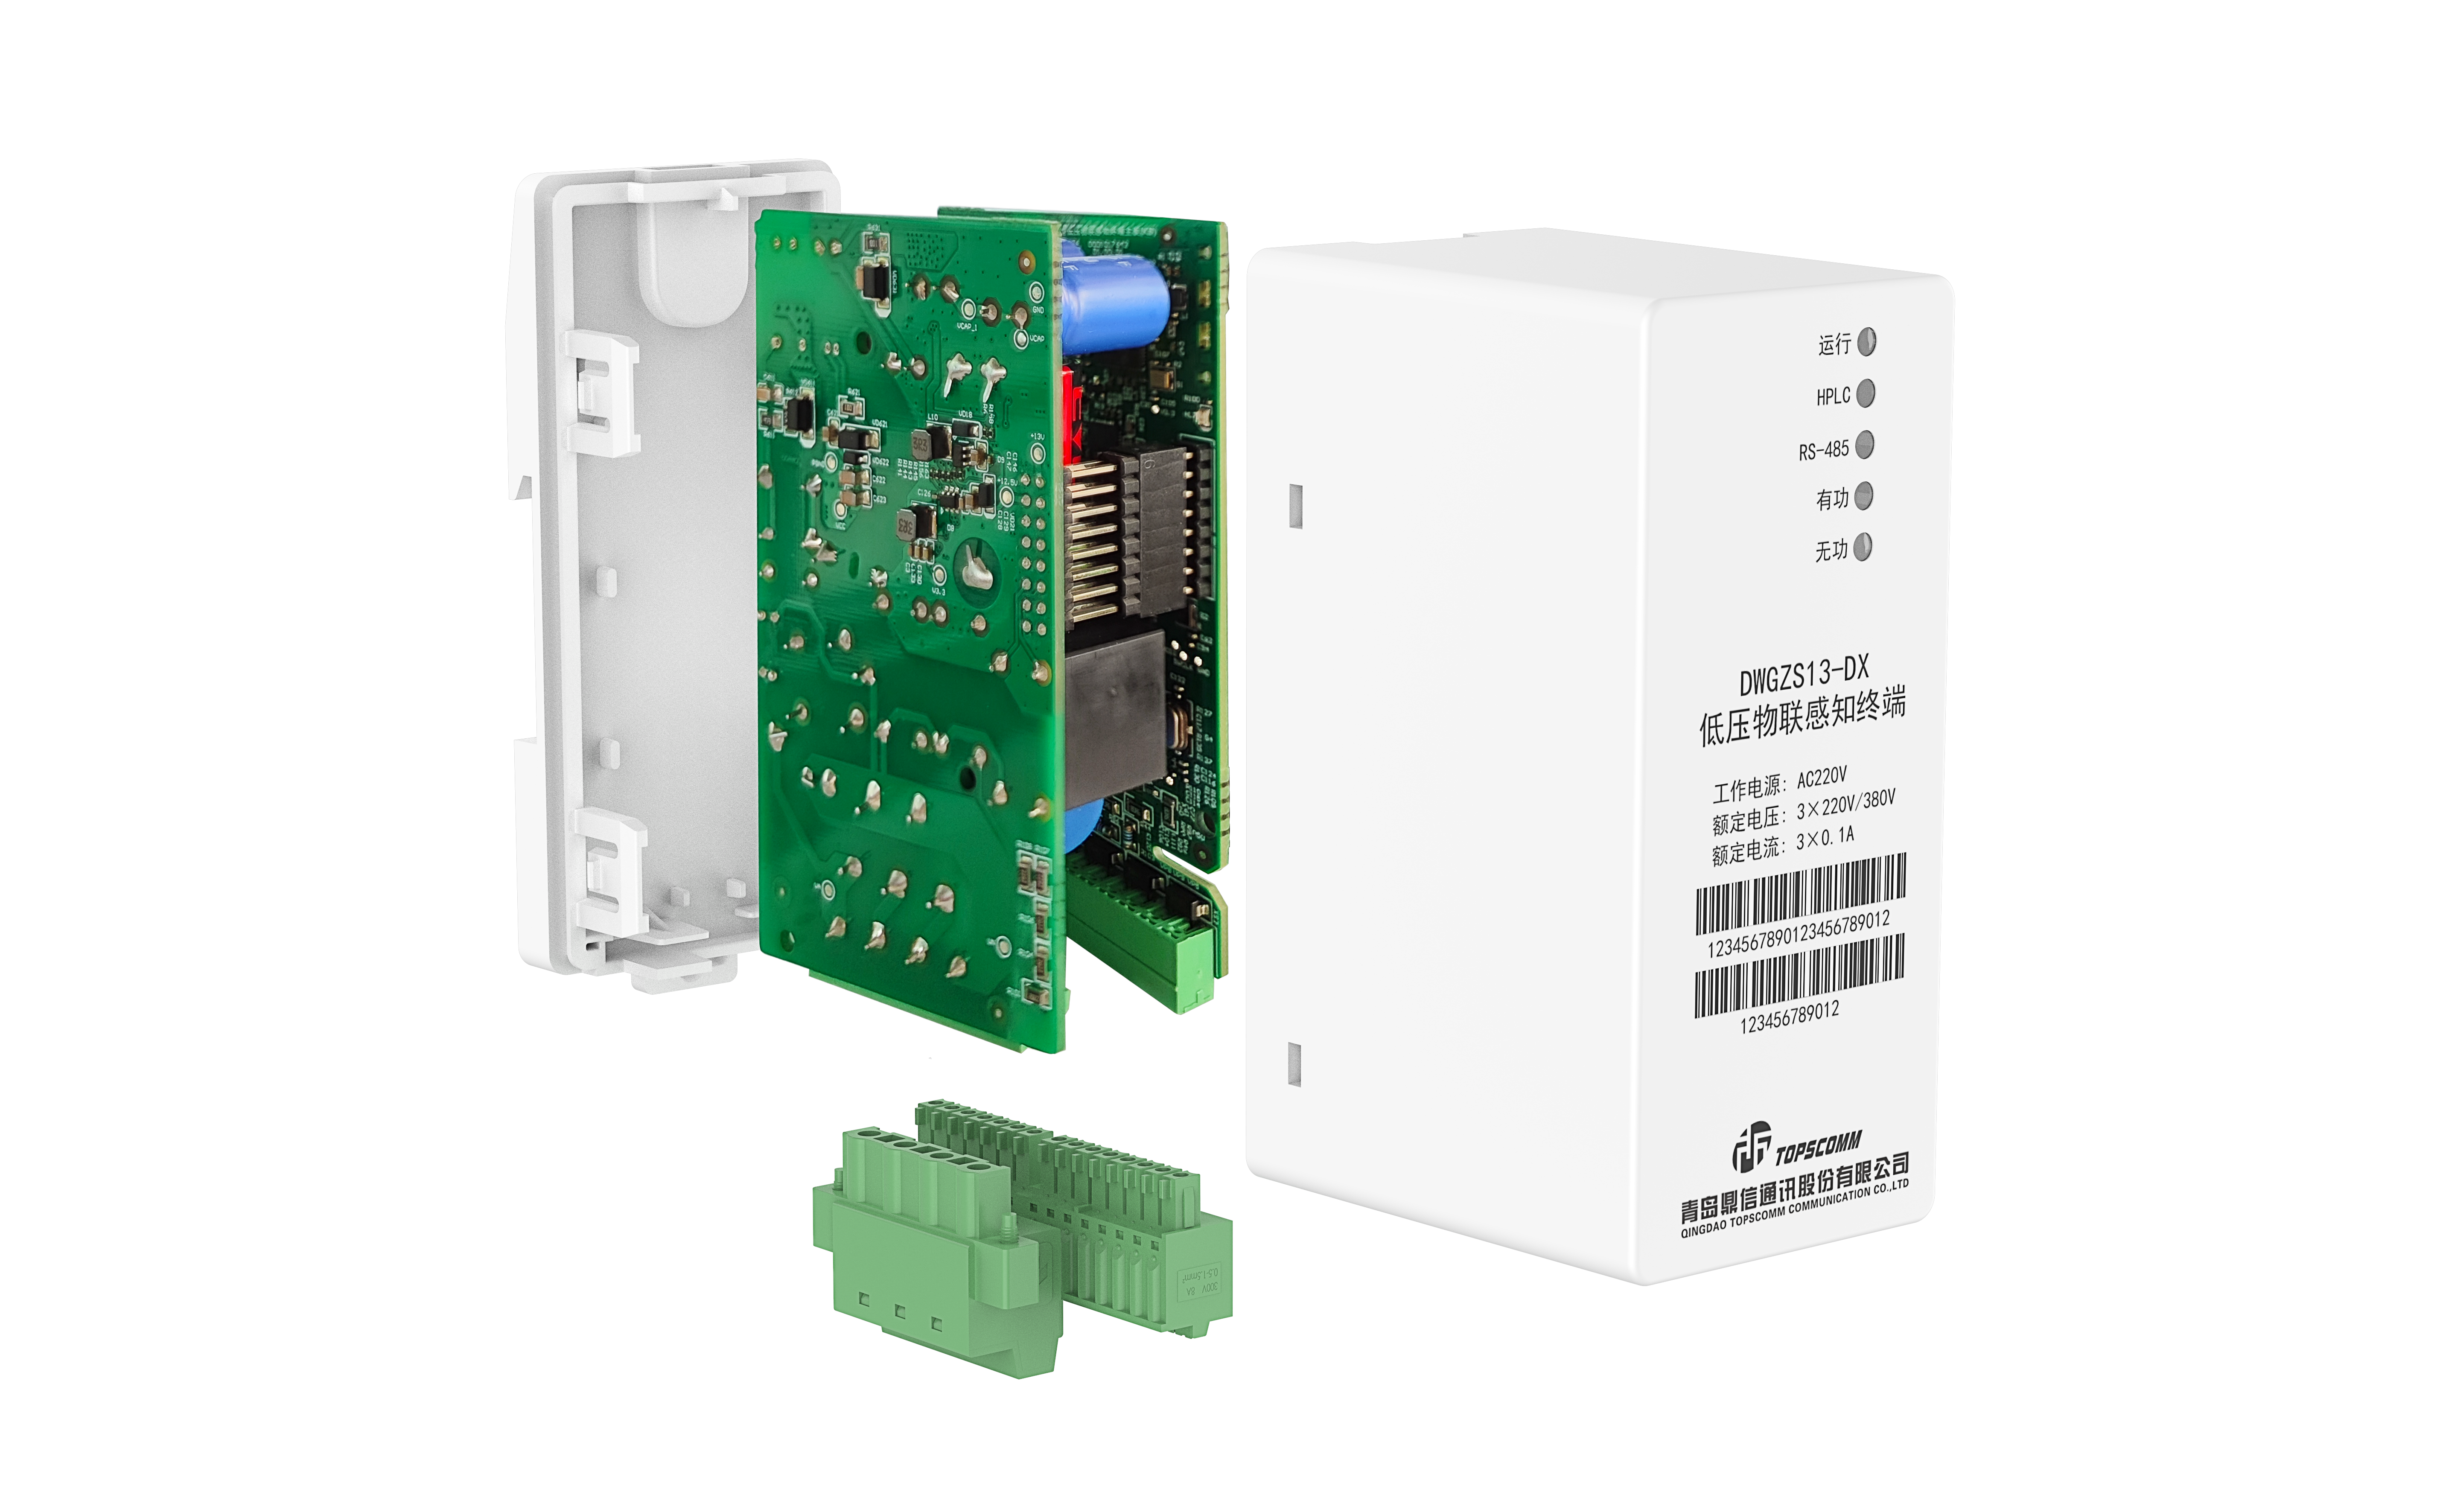
Bezpieczeństwo danych pozostaje kluczowe dla każdej organizacji wdrażającej infrastrukturę komunikacji przez linię zasilającą. Dostawca układów komunikacji przez linię zasilającą (PLC) odgrywa kluczową rolę w ustalaniu solidnych standardów szyfrowania chroniących poufne informacje przesyłane przez sieci elektroenergetyczne i sieci inteligentnych liczników. Dostawcy ci muszą wdrażać zaawansowane protokoły bezpieczeństwa, aby zapobiec nieuprawnionemu dostępowi, przechwytywaniu danych oraz lukom w zabezpieczeniach sieci, które mogłyby zagrozić funkcjonowaniu zakładów energetycznych i prywatności konsumentów.
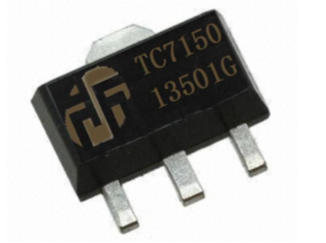
Krajowa scena rozwoju zestawów układów modemu komunikacji przez linię zasilającą znacznie się zmieniła w ciągu ostatniej dekady. Nowoczesne dostawcy układów scalonych do komunikacji przez linię zasilającą implementacje wykorzystują obecnie zaawansowane standardy szyfrowania zgodne z międzynarodowymi wymaganiami regulacyjnymi oraz najlepszymi praktykami branżowymi. Zrozumienie tych struktur szyfrowania jest kluczowe dla przedsiębiorstw energetycznych, technologie inteligentnej sieci operatorów oraz dostawców usług IoT rozwiązanie szukających wdrożenia bezpiecznej technologii komunikacji przez wąskopasmową linię zasilającą w całej swojej infrastrukturze.
Podstawowe standardy szyfrowania w technologii komunikacji przez wąskopasmową linię zasilającą
Protokoły szyfrowania oparte na AES
Standard zaawansowanej szyfracji (AES) stanowi podstawę większości wdrożeń technologii komunikacji przez linię zasilającą w zakresie wąskopasmowym. Wiodący producenci układów scalonych do komunikacji przez linię zasilającą stosują algorytmy szyfrowania AES-128 i AES-256 w celu zabezpieczenia komunikatów sterujących i zarządzających przesyłanych przez sieć elektroenergetyczną. Metody te zapewniają ochronę na poziomie wojskowym, zachowując przy tym wydajność obliczeniową na ograniczonych zasobowo układach scalonych. Wdrożenie AES gwarantuje zgodność z międzynarodowymi standardami bezpieczeństwa oraz ramami regulacyjnymi obowiązującymi na rynkach usług energetycznych.
Producenci układów scalonych do modemu komunikacji przez linię zasilającą zwykle stosują AES w połączeniu z odpornymi systemami zarządzania kluczami. Takie podejście uniemożliwia nieuprawnione odszyfrowanie nawet w przypadku uzyskania przez napastników zaszyfrowanych pakietów danych. Szyfrowanie działa na warstwie łącza, zapewniając ochronę każdej komunikacji między inteligentnymi licznikami a centralnym systemem zarządzania dostawcą energii przed podsłuchem i ingerencją.
Mechanizmy wymiany kluczy i uwierzytelniania
Bezpieczna wymiana kluczy stanowi kolejny kluczowy aspekt wdrożenia protokołów komunikacyjnych inteligentnych liczników. Producenti układów do komunikacji przez linię zasilającą stosują różne funkcje generowania kluczy oraz mechanizmy prezentowanych wcześniej kluczy (PSK), aby ustalić bezpieczne kanały komunikacyjne. W tych systemach wykorzystywane są techniki takie jak kryptografia krzywych eliptycznych (ECC) oraz kod autoryzacji wiadomości oparty na funkcji skrótu (HMAC), służące weryfikacji tożsamości podłączonych urządzeń przed przesłaniem danych poufnych.
Protokoły uwierzytelniania zapobiegają nieupoważnionym urządzeniom uzyskiwaniu dostępu do sieci komunikacji przez linię zasilającą. Dzięki zastosowaniu uwierzytelniania opartego na certyfikatach oraz wzajemnej weryfikacji urządzeń technologia wąskopasmowej komunikacji przez linię zasilającą zapewnia, że jedynie autoryzowane punkty końcowe mogą uczestniczyć w komunikacji sieciowej. Takie wielowarstwowe podejście znacząco ogranicza podatność na ataki typu man-in-the-middle oraz nieautoryzowany dostęp do sieci.
Standardy wdrażania oraz wymagania zgodności
Dopasowanie do ramy regulacyjnej
Dostawcy układów scalonych modemu komunikacji przez linie zasilania muszą poruszać się w złożonych środowiskach regulacyjnych przy wdrażaniu rozwiązań szyfrowania. Organizacje takie jak Międzynarodowa Komisja Elektrotechniczna (IEC) ustalają surowe wymagania dotyczące implementacji protokołów komunikacji inteligentnych liczników. Te standardy nakładają obowiązek stosowania określonych algorytmów szyfrowania, długości kluczy oraz protokołów testowania bezpieczeństwa, aby zapewnić niezawodność sieci elektroenergetycznej i ochronę danych na rynkach międzynarodowych.
Zgodność ze standardami takimi jak IEC 62056-53 i IEC 62351 określa sposób, w jaki dostawcy integrują mechanizmy bezpieczeństwa w swoich technologiach komunikacji przez wąskopasmowe linie zasilania. Te ramy wymagają kompleksowej oceny podatności, testów penetracyjnych oraz ciągłych audytów bezpieczeństwa. Dostawcy układów scalonych komunikacji przez linie zasilania muszą udowodnić, że ich implementacje wytrzymują znane wektory ataku oraz nowo pojawiające się zagrożenia bezpieczeństwa przed uzyskaniem zatwierdzenia rynkowego.
Protokoły bezpieczeństwa specyficzne dla branży
Implementacja protokołu komunikacji inteligentnych liczników wykracza poza podstawowe szyfrowanie i obejmuje architektury zabezpieczeń typu end-to-end. Projektanci układów scalonych modemu komunikacji przez linię energetyczną wprowadzają funkcje takie jak sprawdzanie integralności wiadomości, weryfikacja znaczników czasu oraz zapobieganie atakom powtórkowym. Te wielowarstwowe mechanizmy zabezpieczeń działają współbieżnie ze szyfrowaniem, tworząc odporność systemów na zaawansowane ataki cybernetyczne skierowane przeciwko krytycznej infrastrukturze.
Dostawcy wdrażający technologię wąskopasmowej komunikacji przez linię energetyczną muszą rozwiązywać zarówno zagadnienia poufności, jak i integralności. Ograniczanie szybkości przesyłania danych, wykrywanie anomalii oraz monitorowanie zachowań są coraz częściej wbudowywane w nowoczesne układy scalone. Tak kompleksowe podejście do zabezpieczeń odzwierciedla rosnącą złożoność zagrożeń skierowanych przeciwko sieciom inteligentnych sieci elektroenergetycznych oraz potrzebę proaktywnych mechanizmów obronnych wykraczających poza samo szyfrowanie.
Praktyczne aspekty wdrożenia zapewniające bezpieczne funkcjonowanie
Architektura sprzętowa zabezpieczeń
Dostawcy układów scalonych do komunikacji przez linię zasilającą integrują specjalizowane moduły sprzętowe zabezpieczenia, aby wykonywać operacje szyfrowania w sposób wydajny. Dedykowane akceleratory kryptograficzne zmniejszają obciążenie przetwarzania, zachowując przy tym wysoką przepustowość danych w realizacjach układów scalonych modemów do komunikacji przez linię zasilającą. Zabezpieczenie na poziomie sprzętu zapobiega nieautoryzowanej modyfikacji oprogramowania układowego oraz chroni klucze szyfrowania przed atakami mającymi na celu ich wydobycie.
Mechanizmy bezpiecznego uruchamiania oraz zaufane środowiska wykonawcze stanowią niezbędne elementy współczesnej implementacji protokołu komunikacji inteligentnych liczników. Dostawcy układów scalonych do komunikacji przez linię zasilającą wbudowują te funkcje, aby zagwarantować, że na podłączonych urządzeniach wykonywane jest wyłącznie uwierzytelnione oprogramowanie układowe. Łącząc sprzętowe zabezpieczenie z technologią wąskopasmowej komunikacji przez linię zasilającą, dostawcy tworzą systemy odpornościowe zarówno na ingerencję fizyczną, jak i na zdalne wykorzystanie luk.
Zarządzanie cyklem życia oraz protokoły aktualizacji
Skuteczność standardu szyfrowania zależy od solidnego zarządzania cyklem życia kluczy i certyfikatów. Producenti układów scalonych modemu komunikacji przez linię zasilającą wdrażają bezpieczne mechanizmy aktualizacji zdalnych (over-the-air), które pozwalają dostawcom energii na wdrażanie poprawek bezpieczeństwa bez przerywania obsługi. Same te systemy aktualizacji wykorzystują szyfrowanie i uwierzytelnianie, aby zapobiec wstrzykiwaniu złośliwego kodu.
Zarządzanie rotacją kluczy szyfrowania w przypadku milionów połączonych urządzeń stwarza istotne wyzwania operacyjne. Wiodący producenci oferują bezpieczne systemy inicjalizacji, umożliwiające dostawcom energii odnawianie poświadczeń kryptograficznych w skali masowej. Ramy implementacyjne protokołów komunikacji inteligentnych liczników coraz częściej zawierają zautomatyzowane zarządzanie cyklem życia, zapewniając aktualność standardów szyfrowania oraz szybkie łagodzenie zagrożeń.
Często zadawane pytania
Jakie algorytmy szyfrowania najczęściej implementują producenci układów scalonych do komunikacji przez linię zasilającą?
Dostawcy układów scalonych do komunikacji przez linię zasilającą głównie stosują standardy szyfrowania AES-128 i AES-256 w swojej technologii wąskopasmowej komunikacji przez linię zasilającą. Te algorytmy zapewniają silne właściwości bezpieczeństwa, zachowując przy tym wydajność obliczeniową na ograniczonych zasobowo układach scalonych. Dodatkowo wiele dostawców integruje protokoły wymiany kluczy oparte na krzywych eliptycznych (ECC) oraz uwierzytelnianie oparte na kodach autentyczności wiadomości (HMAC), tworząc kompleksowe ramy bezpieczeństwa dla implementacji protokołu komunikacji inteligentnych liczników.
W jaki sposób dostawcy zapewniają zgodność szyfrowania ze standardami międzynarodowymi?
Dostawcy układów scalonych modemu komunikacji przez linię zasilającą osiągają zgodność poprzez rygorystyczne stosowanie się do ram takich jak IEC 62351 i IEC 62056-53. Te standardy nakładają obowiązek zastosowania określonych rozwiązań szyfrowania, wymagań dotyczących testów bezpieczeństwa oraz protokołów oceny podatności na zagrożenia. Dostawcy przeprowadzają testy penetracyjne, formalne audyty bezpieczeństwa oraz certyfikacje niezależnych stron trzecich, aby wykazać, że ich technologia komunikacji wąskopasmowej przez linię zasilającą spełnia wymagania regulacyjne obowiązujące na różnych rynkach.
Czy operatorzy sieci energetycznych mogą uaktualnić szyfrowanie w istniejących systemach komunikacji przez linię zasilającą?
Współczesni producenci nowoczesnych układów scalonych do komunikacji przez sieć energetyczną projektują systemy z możliwością aktualizacji oprogramowania układowego, umożliwiając w ten sposób aktualizacje standardów szyfrowania. Ramy implementacyjne protokołów komunikacyjnych dla inteligentnych liczników coraz częściej obsługują bezpieczne aktualizacje zdalne (over-the-air), pozwalając dostawcom energii na wdrażanie nowych standardów szyfrowania bez konieczności wymiany sprzętu. Ta elastyczność zapewnia, że wdrożenia zestawów układów scalonych modemu do komunikacji przez sieć energetyczną pozostają bezpieczne w miarę ewoluowania zagrożeń oraz zmian wymogów regulacyjnych w czasie.
Spis treści
- Podstawowe standardy szyfrowania w technologii komunikacji przez wąskopasmową linię zasilającą
- Standardy wdrażania oraz wymagania zgodności
- Praktyczne aspekty wdrożenia zapewniające bezpieczne funkcjonowanie
-
Często zadawane pytania
- Jakie algorytmy szyfrowania najczęściej implementują producenci układów scalonych do komunikacji przez linię zasilającą?
- W jaki sposób dostawcy zapewniają zgodność szyfrowania ze standardami międzynarodowymi?
- Czy operatorzy sieci energetycznych mogą uaktualnić szyfrowanie w istniejących systemach komunikacji przez linię zasilającą?