EN


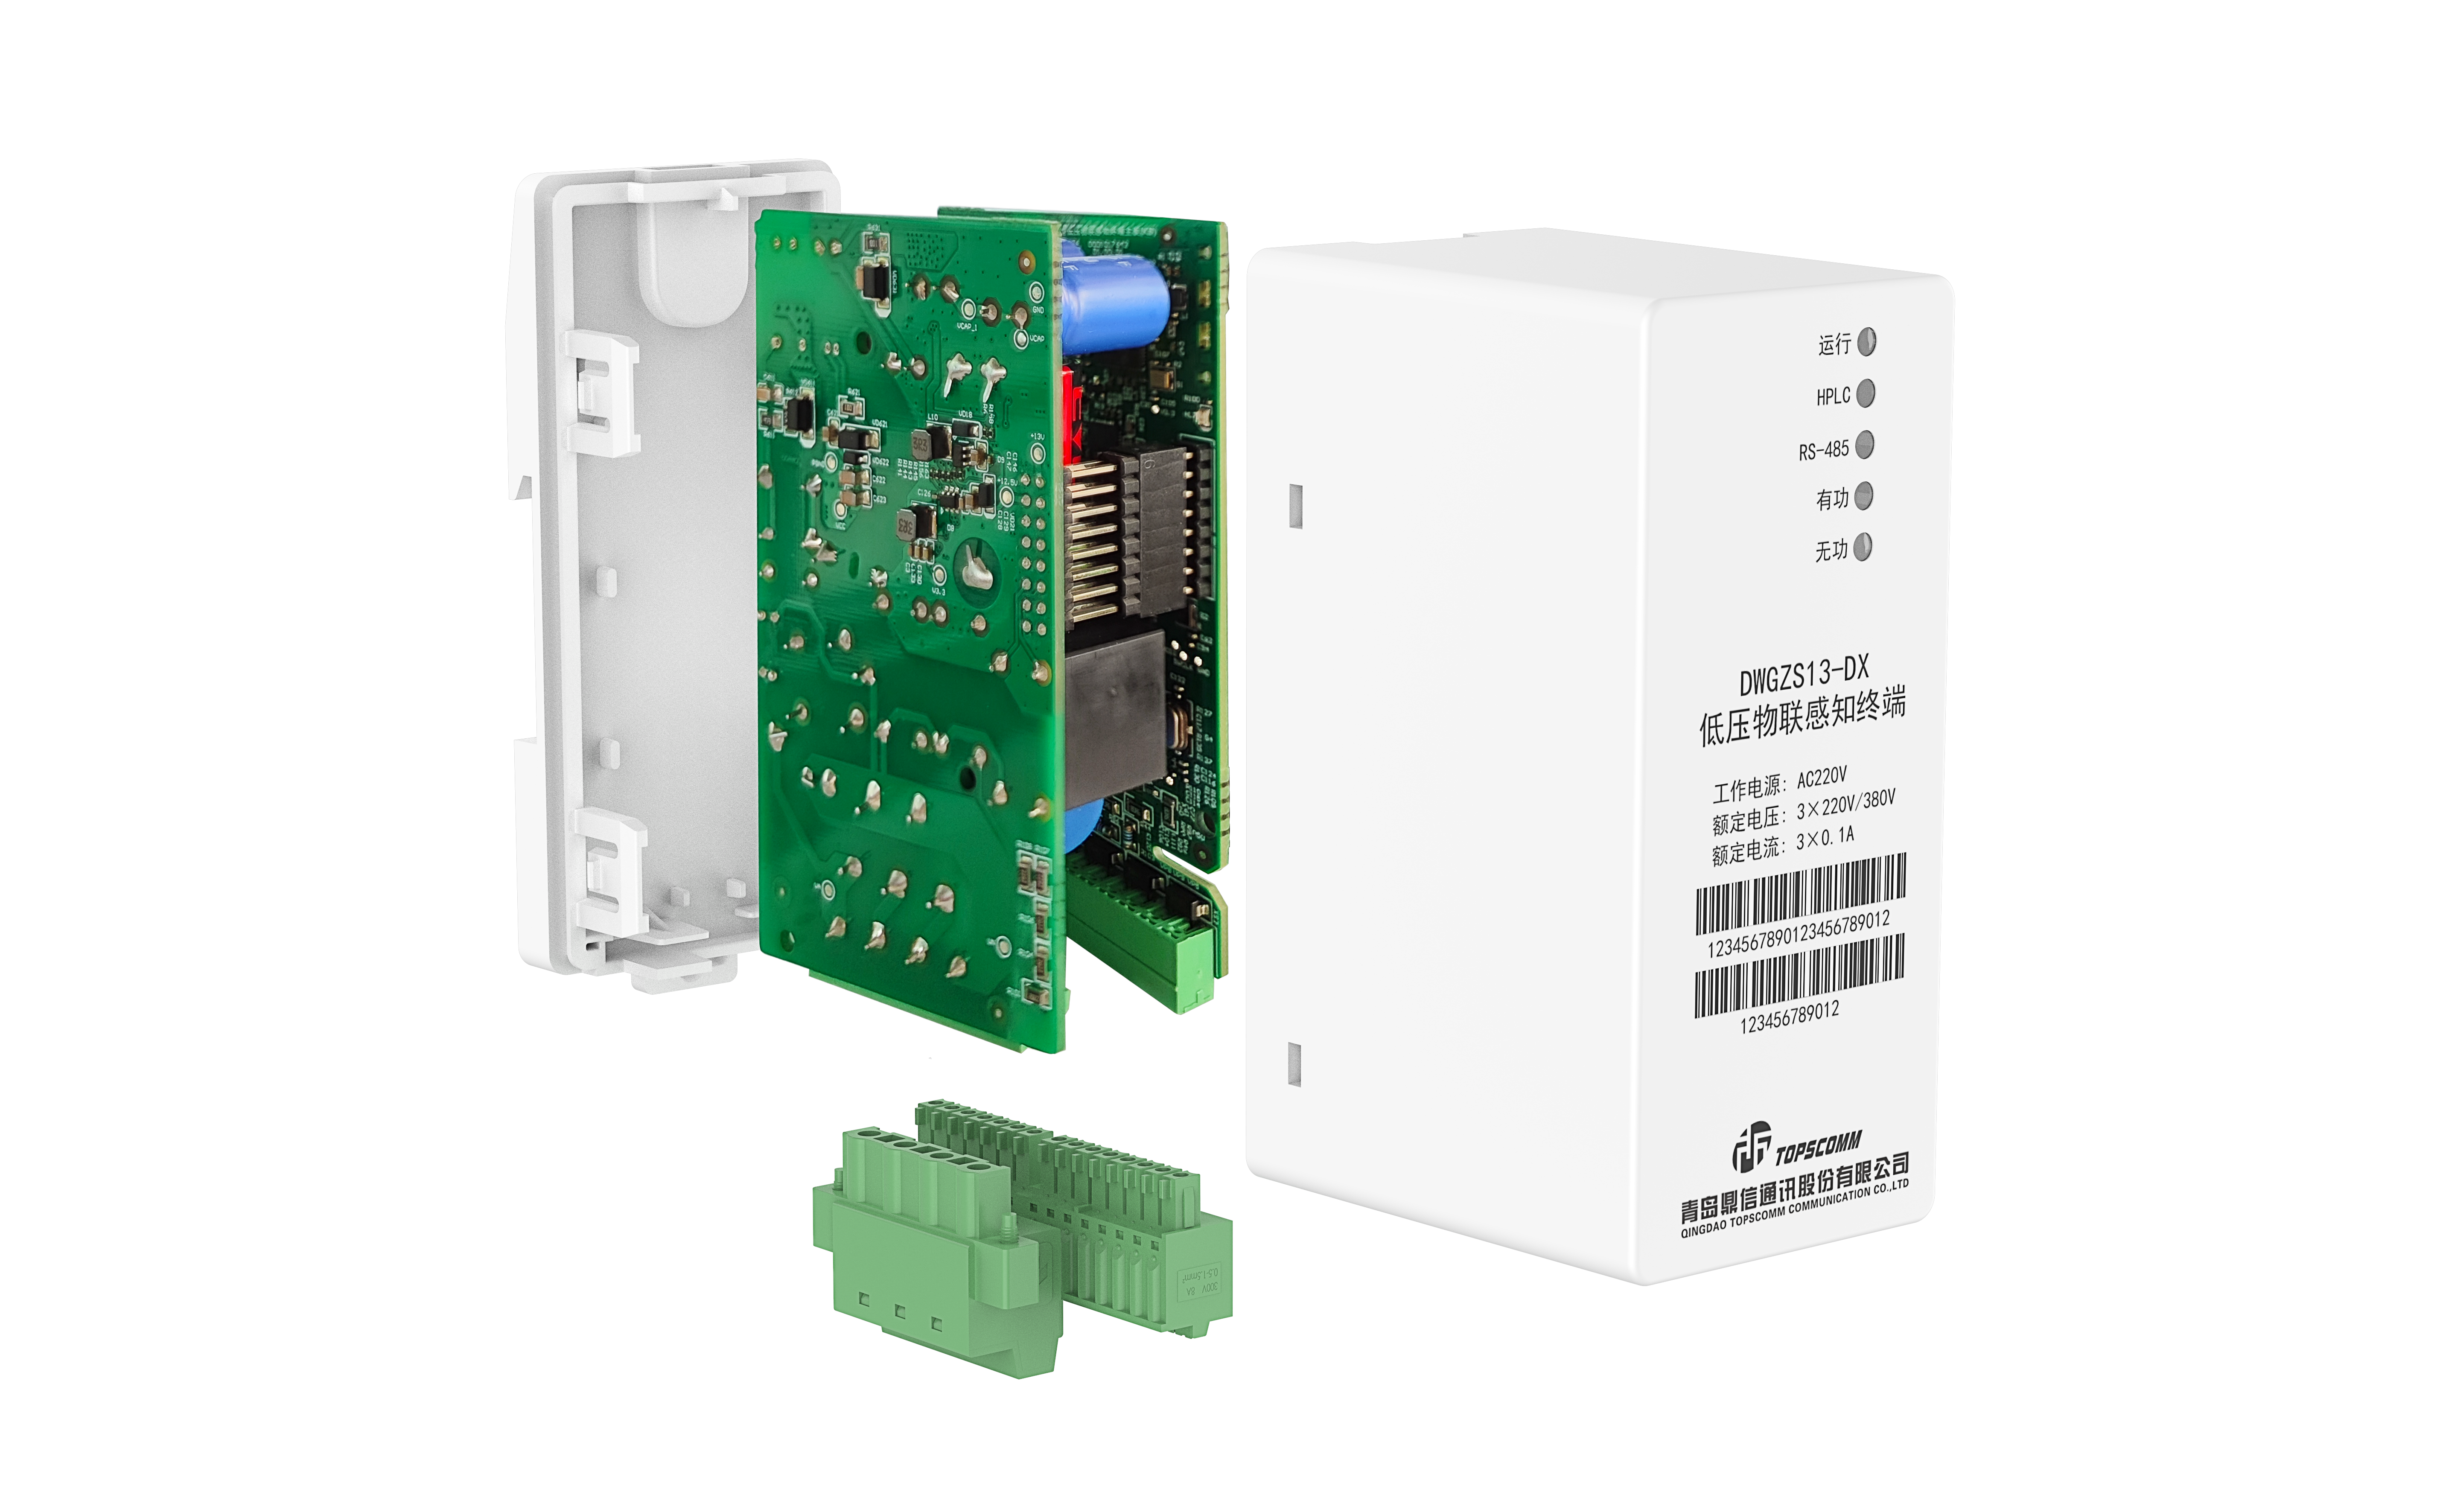
Tietoturva on edelleen ratkaisevan tärkeää kaikille organisaatioille, jotka käyttävät sähköverkkoon perustuvaa tiedonsiirtoteknologiaa (PLC). PLC-piirisirin valmistaja on keskeisessä asemassa vahvien salausstandardien määrittelyssä, jotta sähköverkoissa ja älykkäissä mittariverkoissa siirrettävät arkaluonteiset tiedot pysyvät suojattuina. Valmistajien on toteutettava monitasoisia turvallisuusprotokollia estääkseen valtuuttamattoman pääsyn, tiedon sieppauksen ja verkkovuotojen aiheuttamat riskit, jotka voivat vaarantaa energiayhtiöiden toiminnan ja kuluttajien yksityisyyden.
PLC-modemipiirisirten kehitysmaailma on muuttunut merkittävästi viimeisen kymmenen vuoden aikana. Nykyaikaiset virtaviivakommunikaatiopiirisirujen toimittaja toteutukset sisältävät nyt edistyneitä salausstandardeja, jotka ovat linjassa kansainvälisten sääntelyvaatimusten ja alan parhaiden käytäntöjen kanssa. Näiden salauskehysten ymmärtäminen on välttämätöntä energiayhtiöille, älyverkon käyttäjille ja IoT- ratkaisu tarjoajille, jotka haluavat ottaa turvallisen kapeakaistaisen virtaviivaviestinnän teknologian käyttöön infrastruktuurissaan.
Keskeiset salausstandardit kapeakaistaisessa virtaviivaviestinnässä
AES-perusteiset salausprotokollat
Advanced Encryption Standard (AES) muodostaa perustan useimpien kapeakaistaisen virtaviivaviestinnän teknologian käyttöönottojen taustalla. Johtavat virtaviivaviestintäpiirisarjatoimittajat toteuttavat AES-128- ja AES-256-salausalgoritmeja turvatakseen sähkölinjojen yli lähetettyjä ohjaus- ja hallintaviestejä. Nämä salaustavat tarjoavat armeijatasoista suojaa säilyttäen samalla laskennallisen tehokkuutensa resurssirajoitettujen piirisarjojen kanssa. AES:n käyttöönotto varmistaa yhteensopivuuden kansainvälisten turvallisuusstandardien ja sääntelykehyksen kanssa hyötyverkkojen markkinoilla.
Virtaviivaviestintämodemipiirisarjatoimittajat käyttävät yleensä AES:ia yhdessä vahvien avainhallintajärjestelmien kanssa. Tämä lähestymistapa estää valtuuttamattoman purkamisen, vaikka hyökkääjät saisivat haltuunsa salatut datapaketit. Salaus toimii linkkikerroksella, mikä varmistaa, että jokainen viestintä älykkäiden mittareiden ja hyötyverkon keskitetyn hallintajärjestelmän välillä on suojattu kuunteluilta ja muokkauksilta.
Avainvaihto ja tunnistautumismekanismit
Turvallinen avainvaihto edustaa toista kriittistä ulottuvuutta älykkäiden sähkömittareiden viestintäprotokollien toteutuksessa. Sähkölinjaviestintäpiirien valmistajat käyttävät erilaisia avainjohdantoja ja ennalta jaettuja avaimia turvallisien viestintäkanavien luomiseen. Nämä järjestelmät hyödyntävät esimerkiksi elliptisen käyrän salakirjoitusta ja hajautusperusteisia viestintävahvistuskoodausmenetelmiä (HMAC) kytkettyjen laitteiden autentikoinnin varmistamiseen ennen arkaluontoisten tietojen lähettämistä.
Tunnistautumisprotokollat estävät epälaillisten laitteiden pääsyn sähkölinjaviestintäverkkoon. Sertifikaattipohjaisen tunnistautumisen ja keskinäisen laitetunnistuksen toteuttaminen varmistaa, että vain valtuutetut päätepisteet voivat osallistua verkkoviestintään kapeakaistaisessa sähkölinjaviestinnässä. Tämä monitasoinen lähestymistapa vähentää merkittävästi alttiutta man-in-the-middle -hyökkäyksille ja epävaltuutetulle verkkopääsylle.
Toteutusstandardit ja noudattamisvaatimukset
Sääntelykehyksen yhdenmukaisuus
Virtalinjavyörytysmodemien puolijohdevalmistajien on selviydyttävä monitasoisista sääntelyvaatimuksista, kun he toteuttavat salausratkaisuja. Kansainvälinen sähkötekniikan komitea (IEC) asettaa tiukat vaatimukset älykkäiden mittarien viestintäprotokollien toteutukselle. Nämä standardit määrittelevät tiettyjä salausalgoritmeja, avainten pituuksia ja turvallisuustestausprotokollia, jotta voidaan taata sähköverkon luotettavuus ja tietojen suoja kansainvälisillä markkinoilla.
Standardien, kuten IEC 62056-53 ja IEC 62351, noudattaminen vaikuttaa siihen, miten valmistajat suunnittelevat turvallisuuden ohutta virtalinjavyörytysteknologiaansa. Nämä kehykset edellyttävät kattavia haavoittuvuusarvioita, tunkeutumistestejä ja jatkuvia turvallisuusauditointeja. Virtalinjavyörytyspuolijohteiden valmistajien on osoitettava, että heidän toteutuksensa kestävät tunnettuja hyökkäysvektoreita ja uusia turvallisuusuuhkia ennen markkinoille pääsyä.
Alakohtaiset turvallisuusprotokollat
Älykkään mittarin viestintäprotokollan toteutus ulottuu perussalausta pidemmälle ja kattaa päästä-päähän turvallisuusarkkitehtuurit. Sähkölinjaviestinnän modemaalaitteiden suunnittelijat sisällyttävät ominaisuuksia, kuten viestin eheystarkistuksen, aikaleiman vahvistuksen ja toistohyökkäysten eston. Nämä monitasoiset turvamekanismit toimivat yhdessä salauksen kanssa luodakseen kestäviä järjestelmiä, jotka kykenevät suojaamaan kriittistä infrastruktuuria kohtaan suunnattuja monitasoisia kyberturvahyökkäyksiä vastaan.
Narrowband-sähkölinjaviestintäteknologiaa toteuttavien toimittajien on käsiteltävä sekä luottamuksellisuus- että eheysongelmia. Nopeusrajoitus, poikkeamien tunnistus ja käyttäytymisen seuranta ovat yhä enemmän sisällytettyjä nykyaikaisiin piirisarjoihin. Tämä kattava turvallisuusasenne heijastaa älykkäiden sähköverkkojen verkkoihin kohdistuvien uhkien kasvavaa monitasoisuutta ja tarvetta ennakoivaan puolustukseen, joka menee pelkän salauksen yli.
Käytännön käyttöönottoon liittyvät näkökohdat turvallisessa toteutuksessa
Laitteistoturva-arkkitehtuuri
Virtapiiriyhteyden viestintäpiirien toimittajien ratkaisut integroivat erikoistuneet laitteistopohjaiset turvallisuusmoduulit, jotta salausoperaatiot voidaan suorittaa tehokkaasti. Erityiset kryptografiset kiihdyttimet vähentävät käsittelykuormaa samalla kun ne säilyttävät korkean datansiirtonopeuden virtapiiriyhteyden modemi-piirisarjojen toteutuksissa. Tämä laitteistotasoinen turvallisuus estää valtuuttamattoman firmwaren muokkaamisen ja suojaa salausavaimia purkamishyökkäyksiltä.
Turvallinen käynnistysmekanismi ja luotettu suoritusympäristö ovat olennaisia osia nykyaikaisten älykkäiden mittarien viestintäprotokollien toteutusta. Virtapiiriyhteyden piiritoimittajat upottavat nämä ominaisuudet varmistaakseen, että vain todennettu firmware suoritetaan kytkettyihin laitteisiin. Yhdistämällä laitteistoturvallisuuden kapeakaistaisen virtapiiriyhteyden teknologiaan toimittajat luovat järjestelmiä, jotka ovat vastustuskykyisiä sekä fyysiselle tinkimiselle että etähyökkäyksille.
Elinkaaren hallinta ja päivitysprotokollat
Salauksen standardin tehokkuus riippuu vahvasta avainten ja varmenteiden elinkaaren hallinnasta. Tehonsiirtoverkkojen tiedonsiirtomoduulien puolijohdevalmistajat toteuttavat turvallisia ilman päivitysmekanismeja, joiden avulla energiayhtiöt voivat jakaa turvallisuuspäivityksiä ilman palvelukatkoja. Nämä päivitysjärjestelmät käyttävät itsekin salaukseen ja todentamiseen perustuvia menetelmiä estääkseen haitallisesti muokatun koodin asentamisen.
Salausavainten vaihto miljoonien yhdistettyjen laitteiden kesken aiheuttaa merkittäviä toiminnallisia haasteita. Johtavat valmistajat tarjoavat turvallisia varustusjärjestelmiä, joiden avulla energiayhtiöt voivat uusia kryptografisia tunnistetietoja laajalla mittakaavalla. Älykkäiden sähkömittareiden tiedonsiirtoprotokollien toteutuskehykset sisältävät yhä enemmän automatisoitua elinkaaren hallintaa varmistaakseen, että salausstandardit pysyvät ajan tasalla ja uhkia voidaan torjua ajassa.
UKK
Mitkä salausalgoritmit ovat tehonsiirtoverkkojen tiedonsiirtomoduulivalmistajien yleisimmässä käytössä?
Virtapiiriyhteyden kommunikaatiopuolijohdevalmistajat käyttävät pääasiassa AES-128- ja AES-256-salausalgoritmeja kapeakaistaisessa virtapiiriyhteyden teknologiassaan. Nämä algoritmit tarjoavat vahvat turvallisuusominaisuudet säilyttäen samalla laskennallisen tehokkuutensa resurssirajoitetuissa piirisarjoissa. Lisäksi monet valmistajat sisällyttävät ECC-perusteisia avaintenvaihtoprotokollia ja HMAC-perusteista todentamista, jotta voidaan luoda kattava turvallisuuskehys älykkäiden sähkömittareiden viestintäprotokollan toteuttamiseen.
Miten valmistajat varmistavat salauksen noudattavan kansainvälisiä standardeja?
Virtapiiriyhteyksien tiedonsiirto-modemipuolijohdepiirien valmistajat saavuttavat vaatimustenmukaisuuden noudattamalla tiukasti standardeja, kuten IEC 62351 ja IEC 62056-53. Nämä standardit määrittelevät tiettyjä salausratkaisuja, turvallisuustestausvaatimuksia ja haavoittuvuusarviointiprotokollia. Valmistajat suorittavat tunkeutumistestejä, virallisesti toteutettuja turvallisuusauditointeja ja kolmannen osapuolen myöntämiä sertifikaatteja osoittaakseen, että heidän kapeakaistaiset virtapiiriyhteyksiin perustuvat tiedonsiirtotekniikkansa täyttää sääntelyvaatimukset eri markkinoilla.
Voivatko sähköverkkoyhtiöt päivittää salauksen olemassa oleviin virtapiiriyhteyksien tiedonsiirtojärjestelmiin?
Nykyiset tehonsiirton viestintäpiirisirujen valmistajat suunnittelevat järjestelmiä, joissa on ohjelmistopäivityskyky, jotta salausstandardien päivitykset voidaan tehdä. Älykkäiden sähkömittareiden viestintäprotokollan toteutuskehykset tukevat yhä enemmän turvallisia ilman päivityksiä, joiden avulla sähköverkkoyhtiöt voivat ottaa käyttöön uusia salausstandardeja ilman, että laitteita on vaihdettava. Tämä joustavuus varmistaa, että tehonsiirton viestintämodemipiirisirujen käyttöönotot pysyvät turvallisina uhkien kehittyessä ja säädösten vaatimusten muuttuessa ajan myötä.