EN


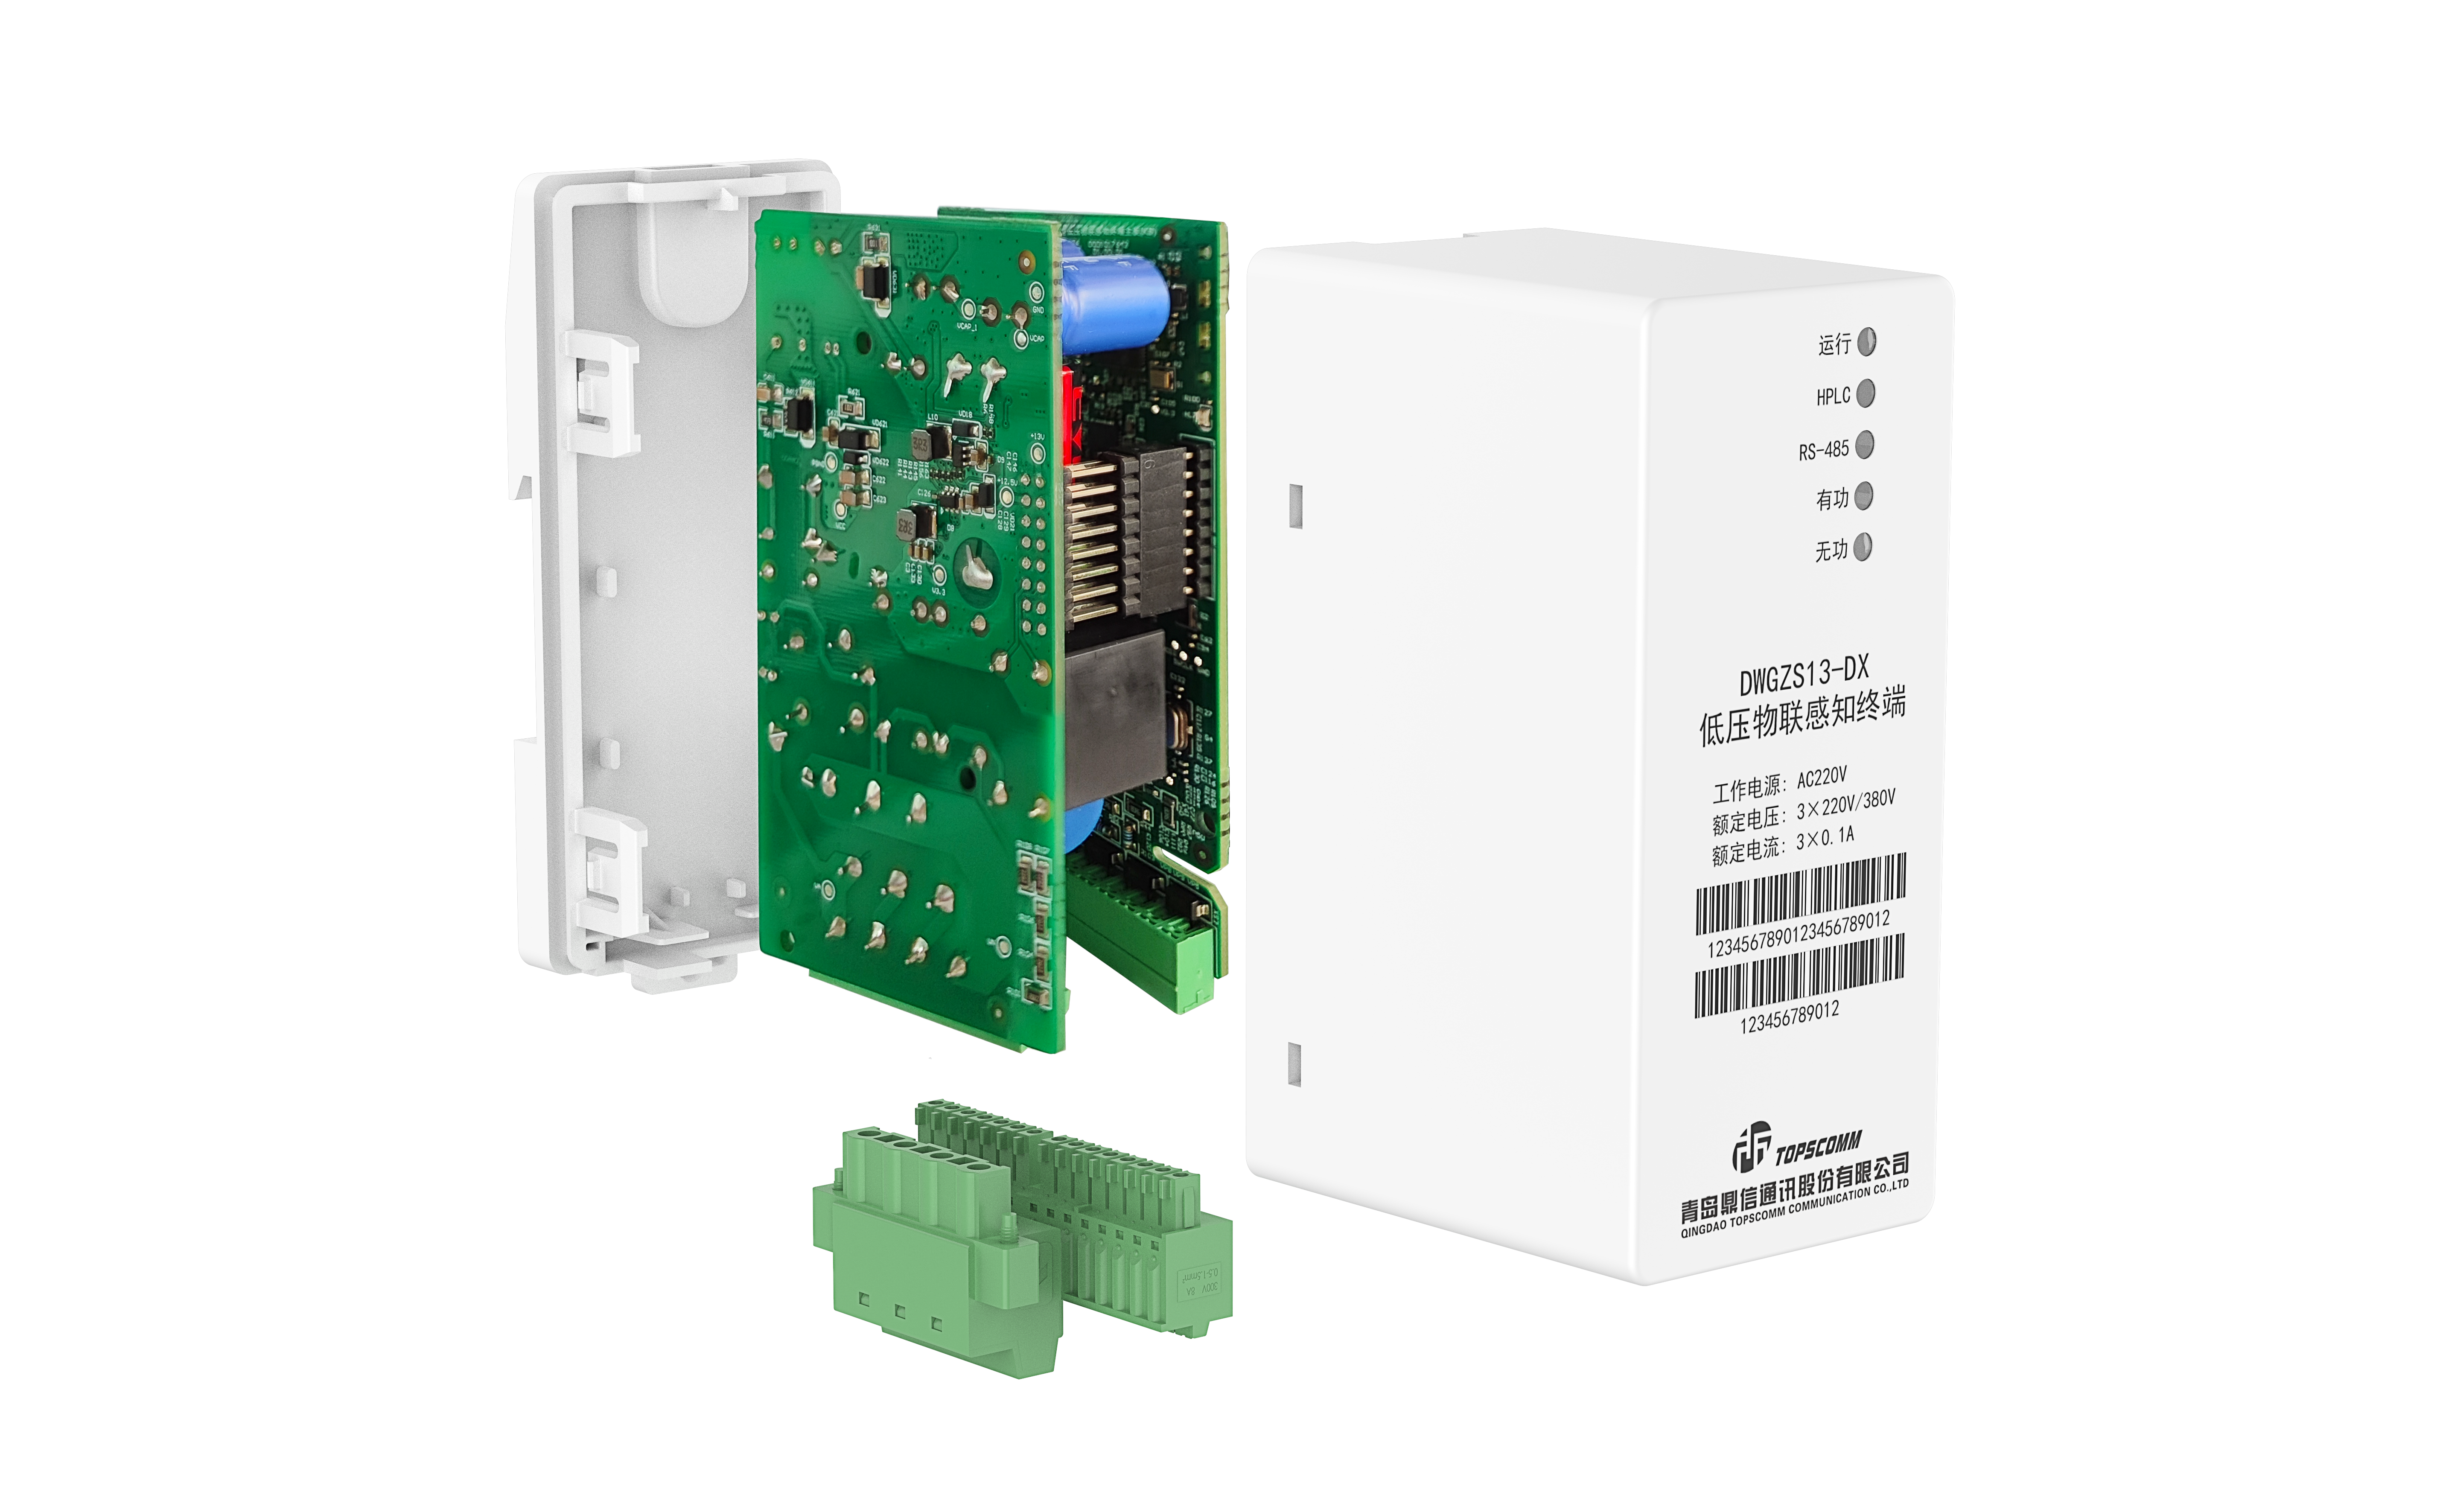
امنیت دادهها برای هر سازمانی که زیرساختهای ارتباطات خط برق را بهکار میبرد، حائز اهمیت اساسی است. تأمینکنندگان تراشههای ارتباطات خط برق نقشی کلیدی در تدوین استانداردهای رمزگذاری قوی ایفا میکنند که اطلاعات حساس منتقلشده از طریق شبکههای برق و کنتورهای هوشمند را محافظت میکنند. این تأمینکنندگان باید پروتکلهای امنیتی پیچیدهای را اجرا کنند تا از دسترسی غیرمجاز، تصاحب دادهها و آسیبپذیریهای شبکه جلوگیری شود؛ زیرا چنین مواردی میتوانند عملیات شرکتهای توزیع برق و حریم خصوصی مصرفکنندگان را تهدید کنند.
چشمانداز توسعه تراشههای مودم ارتباطات خط برق در دهه گذشته بهطور چشمگیری تحول یافته است. تراشههای نوین تامینکنندهی تراشههای ارتباطات خط برق اجراها اکنون استانداردهای پیشرفته رمزگذاری را که با الزامات نظارتی بینالمللی و بهترین شیوههای صنعتی همسو هستند، شامل میشوند. درک این چارچوبهای رمزگذاری برای شرکتهای تأمین انرژی امری ضروری است، شبکه هوشمند اپراتورها و ارائهدهندگان اینترنت اشیا راهحل که قصد دارند فناوری ارتباطات خطوط برق کمباند امن را در سراسر زیرساختهای خود به کار گیرند.
استانداردهای اصلی رمزگذاری در فناوری ارتباطات خطوط برق کمباند
پروتکلهای رمزگذاری مبتنی بر AES
استاندارد پیشرفته رمزگذاری (AES) پایهای از بیشتر پیادهسازیهای فناوری ارتباطات خط برق با پهنای باند باریک است. تولیدکنندگان برتر تراشههای ارتباطات خط برق، الگوریتمهای رمزگذاری AES-128 و AES-256 را برای امنسازی پیامهای دستوری و کنترلی ارسالشده از طریق خطوط برق به کار میبرند. این روشهای رمزگذاری حفاظتی با سطح نظامی فراهم میکنند، در عین حال کارایی محاسباتی خود را روی تراشههایی با منابع محدود حفظ میکنند. پذیرش AES اطمینان از سازگاری با استانداردهای امنیتی بینالمللی و چارچوبهای نظارتی در بازارهای برق را تضمین میکند.
تولیدکنندگان تراشههای مودم ارتباطات خط برق معمولاً AES را در ترکیب با سیستمهای قوی مدیریت کلید به کار میبرند. این رویکرد حتی در صورت دسترسی مهاجمان به بستههای داده رمزشده نیز از رمزگشایی غیرمجاز جلوگیری میکند. رمزگذاری در لایه پیوند انجام میشود و این اطمینان را فراهم میکند که همه ارتباطات بین کنتورهای هوشمند و سیستم مرکزی مدیریت شرکت توزیع برق در برابر سرقت اطلاعات و دستکاری محافظت شده باشند.
مکانیزمهای تبادل کلید و احراز هویت
تبادل امن کلید، بعد دیگری از پیادهسازی پروتکل ارتباطی کنتور هوشمند محسوب میشود. تولیدکنندگان تراشههای ارتباط خط برق از توابع مختلف استخراج کلید و مکانیزمهای کلید پیشاشتراکگذاریشده برای ایجاد کانالهای ارتباطی امن استفاده میکنند. این سیستمها از تکنیکهایی مانند رمزنگاری منحنی بیضوی و کدهای احراز هویت پیام مبتنی بر درهمسازی (HMAC) برای تأیید اصالت دستگاههای متصل پیش از انتقال دادههای حساس بهره میبرند.
پروتکلهای احراز هویت مانع دسترسی دستگاههای غیرمجاز به شبکه ارتباط خط برق میشوند. با اجرای احراز هویت مبتنی بر گواهی و تأیید متقابل دستگاهها، فناوری ارتباط خط برق باند باریک اطمینان حاصل میکند که تنها نقاط پایانی مجاز در ارتباطات شبکه شرکت دارند. این رویکرد چندلایه، آسیبپذیری نسبت به حملات نوع «میانافزار» (man-in-the-middle) و دسترسی غیرمجاز به شبکه را بهطور قابلتوجهی کاهش میدهد.
استانداردهای پیادهسازی و الزامات انطباق
هماهنگسازی چارچوب نظارتی
تامینکنندگان تراشههای مودم ارتباطات خط برق باید در هنگام اجرای راهحلهای رمزگذاری، با چشماندازهای نظارتی پیچیدهای روبرو شوند. سازمانهایی مانند کمیسیون بینالمللی الکتروتکنیک (IEC) الزامات سختگیرانهای را برای اجرای پروتکلهای ارتباطی کنتورهای هوشمند تعیین میکنند. این استانداردها الگوریتمهای رمزگذاری خاص، طول کلیدها و پروتکلهای آزمون امنیتی را الزامی میدانند تا قابلیت اطمینان شبکه و حفاظت از دادهها در بازارهای بینالمللی تضمین شود.
رعایت استانداردهایی مانند IEC 62056-53 و IEC 62351 بر نحوه طراحی امنیت در فناوری ارتباطات خط برق باریکباند توسط تامینکنندگان تراشههای ارتباطات خط برق تأثیر میگذارد. این چارچوبها ارزیابی جامع آسیبپذیریها، آزمون نفوذ و بازرسیهای مستمر امنیتی را میطلبد. تامینکنندگان تراشههای ارتباطات خط برق باید اثبات کنند که پیادهسازیهای آنها در برابر بردارهای حمله شناختهشده و تهدیدات امنیتی نوظهور مقاوم هستند، پیش از اینکه مجوز ورود به بازار را دریافت کنند.
پروتکلهای امنیتی خاص صنعت
اجراي پروتکل ارتباطی کنتور هوشمند فراتر از رمزگذاری پایه گسترش مییابد و شامل معماریهای امنیتی سر-تا-سر میشود. طراحان تراشههای مودم ارتباط خط برق ویژگیهایی مانند بررسی یکپارچگی پیام، تأیید زمانبندی و جلوگیری از حملات تکرار را در تراشههای خود گنجاندهاند. این مکانیزمهای امنیتی لایهلایه در کنار رمزگذاری عمل میکنند تا سیستمهای مقاومی ایجاد شوند که بتوانند در برابر حملات سایبری پیچیده علیه زیرساختهای حیاتی مقاومت کنند.
فروشندگانی که فناوری ارتباط خط برق باند باریک را پیادهسازی میکنند، باید هم نگرانیهای مربوط به محرمانهبودن و هم نگرانیهای مربوط به یکپارچگی را برطرف کنند. قابلیتهایی مانند محدودسازی نرخ، تشخیص ناهنجاری و نظارت رفتاری بهطور فزایندهای در تراشههای مدرن جاسازی میشوند. این رویکرد جامع امنیتی، بازتابی از پیچیدگی روزافزون تهدیدات علیه شبکههای توزیع هوشمند و نیاز به مکانیزمهای دفاعی پیشگیرانه فراتر از صرفاً رمزگذاری است.
ملاحظات عملی برای اجرای امن
معماری امنیت سختافزاری
راهحلهای تأمینکنندگان تراشههای ارتباطی خط برق، ماژولهای امنیتی سختافزاری تخصصی را ادغام میکنند تا عملیات رمزگذاری را بهصورت کارآمد اجرا کنند. شتابدهندههای رمزنگاری اختصاصی، بار پردازشی را کاهش داده و در عین حال، نرخ انتقال داده با سرعت بالا را در پیادهسازیهای تراشههای ماژولر ارتباطی خط برق حفظ میکنند. این امنیت سطح سختافزاری، تغییر غیرمجاز نرمافزار قابل اجرا و استخراج کلیدهای رمزگذاری را جلوگیری میکند.
مکانیزمهای بوت امن و محیطهای اجرایی مورد اعتماد، اجزای ضروری پیادهسازی پروتکل ارتباطی کنتورهای هوشمند امروزی هستند. تأمینکنندگان تراشههای ارتباطی خط برق این ویژگیها را در محصولات خود جاسازی میکنند تا اطمینان حاصل شود تنها نرمافزارهای احراز هویتشده روی دستگاههای متصل اجرا میشوند. با ترکیب امنیت سختافزاری و فناوری ارتباطی خط برق باند باریک، تأمینکنندگان سیستمهایی ایجاد میکنند که در برابر دستکاری فیزیکی و بهرهبرداری از راه دور مقاوم هستند.
مدیریت دوره عمر و پروتکلهای بهروزرسانی
اثربخشی استاندارد رمزگذاری به مدیریت قوی چرخهٔ حیات کلیدها و گواهینامهها بستگی دارد. تولیدکنندگان تراشههای مودم ارتباطات خط برق مکانیزمهای امن بهروزرسانی از طریق هوا (OTA) را پیادهسازی میکنند که به شرکتهای توزیع برق امکان میدهد بدون اختلال در خدمات، پچهای امنیتی را اعمال کنند. خود این سیستمهای بهروزرسانی نیز از رمزگذاری و احراز هویت استفاده میکنند تا جاسوسی یا درج کد مخرب جلوگیری شود.
مدیریت چرخش کلیدهای رمزگذاری در میان میلیونها دستگاه متصل، چالشهای عملیاتی قابل توجهی ایجاد میکند. برترین تولیدکنندگان سیستمهای تأمین امن را ارائه میدهند که به شرکتهای توزیع برق امکان میدهد اعتبارهای رمزنگاری را در مقیاس بزرگ تجدید کنند. چارچوبهای پیادهسازی پروتکل ارتباطی کنتورهای هوشمند بهطور فزایندهای مدیریت خودکار چرخهٔ حیات را دربرمیگیرند تا اطمینان حاصل شود استانداردهای رمزگذاری همواره بهروز باشند و تهدیدها در زمان مناسب کاهش یابند.
پرسشهای متداول
تولیدکنندگان تراشههای ارتباطات خط برق معمولاً چه الگوریتمهای رمزگذاری را پیادهسازی میکنند؟
تامینکنندگان تراشههای ارتباطات خط برق عمدتاً استانداردهای رمزگذاری AES-۱۲۸ و AES-۲۵۶ را در فناوری ارتباطات خط برق باند باریک خود پیادهسازی میکنند. این الگوریتمها ویژگیهای امنیتی قوی ارائه میدهند، در عین حال کارایی محاسباتی آنها روی تراشههای محدود منابع حفظ میشود. علاوه بر این، بسیاری از تامینکنندگان پروتکلهای تبادل کلید مبتنی بر ECC و احراز هویت مبتنی بر HMAC را نیز گنجاندهاند تا چارچوبهای امنیتی جامعی برای پیادهسازی پروتکل ارتباطی کنتورهای هوشمند ایجاد کنند.
تامینکنندگان چگونه اطمینان حاصل میکنند که رمزگذاری با استانداردهای بینالمللی سازگان دارد؟
تامینکنندگان تراشههای مودم ارتباطات خط برق با رعایت دقیق چارچوبهایی مانند آیئیسی ۶۲۳۵۱ و آیئیسی ۶۲۰۵۶-۵۳، انطباق خود را تضمین میکنند. این استانداردها پیادهسازیهای خاص رمزگذاری، الزامات آزمون امنیتی و پروتکلهای ارزیابی آسیبپذیری را تعیین میکنند. تامینکنندگان برای نشان دادن اینکه فناوری ارتباطات خط برق کمباند آنها در بازارهای مختلف با الزامات نظارتی سازگانها همخوانی دارد، آزمونهای نفوذ، حسابرسیهای رسمی امنیتی و گواهینامههای مستقل را انجام میدهند.
آیا شرکتهای توزیع برق میتوانند رمزگذاری سیستمهای موجود ارتباطات خط برق را بهروزرسانی کنند؟
فروشندههای امروزی تراشههای ارتباطی خط برق، سیستمها را با قابلیت بهروزرسانی نرمافزار طراحی میکنند تا امکان بهروزرسانی استانداردهای رمزگذاری فراهم شود. چارچوبهای پیادهسازی پروتکل ارتباطی کنتورهای هوشمند بهطور فزایندهای از بهروزرسانیهای امن بیسیم پشتیبانی میکنند که به شرکتهای توزیع انرژی اجازه میدهد استانداردهای جدید رمزگذاری را بدون تعویض سختافزار اجرا کنند. این انعطافپذیری تضمین میکند که نصبهای تراشههای مودم ارتباطی خط برق در برابر تهدیدات در حال تکامل و تغییرات نیازمندیهای نظارتی در طول زمان امن باقی میمانند.