EN


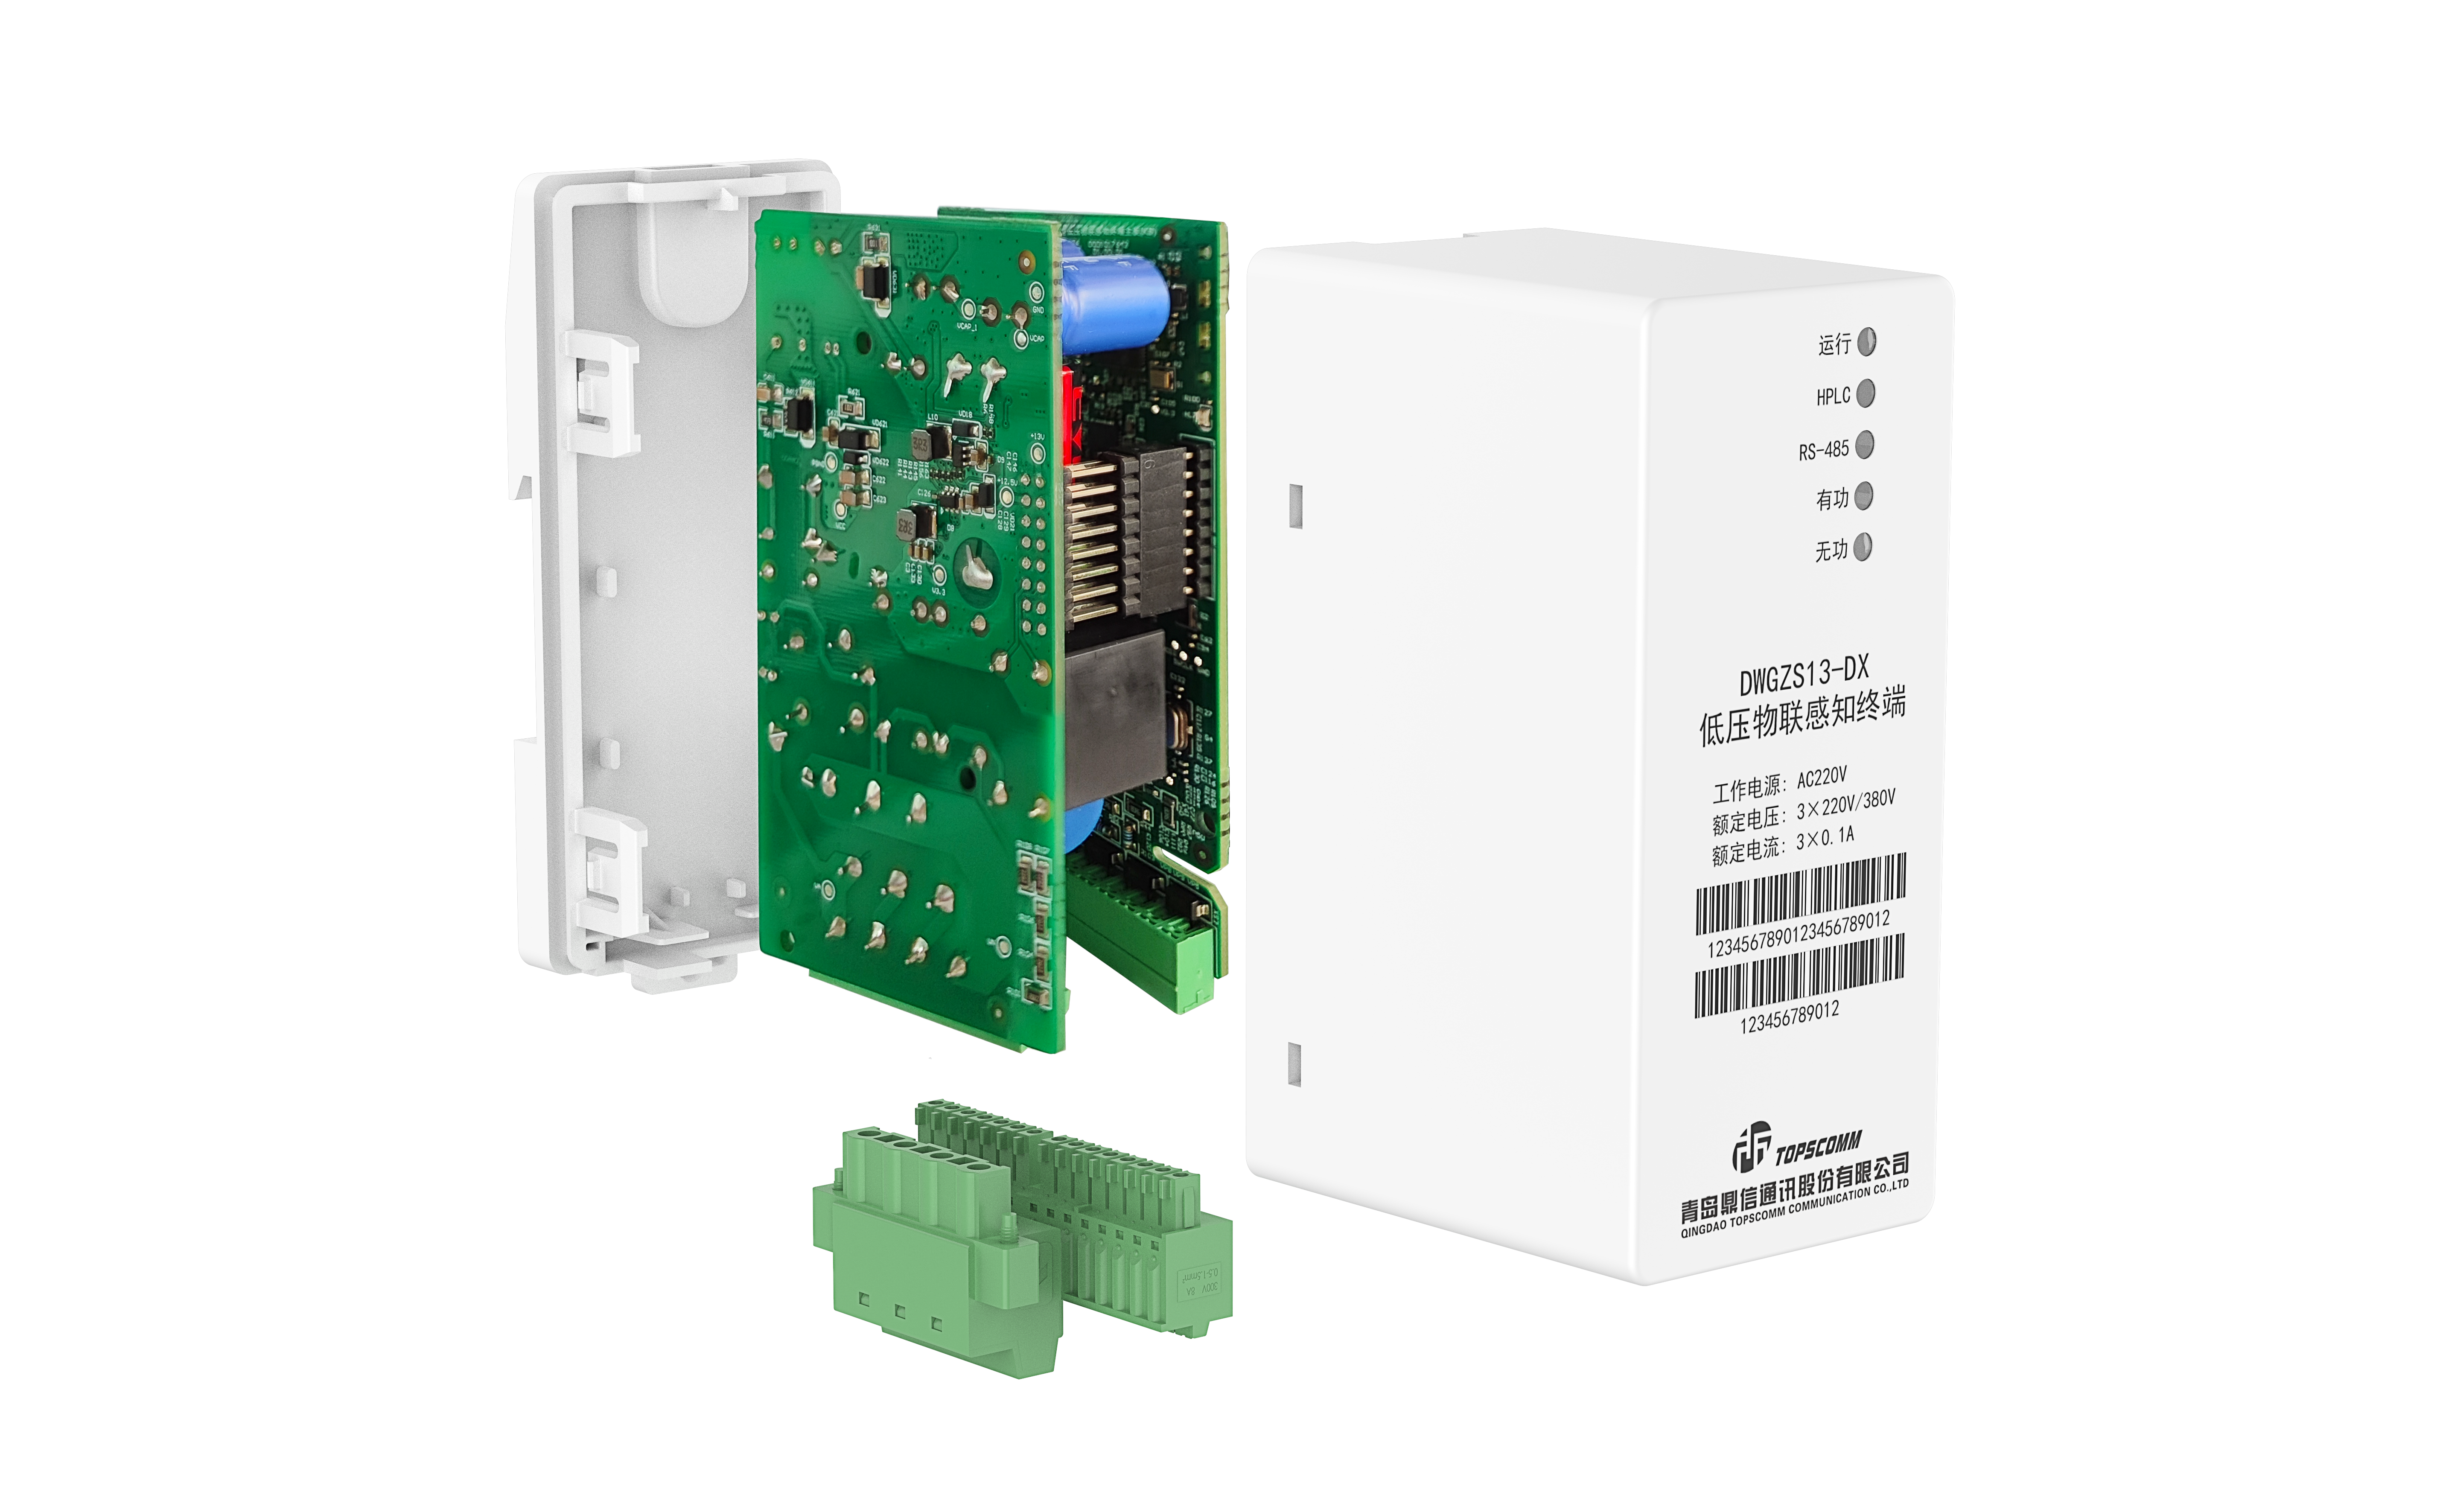
Bezpečnosť údajov stále zostáva najvyššou prioritou pre každú organizáciu, ktorá nasadzuje infraštruktúru komunikácie cez elektrickú sieť. Dodávateľ čipov pre komunikáciu cez elektrickú sieť zohráva kľúčovú úlohu pri zavádzaní robustných štandardov šifrovania, ktoré chránia citlivé informácie prenášané cez elektrické siete a siete inteligentných elektromerov. Títo dodávatelia musia implementovať sofistikované bezpečnostné protokoly, aby sa zabránilo neoprávnenému prístupu, odpočúvaniu údajov a zraniteľnostiam siete, ktoré by mohli ohroziť prevádzku energetických podnikov a súkromie spotrebiteľov.
Krajina vývoja modemových čipsetov pre komunikáciu cez elektrickú sieť sa za posledné desaťročie výrazne vyvinula. Moderné dodávateľ čipov pre komunikáciu cez napájaciu sieť implementácie teraz zahŕňajú pokročilé štandardy šifrovania, ktoré sú v súlade s medzinárodnými regulačnými požiadavkami a odvetvovými najlepšími postupmi. Porozumenie týmto rámcom šifrovania je nevyhnutné pre energetické spoločnosti, chytrá sieť prevádzkovateľov a poskytovateľov IoT riešenie služieb, ktorí sa snažia nasadiť bezpečnú technológiu úzkopásmovej komunikácie cez elektrickú sieť do svojej infraštruktúry.
Základné štandardy šifrovania v technológii úzkopásmovej komunikácie cez elektrickú sieť
Šifrovacie protokoly založené na AES
Pokročilý štandard šifrovania (AES) tvorí základ väčšiny nasadení technológií komunikácie cez napájaciu sieť s úzkopásmovým prenosom. Významní výrobcovia čipov pre komunikáciu cez napájaciu sieť implementujú šifrovacie algoritmy AES-128 a AES-256 na zabezpečenie správ riadenia a príkazov prenášaných cez elektrické vedenia. Tieto metódy šifrovania poskytujú ochranu vo vojenskej kvalite pri zachovaní výpočtového výkonu na čipoch s obmedzenými zdrojmi. Prijatie štandardu AES zaisťuje kompatibilitu so medzinárodnými bezpečnostnými štandardmi a regulačnými rámcami v trhoch pre energetické podniky.
Výrobcovia modemových čipov pre komunikáciu cez napájaciu sieť zvyčajne používajú AES v kombinácii s robustnými systémami správy kľúčov. Tento prístup bráni neoprávnenému dešifrovaniu, aj keby útočníci získali zašifrované dátové pakety. Šifrovanie funguje na vrstve spoja, čím sa zabezpečuje, že každá komunikácia medzi inteligentnými elektromerami a centrálnym systémom riadenia energetického podniku je chránená pred odpočúvaním a manipuláciou.
Výmena kľúčov a mechanizmy overovania totožnosti
Zabezpečená výmena kľúčov predstavuje ďalší kritický aspekt implementácie komunikačných protokolov inteligentných meracích zariadení. Výrobcovia čipov pre komunikáciu cez elektrickú sieť využívajú rôzne funkcie odvodenia kľúčov a mechanizmy predzdieľaných kľúčov na vytvorenie zabezpečených komunikačných kanálov. Tieto systémy používajú techniky, ako je kryptografia s eliptickou krivkou a hashové autentifikačné kódy správ (HMAC), na overenie autenticity pripojených zariadení pred prenosom citlivých údajov.
Protokoly overovania totožnosti bránia neoprávneným zariadeniam vstup do siete komunikácie cez elektrickú sieť. Implementáciou overovania na základe certifikátov a vzájomného overovania zariadení technológia úzkopásmovej komunikácie cez elektrickú sieť zaisťuje, že v komunikácii siete sa môžu zúčastniť len autorizované koncové body. Tento viacvrstvový prístup výrazne zníži zraniteľnosť voči útokom typu man-in-the-middle a neoprávnenému prístupu do siete.
Štandardy implementácie a požiadavky na zhodu
Zhoda s regulačným rámcom
Dodávatelia čipových súprav pre komunikáciu cez elektrické vedenia musia pri nasadzovaní riešení na šifrovanie prekonávať zložité regulačné prostredia. Organizácie ako Medzinárodná elektrotechnická komisia (IEC) stanovujú prísne požiadavky na implementáciu komunikačných protokolov pre inteligentné meracie prístroje. Tieto normy vyžadujú špecifické šifrovacie algoritmy, dĺžky kľúčov a protokoly bezpečnostného testovania, aby sa zabezpečila spoľahlivosť elektrickej siete a ochrana údajov na medzinárodných trhoch.
Dodržiavanie noriem, ako sú IEC 62056-53 a IEC 62351, ovplyvňuje spôsob, akým dodávatelia integrujú bezpečnostné mechanizmy do svojej technológie komunikácie cez úzkopásmové elektrické vedenia. Tieto rámce vyžadujú komplexné posúdenia zraniteľností, testovanie penetráciou a nepretržité bezpečnostné auditovanie. Dodávatelia čipov pre komunikáciu cez elektrické vedenia musia preukázať, že ich implementácie odolávajú známym vektorom útokov aj novým bezpečnostným hrozbám pred tým, než získajú schválenie na trhu.
Bezpečnostné protokoly špecifické pre daný priemysel
Implementácia komunikačného protokolu inteligentných meracích zariadení sa rozširuje za rámec základného šifrovania a zahŕňa architektúry bezpečnosti od konca do konca. Návrhári čipových sád pre modemy komunikácie cez elektrickú sieť zahŕňajú funkcie, ako je kontrola integrity správ, overenie časových pečiatok a prevencia útokov opakovaním. Tieto viacvrstvové mechanizmy bezpečnosti spolupracujú so šifrovaním a vytvárajú odolné systémy schopné ochrániť kritickú infraštruktúru pred sofistikovanými kybernetickými útokmi.
Dodávatelia implementujúci technológiu úzkopásmovej komunikácie cez elektrickú sieť musia riešiť zároveň otázky dôvernostnosti aj integrity. Obmedzovanie rýchlosti, detekcia odchýlok a monitorovanie správania sa stále viac integrujú do moderných čipových sád. Tento komplexný prístup k bezpečnosti odráža rastúcu sofistikovanosť hrozieb smerovaných na siete chytrých elektrických sietí a potrebu proaktívnych obranných mechanizmov, ktoré ide ďalej než samotné šifrovanie.
Praktické aspekty nasadenia pri zabezpečenej implementácii
Hardvérová architektúra bezpečnosti
Dodávatelia čipov pre komunikáciu cez elektrickú sieť integrujú špecializované hardvérové bezpečnostné moduly na efektívne vykonávanie šifrovacích operácií. Vyhradené kryptografické akcelerátory znížia výpočtové zaťaženie a zároveň zachovajú vysokú rýchlosť prenosu dát v implementáciách modemových čipov pre komunikáciu cez elektrickú sieť. Táto bezpečnosť na úrovni hardvéru bráni neoprávneným úpravám firmvéru a chráni šifrovacie kľúče pred útokmi zameranými na ich extrakciu.
Mechanizmy zabezpečeného spustenia (secure boot) a prostredia dôveryhodného vykonávania (trusted execution environments) predstavujú nevyhnutné prvky moderných implementácií komunikačných protokolov inteligentných elektromerov. Dodávatelia čipov pre komunikáciu cez elektrickú sieť tieto funkcie zabudovávajú, aby sa zabezpečilo, že na pripojených zariadeniach sa spúšťa iba overený firmvér. Kombináciou hardvérovej bezpečnosti s technológiou úzkopásmovej komunikácie cez elektrickú sieť vytvárajú dodávatelia systémy odolné voči fyzickému narušovaniu aj vzdialeným útokom.
Správa životného cyklu a protokoly aktualizácií
Účinnosť štandardu šifrovania závisí od robustného správania životného cyklu kľúčov a certifikátov. Výrobcovia čipových súprav pre komunikáciu cez elektrické vedenia implementujú bezpečné mechanizmy aktualizácie cez vzduch, ktoré umožňujú energetickým spoločnostiam nasadiť bezpečnostné opravy bez prerušenia služby. Tieto systémy aktualizácií samy o sebe využívajú šifrovanie a overovanie na zabránenie vloženia závadného kódu.
Správa rotácie šifrovacích kľúčov medzi miliónmi pripojených zariadení predstavuje významné operačné výzvy. Poprední výrobcovia poskytujú bezpečné systémy zásobovania, ktoré umožňujú energetickým spoločnostiam obnoviť kryptografické povolenia v škále. Rámce implementácie komunikačných protokolov inteligentných meracích prístrojov čoraz viac zahŕňajú automatické správanie životného cyklu, aby sa zabezpečilo, že štandardy šifrovania zostanú aktuálne a hrozby budú včas zmierňované.
Často kladené otázky
Aké šifrovacie algoritmy najčastejšie implementujú výrobcovia čipov pre komunikáciu cez elektrické vedenia?
Výrobcovia čipov pre komunikáciu cez napájaciu sieť predovšetkým implementujú štandardy šifrovania AES-128 a AES-256 vo svojej úzkopásmovej technológii komunikácie cez napájaciu sieť. Tieto algoritmy ponúkajú vysokú úroveň bezpečnosti pri súčasnom zachovaní výpočtového výkonu na čipoch s obmedzenými zdrojmi. Okrem toho mnohí výrobcovia zavádzajú protokoly výmeny kľúčov založené na ECC a overovanie identity založené na HMAC, aby vytvorili komplexné bezpečnostné rámce pre implementáciu komunikačných protokolov inteligentných elektromerov.
Ako zabezpečujú výrobcovia dodržiavanie štandardov šifrovania na medzinárodnej úrovni?
Dodávatelia čipových súprav pre komunikáciu cez napájaciu sieť dosahujú zhodu s predpismi prísneho dodržiavania rámcov, ako sú IEC 62351 a IEC 62056-53. Tieto normy vyžadujú špecifické implementácie šifrovania, požiadavky na bezpečnostné testovanie a protokoly posudzovania zraniteľností. Dodávatelia vykonávajú testovanie penetráciou, formálne bezpečnostné auditovanie a certifikáciu tretími stranami, aby preukázali, že ich technológia úzkopásmovej komunikácie cez napájaciu sieť spĺňa regulačné požiadavky v rôznych trhoch.
Môžu energetické podniky aktualizovať šifrovanie v existujúcich systémoch komunikácie cez napájaciu sieť?
Moderní výrobcovia čipov pre komunikáciu cez elektrickú sieť navrhujú systémy s možnosťou aktualizácie firmvéru, aby bolo možné aktualizovať štandardy šifrovania. Rámce na implementáciu komunikačných protokolov inteligentných elektromerov čoraz viac podporujú bezpečné aktualizácie cez sieť (OTA), ktoré umožňujú energetickým spoločnostiam nasadiť nové štandardy šifrovania bez nutnosti výmeny hardvéru. Táto flexibilita zaisťuje, že nasadenie modemových čipových sadov pre komunikáciu cez elektrickú sieť zostáva bezpečné, keď sa menia hrozby a regulačné požiadavky v priebehu času.
Obsah
- Základné štandardy šifrovania v technológii úzkopásmovej komunikácie cez elektrickú sieť
- Štandardy implementácie a požiadavky na zhodu
- Praktické aspekty nasadenia pri zabezpečenej implementácii
-
Často kladené otázky
- Aké šifrovacie algoritmy najčastejšie implementujú výrobcovia čipov pre komunikáciu cez elektrické vedenia?
- Ako zabezpečujú výrobcovia dodržiavanie štandardov šifrovania na medzinárodnej úrovni?
- Môžu energetické podniky aktualizovať šifrovanie v existujúcich systémoch komunikácie cez napájaciu sieť?