EN


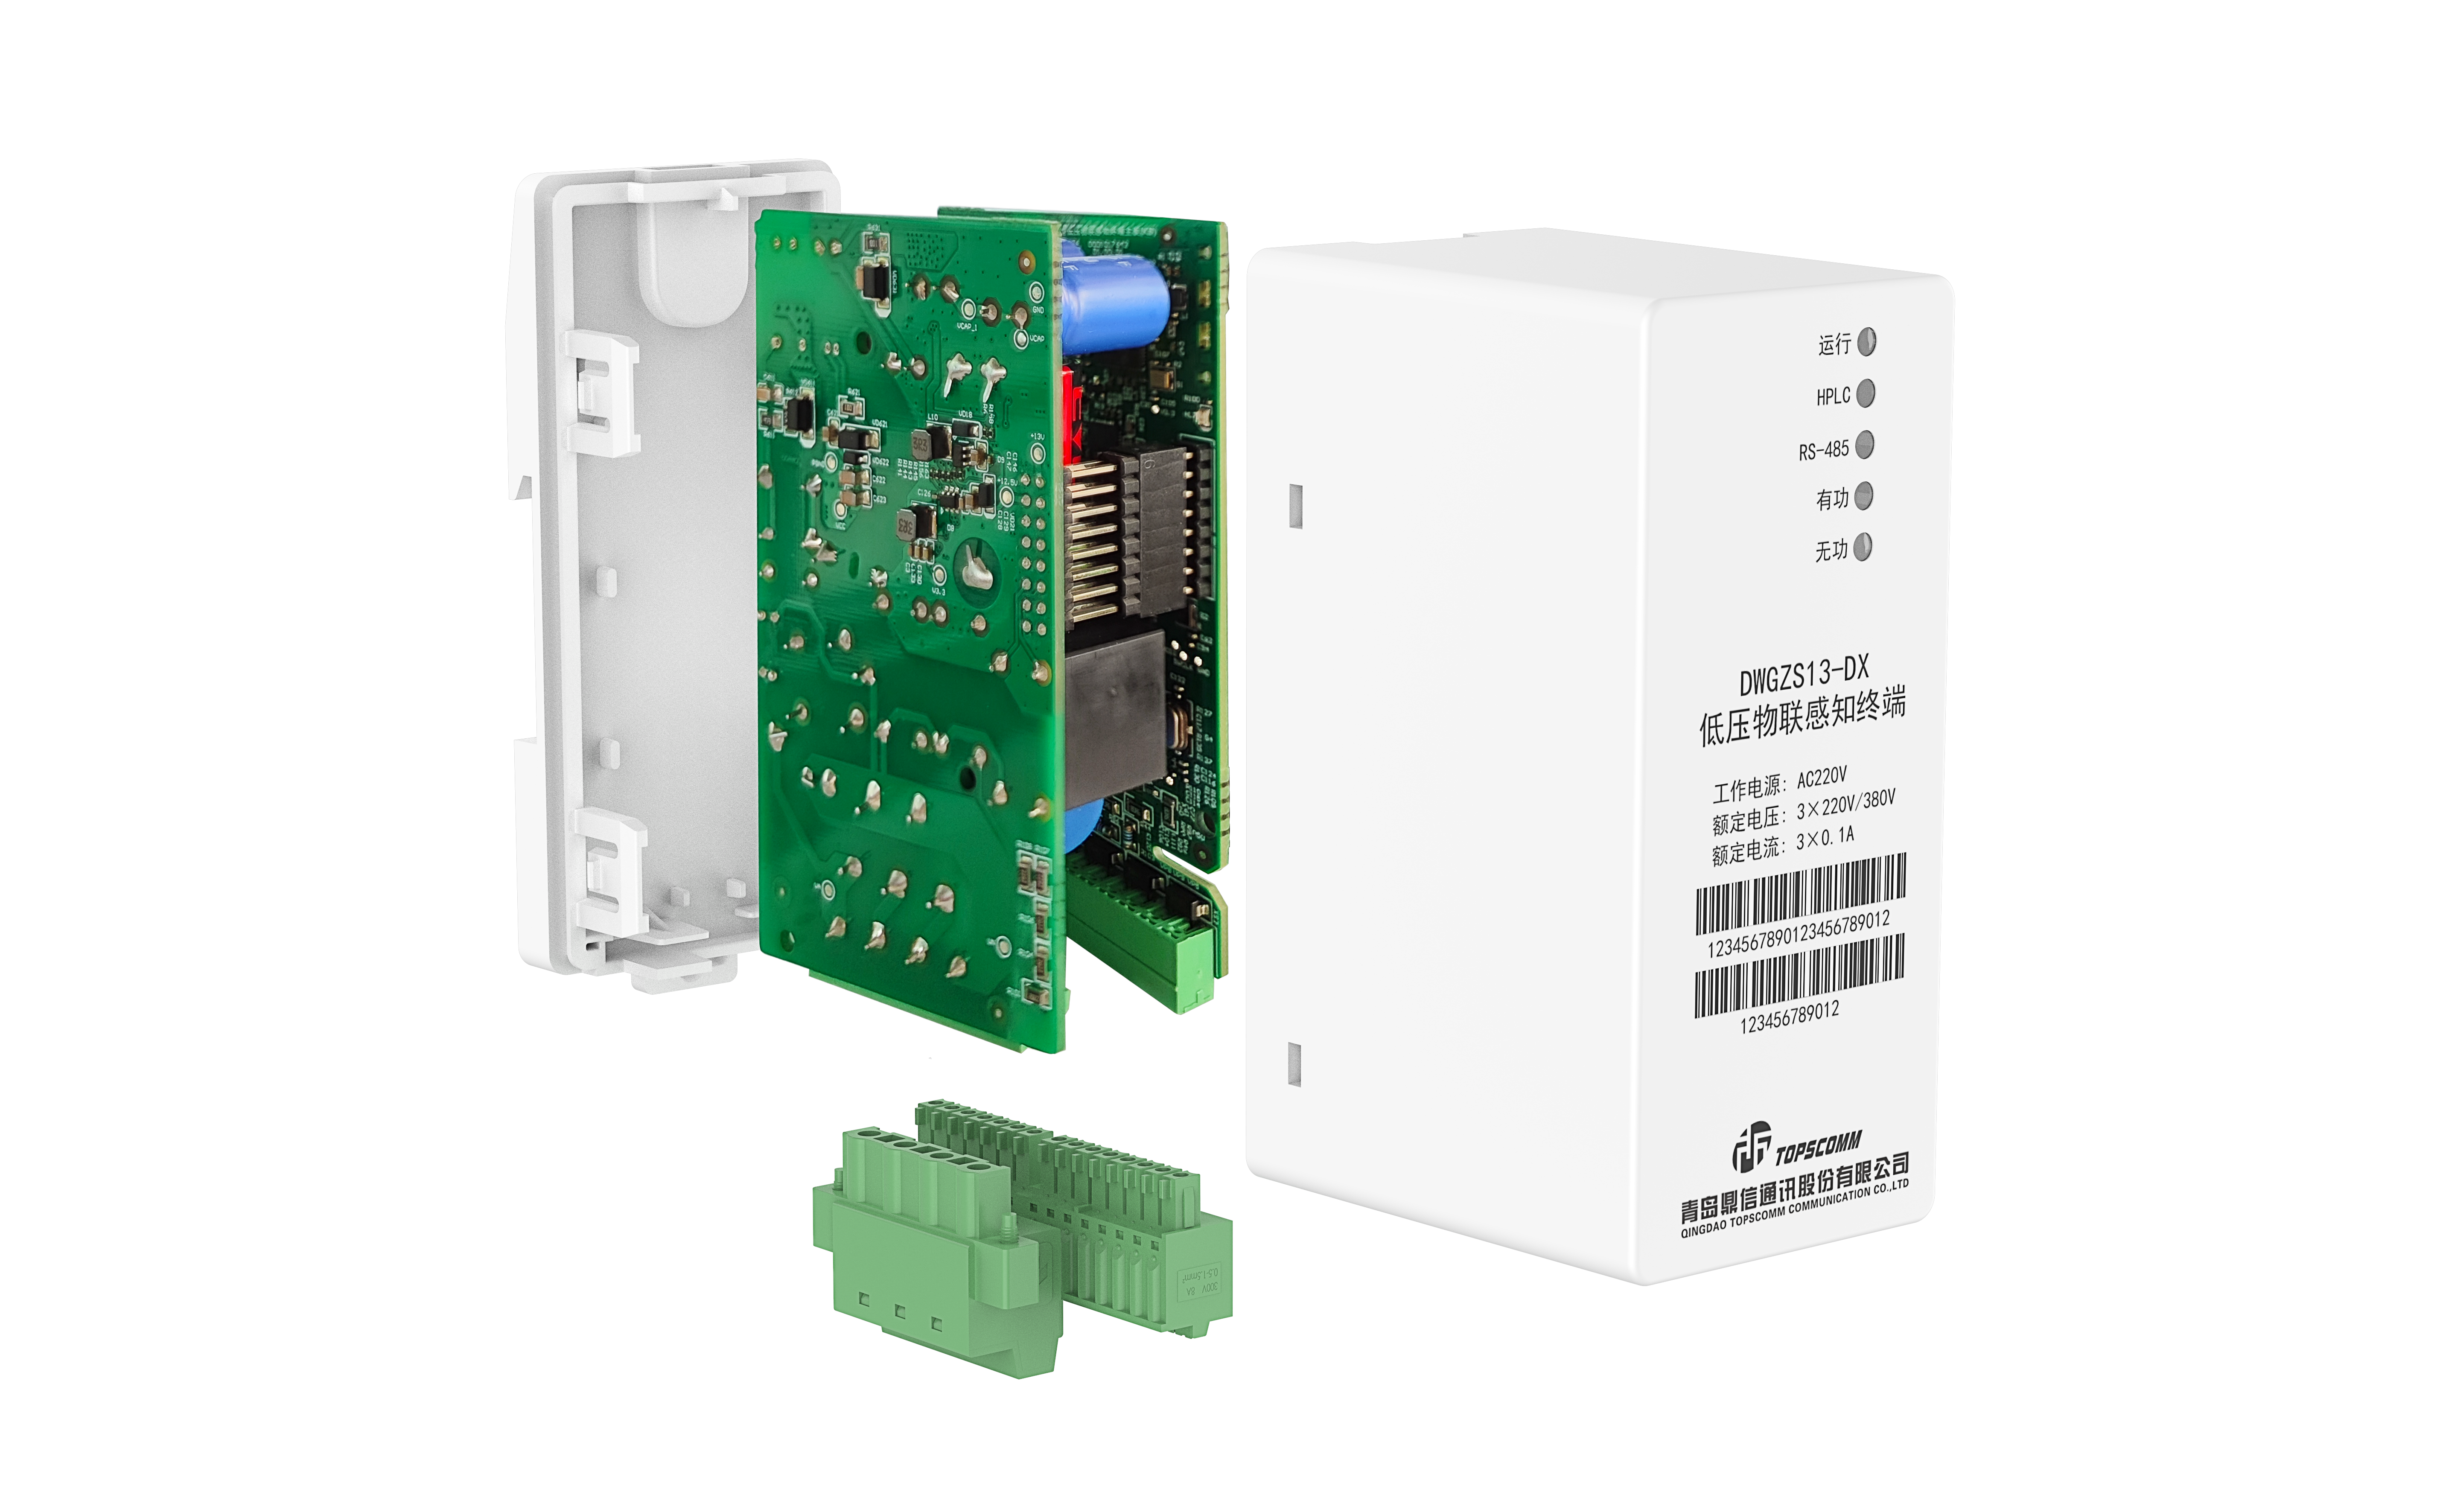
Az adatbiztonság továbbra is elsődleges fontosságú minden olyan szervezet számára, amely villamosvezetékes kommunikációs infrastruktúrát üzemeltet. A villamosvezetékes kommunikációs chip-gyártók kulcsszerepet töltenek be a megbízható titkosítási szabványok kialakításában, amelyek védelmet nyújtanak a villamos hálózatokon és az okosmérő-hálózatokon át továbbított érzékeny adatok ellen. Ezeknek a gyártóknak összetett biztonsági protokollokat kell alkalmazniuk az engedély nélküli hozzáférés, az adatok lehallgatása és a hálózati sebezhetőségek megelőzése érdekében, amelyek kompromittálhatnák a közművek működését és a fogyasztók adatvédelmét.
A tápegységvonalas kommunikációs modem chipsetek fejlesztésének tájképe jelentősen megváltozott az elmúlt tíz évben. A modern pLC-chip-szolgáltató megvalósítások ma már olyan fejlett titkosítási szabványokat alkalmaznak, amelyek összhangban vannak a nemzetközi szabályozási követelményekkel és az iparági legjobb gyakorlatokkal. Ezeknek a titkosítási keretrendszereknek a megértése elengedhetetlen a közműtársaságok számára, okos hálózat a működtetők számára és az IoT megoldás szolgáltatók számára, akik biztonságos keskenysávú tápegységvonalas kommunikációs technológiát kívánnak telepíteni infrastruktúrájukon keresztül.
Kulcsfontosságú titkosítási szabványok a keskenysávú tápegységvonalas kommunikációs technológiában
AES-alapú titkosítási protokollok
Az Advanced Encryption Standard (AES) alkotja a legtöbb keskenysávú villamosvezetékes kommunikációs technológia üzembe helyezésének alapját. A vezető villamosvezetékes kommunikációs chipgyártók az AES-128 és az AES-256 titrási algoritmusokat alkalmazzák a villamosvezetékek mentén továbbított parancs- és vezérlési üzenetek biztosítására. Ezek a titrási módszerek katonai szintű védelmet nyújtanak, miközben számítási hatékonyságuk megmarad az erőforrás-korlátozott chipseteken. Az AES alkalmazása biztosítja a nemzetközi biztonsági szabványokkal és szabályozási keretekkel való kompatibilitást az energiaellátási piacokon.
A villamosvezetékes kommunikációs modem chipset-gyártók általában az AES-t erős kulcskezelési rendszerekkel együtt alkalmazzák. Ez a megközelítés akadályozza a jogosulatlan visszafejtést, még akkor is, ha a támadók titkosított adatcsomagokhoz jutnak hozzá. A titrási folyamat a kapcsolati rétegben zajlik, így minden kommunikáció a okosmérők és az energiaellátó központi kezelőrendszere között védett marad a lehallgatás és a hamisítás ellen.
Kulcscsere- és hitelesítési mechanizmusok
A biztonságos kulcscsere a okosmérő-kommunikációs protokollok megvalósításának egy másik kritikus eleme. Az áramvezetékes kommunikációs chipp gyártók különféle kulcslevezetési függvényeket és előre megosztott kulcsokat használnak biztonságos kommunikációs csatornák létrehozására. Ezek a rendszerek elliptikus görbe titkosítást és hash-alapú üzenethitelesítési kódokat alkalmaznak a csatlakoztatott eszközök hitelességének ellenőrzésére érzékeny adatok továbbítása előtt.
A hitelesítési protokollok megakadályozzák, hogy jogtalan eszközök hozzáférjenek az áramvezetékes kommunikációs hálózathoz. A tanúsítványalapú hitelesítés és a kölcsönös eszköz-ellenőrzés bevezetésével a keskenysávú áramvezetékes kommunikációs technológia biztosítja, hogy csak engedélyezett végpontok vegyenek részt a hálózati kommunikációban. Ez a többrétegű megközelítés jelentősen csökkenti a köztes személyes támadások és a jogosulatlan hálózati hozzáférés kockázatát.
Megvalósítási szabványok és megfelelőségi követelmények
Szabályozási keretrendszer összhangja
A távvezérelt villamosenergia-hálózati kommunikációs modem chipset-gyártóknak bonyolult szabályozási környezetben kell működniük, amikor titkosítási megoldásokat vezetnek be. Olyan szervezetek, mint az Internationális Elektrotechnikai Bizottság (IEC), szigorú követelményeket állapítanak meg az okosmérők kommunikációs protokolljainak megvalósítására. Ezek a szabványok meghatározott titkosítási algoritmusokat, kulcshosszakat és biztonsági tesztelési protokollokat írnak elő, hogy biztosítsák a villamos hálózat megbízhatóságát és az adatvédelmet a nemzetközi piacokon.
Az IEC 62056-53 és az IEC 62351 szabványoknak való megfelelés meghatározza, hogyan építik be a gyártók a biztonságot keskenysávú távvezérelt villamosenergia-hálózati kommunikációs technológiájukba. Ezek a keretrendszerek átfogó sebezhetőségértékeléseket, behatolásvizsgálatokat (penetration testing) és folyamatos biztonsági auditokat követelnek meg. A távvezérelt villamosenergia-hálózati kommunikációs chipset-gyártóknak igazolniuk kell, hogy megoldásaik ellenállnak a ismert támadási vektoroknak és a felmerülő biztonsági fenyegetéseknek, mielőtt piaci engedélyt kapnának.
Ágazatspecifikus biztonsági protokollok
A okosmérők kommunikációs protokolljainak megvalósítása a gy basic titkosításon túlmutató, végponttól végpontig terjedő biztonsági architektúrákat is magában foglal. Az áramvezetéken keresztüli kommunikációt lehetővé tevő modem-chipkészletek tervezői olyan funkciókat építenek be, mint az üzenetek integritásának ellenőrzése, az időbélyegek érvényességének vizsgálata és a visszajátszási támadások megelőzése. Ezek a rétegzett biztonsági mechanizmusok a titkosítással együtt működve rugalmas rendszereket hoznak létre, amelyek képesek védekezni a kritikus infrastruktúrák ellen irányuló, szakértő szintű kiberfenyegetésekkel szemben.
Azok a szállítók, akik keskenysávú áramvezetéken keresztüli kommunikációs technológiát alkalmaznak, mind a bizalmasság, mind az integritás kérdéseit kezelniük kell. A sebességkorlátozás, az anomáliák észlelése és a viselkedésmonitorozás képességei egyre inkább beépülnek a modern chipkészletekbe. Ez a komplex biztonsági megközelítés tükrözi a okos hálózati hálózatok ellen irányuló fenyegetések növekvő szakértelmét, valamint az egyedül a titkosításon alapuló védelemnél hatékonyabb, proaktív védelmi mechanizmusok iránti igényt.
Gyakorlati telepítési szempontok a biztonságos megvalósításhoz
Hardveres biztonsági architektúra
A villamos hálózaton keresztüli kommunikációs (PLC) chipp gyártói megoldásai speciális hardveres biztonsági modulokat integrálnak a titkosítási műveletek hatékony végrehajtásához. A dedikált kriptográfiai gyorsítók csökkentik a feldolgozási terhelést, miközben fenntartják a magas sebességű adatátvitelt a villamos hálózaton keresztüli kommunikációs modem chippkészletek megvalósításaiban. Ez a hardver-szintű biztonság megakadályozza a jogosulatlan firmware-frissítéseket, és védi a titkosítási kulcsokat a kinyerési támadások ellen.
A biztonságos indítás mechanizmusai és a megbízható végrehajtási környezetek alapvető elemei a modern okosmérő-kommunikációs protokollok megvalósításának. A villamos hálózaton keresztüli kommunikációs chipp gyártói ezeket a funkciókat beépítik, hogy biztosítsák: csak hitelesített firmware futhat a csatlakoztatott eszközökön. A hardveres biztonság és a keskenysávú villamos hálózaton keresztüli kommunikációs technológia kombinálásával a gyártók olyan rendszereket hoznak létre, amelyek ellenállók mind a fizikai behatolással, mind a távoli kihasználással szemben.
Életciklus-kezelés és frissítési protokollok
Az titkosítási szabványok hatékonysága a kulcsok és tanúsítványok életciklus-kezelésének erősségétől függ. Az áramvezetéken keresztüli kommunikációt lehetővé tevő modem-chipgyártók biztonságos, levegőn keresztüli frissítési mechanizmusokat valósítanak meg, amelyek lehetővé teszik a szolgáltatók számára a biztonsági javítások telepítését szolgáltatás-megszakítás nélkül. Ezek a frissítési rendszerek maguk is titkosítást és hitelesítést alkalmaznak, hogy megakadályozzák a rosszindulatú kódok behurcolását.
A titkosítási kulcsok forgatása több millió csatlakoztatott eszközön jelentős működési kihívásokat vet fel. A vezető gyártók biztonságos kiépítési rendszereket nyújtanak, amelyek lehetővé teszik a szolgáltatók számára a kriptográfiai hitelesítő adatok nagy léptékű megújítását. Az okosmérő-kommunikációs protokollok megvalósítási keretrendszerei egyre inkább automatizált életciklus-kezelést építenek be, hogy biztosítsák a titkosítási szabványok naprakészségét és a fenyegetések időben történő enyhítését.
GYIK
Milyen titkosítási algoritmusokat valósítanak meg leggyakrabban az áramvezetéken keresztüli kommunikációt lehetővé tevő chipgyártók?
A teljesítményvezetékes kommunikációs chipp gyártói főként az AES-128 és az AES-256 titkosítási szabványokat alkalmazzák keskenysávú teljesítményvezetékes kommunikációs technológiájukban. Ezek az algoritmusok erős biztonsági tulajdonságokat kínálnak, miközben fenntartják a számítási hatékonyságot az erőforrás-korlátozott chipeken. Emellett számos gyártó ECC-alapú kulcscsere protokollokat és HMAC-alapú hitelesítést is beépít, hogy átfogó biztonsági keretrendszert hozzon létre az okosmérők kommunikációs protokolljainak megvalósításához.
Hogyan biztosítják a gyártók a titkosítás megfelelőségét a nemzetközi szabványoknak?
A villamosenergia-hálózaton keresztüli adatátviteli (PLC) modem-chipkészleteket gyártó cégek a szigorú megfelelés érdekében az IEC 62351 és az IEC 62056-53 szabványok keretrendszeréhez igazodnak. Ezek a szabványok meghatározott titkosítási megoldásokat, biztonsági tesztelési követelményeket és sebezhetőség-értékelési protokollokat írnak elő. A gyártók behatolás-tesztelést, formális biztonsági auditokat és harmadik fél által végzett tanúsításokat hajtanak végre annak igazolására, hogy PLC-technológiájuk megfelel a szabályozási követelményeknek különböző piacokon.
Képesek-e a villamosenergia-szolgáltatók frissíteni a titkosítást meglévő PLC-rendszereken?
A modern hordozóhullám-kommunikációs chip-gyártók olyan rendszereket terveznek, amelyek szoftverfrissítési lehetőséget biztosítanak az adatvédelmi szabványok frissítéséhez. A okosmérő-kommunikációs protokoll-implementációs keretrendszerek egyre inkább támogatják a biztonságos levegőn keresztüli frissítéseket, amelyek lehetővé teszik a villamosenergia-szolgáltatók számára új titkosítási szabványok telepítését hardvercserék nélkül. Ez a rugalmasság biztosítja, hogy a hordozóhullám-kommunikációs modem-chipkészletek üzembe helyezése biztonságos maradjon a fenyegetések fejlődésével és a szabályozási követelmények idővel történő változásával.
Tartalomjegyzék
- Kulcsfontosságú titkosítási szabványok a keskenysávú tápegységvonalas kommunikációs technológiában
- Megvalósítási szabványok és megfelelőségi követelmények
- Gyakorlati telepítési szempontok a biztonságos megvalósításhoz
-
GYIK
- Milyen titkosítási algoritmusokat valósítanak meg leggyakrabban az áramvezetéken keresztüli kommunikációt lehetővé tevő chipgyártók?
- Hogyan biztosítják a gyártók a titkosítás megfelelőségét a nemzetközi szabványoknak?
- Képesek-e a villamosenergia-szolgáltatók frissíteni a titkosítást meglévő PLC-rendszereken?