EN


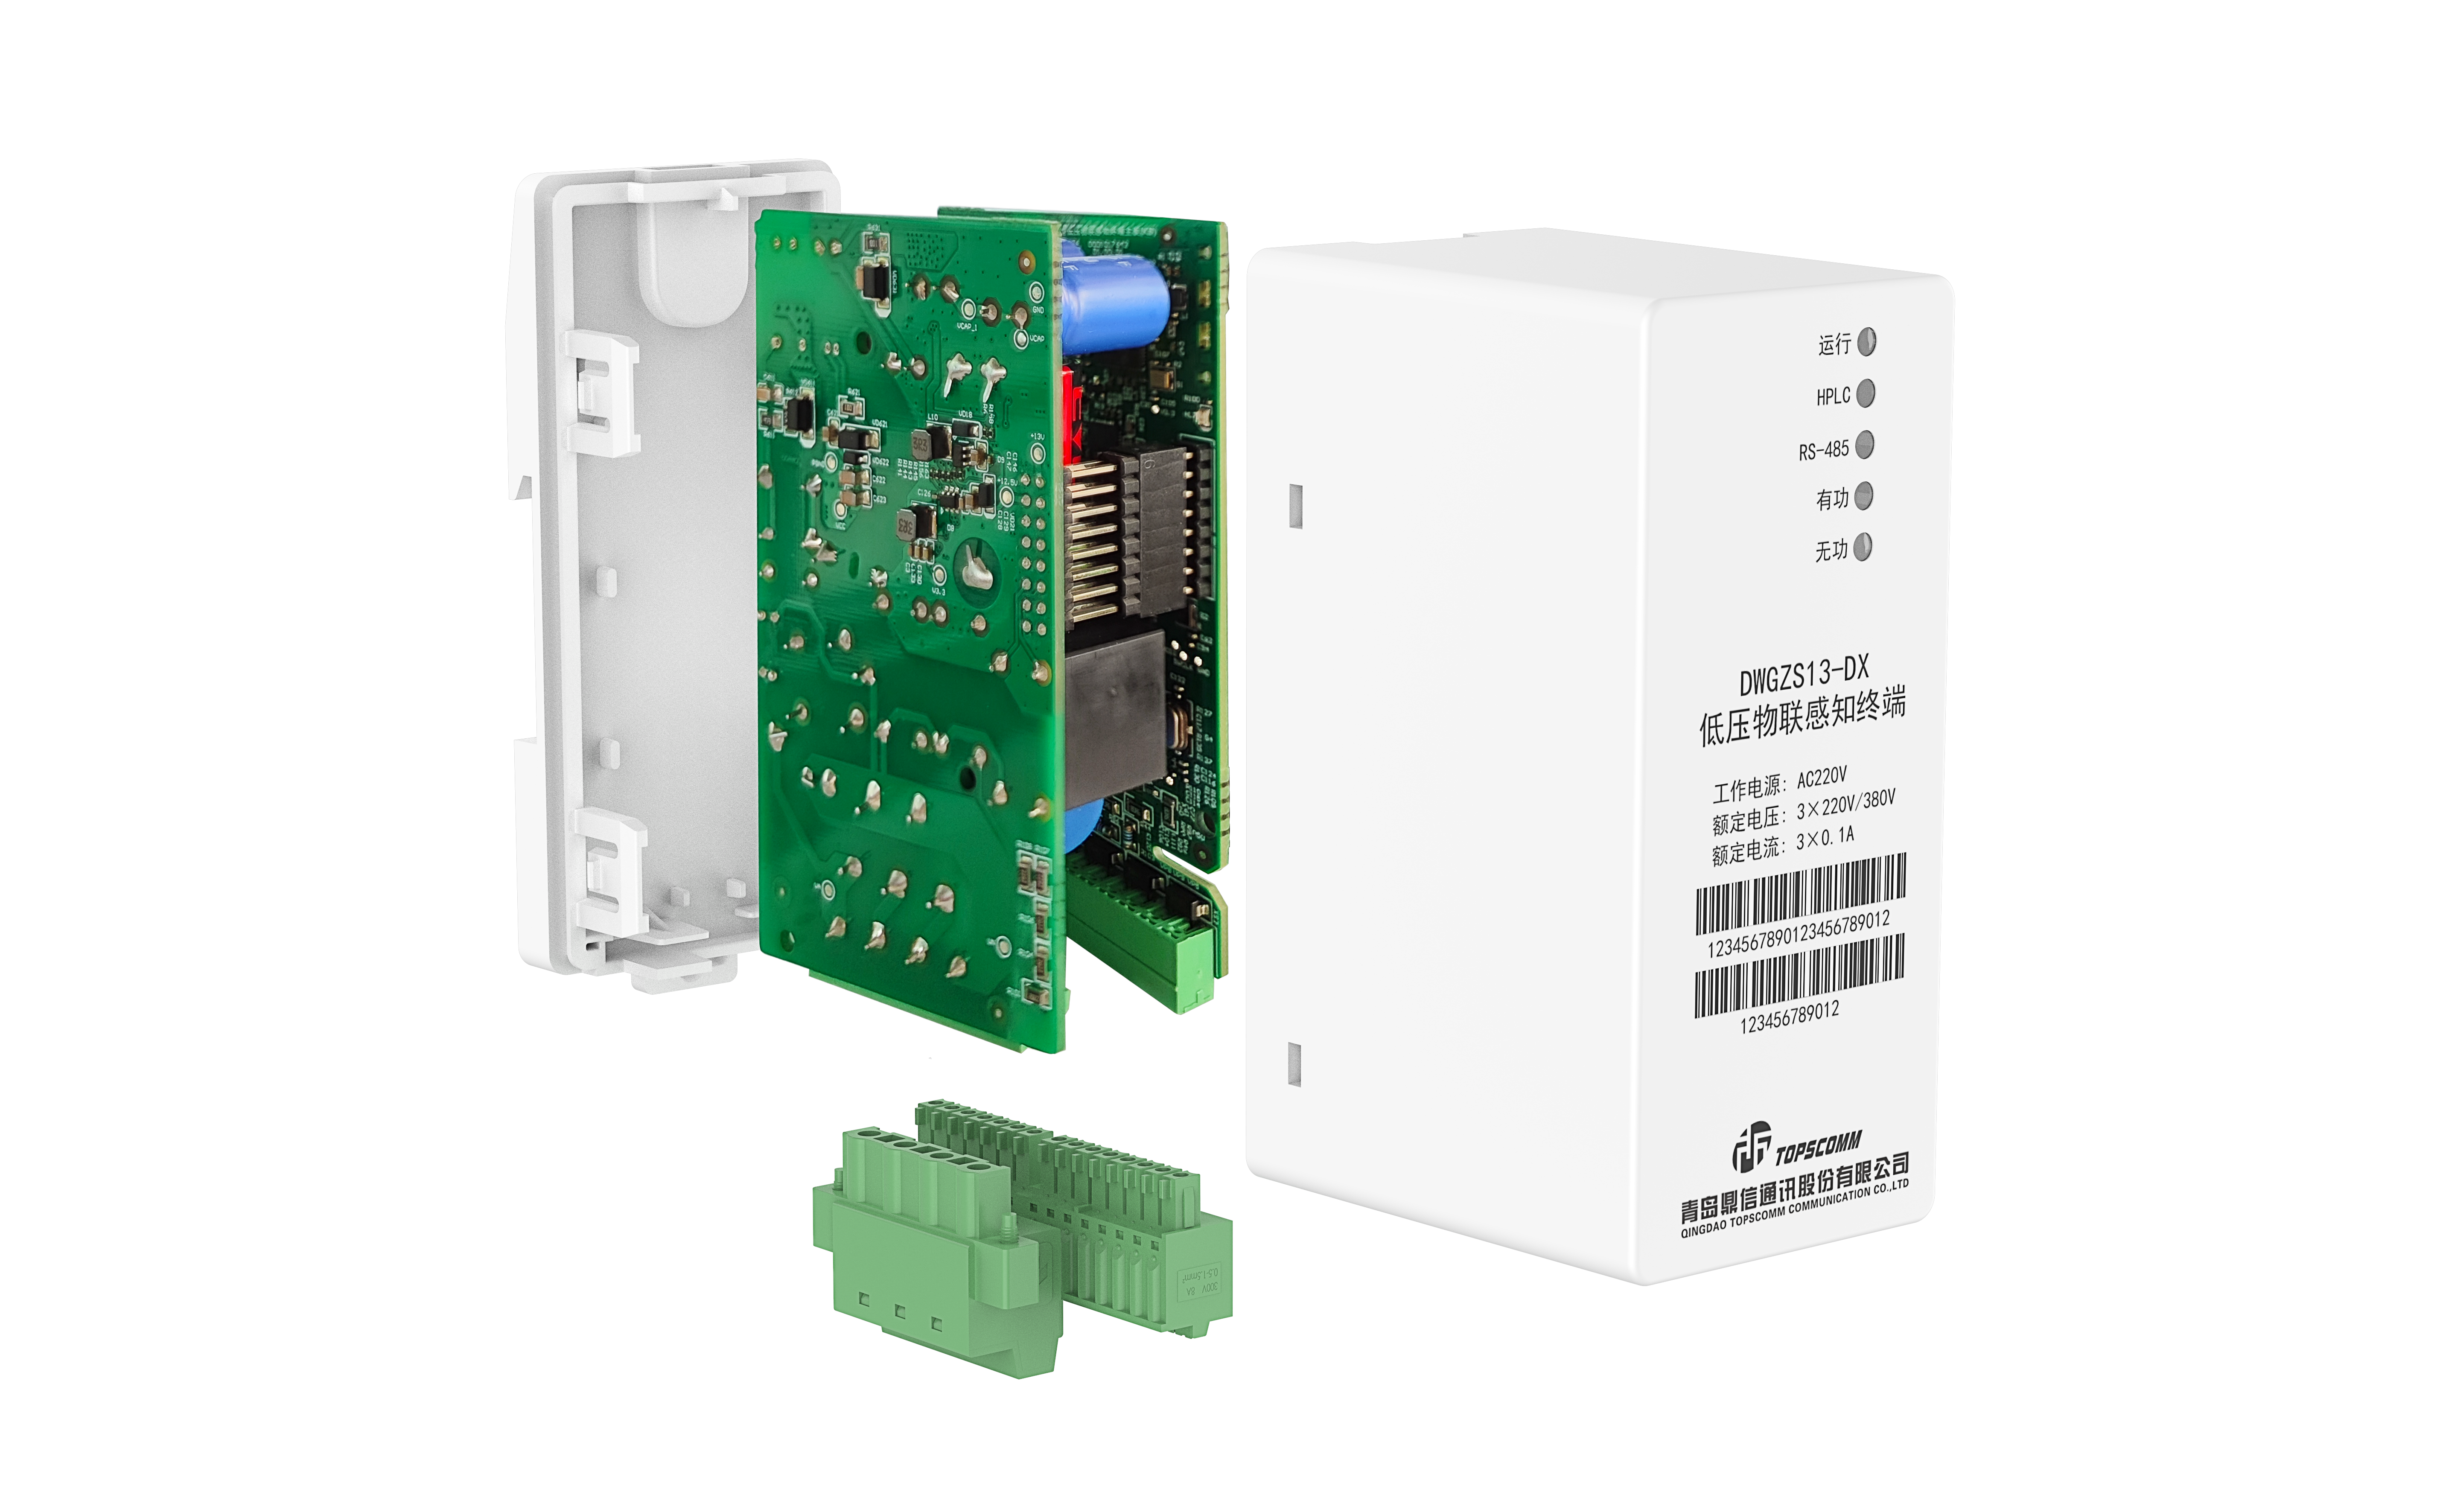
ຄວາມປອດໄພຂອງຂໍ້ມູນຍັງຄົງເປັນສິ່ງທີ່ສຳຄັນທີ່ສຸດສຳລັບອົງການໃດໆທີ່ນຳເອົາໂຄງສ້າງການສື່ສານຜ່ານເສັ້ນໄຟຟ້າໄປໃຊ້ງານ. ຜູ້ສະໜອງຊິບການສື່ສານຜ່ານເສັ້ນໄຟຟ້າມີບົດບາດທີ່ສຳຄັນຢ່າງຍິ່ງໃນການຈັດຕັ້ງມາດຕະຖານການເຂົ້າລະຫັດທີ່ເຂັ້ມແຂງເພື່ອປ້ອງກັນຂໍ້ມູນທີ່ອ່ອນໄຫວທີ່ຖືກສົ່ງຜ່ານເຄືອຂ່າຍໄຟຟ້າແລະເຄືອຂ່າຍມີເtີເຣີອັດຈັດສະເໝືອນ. ຜູ້ສະໜອງເຫຼົ່ານີ້ຈຳເປັນຕ້ອງນຳໃຊ້ໂປໂຕຄອນຄວາມປອດໄພທີ່ສຳລັບເພື່ອປ້ອງກັນການເຂົ້າເຖິງທີ່ບໍ່ໄດ້ຮັບອະນຸຍາດ, ການດັກຟັງຂໍ້ມູນ, ແລະ ຈຸດອ່ອນຂອງເຄືອຂ່າຍທີ່ອາດຈະເຮັດໃຫ້ການດຳເນີນງານຂອງບໍລິສັດໄຟຟ້າ ແລະ ຄວາມເປັນສ່ວນຕົວຂອງຜູ້ບໍລິໂພກຖືກຂັດຂວາງ.
ທັດສະນະຂອງການພັດທະນາຊິບເມີໂດີ້ມການສື່ສານຜ່ານເສັ້ນໄຟຟ້າໄດ້ມີການພັດທະນາຢ່າງຫຼວງຫຼາຍໃນຊ່ວງສິບປີທີ່ຜ່ານມາ. ຊິບໃໝ່ໆ ຜູ້ສະໜອງຊິບສື່ສານຜ່ານແທນສາຍໄຟ ການປະຕິບັດໃນປັດຈຸບັນໄດ້ຮວມເອົາມາດຕະຖານການເຂົ້າລະຫັດທີ່ທັນສະໄໝ ເຊິ່ງເຂົ້າກັນໄດ້ກັບຂໍ້ກຳນົດດ້ານການຄຸມຄອງລະດັບສາກົນ ແລະ ວິທີການທີ່ດີທີ່ສຸດຂອງອຸດສາຫະກຳ. ການເຂົ້າໃຈກ່ຽວກັບໂປຣໂທຄອນການເຂົ້າລະຫັດເຫຼົ່ານີ້ແມ່ນສຳຄັນຫຼາຍສຳລັບບໍລິສັດຜູ້ໃຫ້ບໍລິການພະລັງງານ, ເຄືອຂ່າຍສະຫຼາດ ຜູ້ປະຕິບັດງານ, ແລະ ຜູ້ໃຫ້ບໍລິການ IoT ວິທີແກ້ໄຂ ທີ່ກຳລັງມີເປົ້າໝາຍທີ່ຈະຕິດຕັ້ງເຕັກໂນໂລຢີການສື່ສານຜ່ານເສັ້ນໄຟພະລັງງານແບບຄ່າບໍລິການຕ່ຳ (narrowband) ຢ່າງປອດໄພທົ່ວທັງໂຄງສ້າງຂອງພວກເຂົາ.
ມາດຕະຖານຫຼັກດ້ານການເຂົ້າລະຫັດໃນເຕັກໂນໂລຢີການສື່ສານຜ່ານເສັ້ນໄຟພະລັງງານແບບຄ່າບໍລິການຕ່ຳ
ໂປຣໂທຄອນການເຂົ້າລະຫັດທີ່ອີງໃສ່ AES
ມາດຕະຖານການເຂົ້າລະຫັດຂັ້ນສູງ (AES) ເປັນພື້ນຖານຂອງການນຳໃຊ້ເຕັກໂນໂລຢີການສື່ສານຜ່ານເສັ້ນໄຟຟ້າທີ່ມີຄວາມກວ້າງຂອງແບນດ໌ແຄບ. ຜູ້ຜະລິດຊິບການສື່ສານຜ່ານເສັ້ນໄຟຟ້າຊັ້ນນຳ້, ນຳໃຊ້ອັລກົຣິດີມການເຂົ້າລະຫັດ AES-128 ແລະ AES-256 ເພື່ອປ້ອງກັນຂໍ້ຄວາມຄຳສັ່ງ ແລະ ການຄວບຄຸມທີ່ຖືກສົ່ງຜ່ານເສັ້ນໄຟຟ້າ. ວິທີການເຂົ້າລະຫັດເຫຼົ່ານີ້ໃຫ້ການປ້ອງກັນທີ່ມີຄວາມເຂັ້ມແຂງເທົ່າກັບການປ້ອງກັນຂອງກອງທັບ ແຕ່ຍັງຮັກສາປະສິດທິພາບໃນການຄຳນວນໄດ້ດີເທື່ອໃນຊິບທີ່ມີຊັບພະຍາກອນຈຳກັດ. ການນຳໃຊ້ AES ຮັບປະກັນຄວາມເຂົ້າກັນໄດ້ກັບມາດຕະຖານຄວາມປອດໄພສາກົນ ແລະ ກົດລະບຽບຕ່າງໆ ໃນທຸກໆຕະຫຼາດທີ່ເກີ່ยวຂ້ອງກັບການໃຫ້ບໍລິການໄຟຟ້າ.
ຜູ້ຜະລິດຊິບເມີດີມເປັນທີ່ຮູ້ຈັກໃນການນຳໃຊ້ AES ຮ່ວມກັບລະບົບການຈັດການຄີທີ່ມີຄວາມເຂັ້ມແຂງ. ວິທີການນີ້ຊ່ວຍປ້ອງກັນການຖອດລະຫັດທີ່ບໍ່ໄດ້ຮັບອະນຸຍາດ ເຖິງແມ່ນວ່າຜູ້ບຸກລຸກຈະໄດ້ຮັບຂໍ້ມູນທີ່ຖືກເຂົ້າລະຫັດແລ້ວກໍຕາມ. ການເຂົ້າລະຫັດດຳເນີນຢູ່ໃນຊັ້ນລິງກ໌ (link layer) ເຊິ່ງຮັບປະກັນວ່າການສື່ສານທຸກຄັ້ງລະຫວ່າງມີເຕີອັດຈະອັດສະຈັນ (smart meters) ແລະ ລະບົບຈັດການສູນກາງຂອງບໍລິສັດໄຟຟ້າຈະຖືກປ້ອງກັນຢ່າງເຕັມທີ່ຈາກການຟັງລັບ ແລະ ການປ່ຽນແປງທີ່ບໍ່ໄດ້ຮັບອະນຸຍາດ.
ກົງເຄື່ອງແລກປ່ຽນຄີ ແລະ ກົງເຄື່ອງຢືນຢັນຕົວຕົນ
ການແລກປ່ຽນຄີຢ່າງປອດໄພເປັນອີກດ້ານໜຶ່ງທີ່ສຳຄັນຫຼາຍຂອງການຈັດຕັ້ງປະຕິບັດໂປຣໂທຄອນການສື່ສານຂອງມີເtີອັດຈັດສະຕີເລັກ. ຜູ້ຜະລິດຊິບການສື່ສານຜ່ານເສັ້ນໄຟຟ້າໃຊ້ຟັງຊັ່ນສື່ມາດຕະຖານໃນການສ້າງຄີ ແລະ ກົງເຄື່ອງຄີທີ່ແບ່ງປັນລ່ວງໆ ເພື່ອສ້າງຊ່ອງທາງການສື່ສານທີ່ປອດໄພ. ລະບົບເຫຼົ່ານີ້ໃຊ້ເຕັກນິກຕ່າງໆ ເຊັ່ນ: ການເຂົ້າລະຫັດດ້ວຍເສັ້ນເວົ້າເສັ້ນສົງ (elliptic curve cryptography) ແລະ ຄຳຫຼັກການຢືນຢັນຂໍ້ຄວາມທີ່ອີງໃສ່ hash (hash-based message authentication codes) ເພື່ອຢືນຢັນຄວາມຖືກຕ້ອງຂອງອຸປະກອນທີ່ເຊື່ອມຕໍ່ກ່ອນທີ່ຈະສົ່ງຂໍ້ມູນທີ່ອ່ອນໄຫວ.
ໂປຣໂທຄອນການຢືນຢັນຕົວຕົນຊ່ວຍປ້ອງກັນບໍ່ໃຫ້ອຸປະກອນທີ່ບໍ່ໄດ້ຮັບອະນຸຍາດເຂົ້າເຖິງເຄືອຂ່າຍການສື່ສານຜ່ານເສັ້ນໄຟຟ້າ. ໂດຍການຈັດຕັ້ງປະຕິບັດການຢືນຢັນທີ່ອີງໃສ່ເອກະສານຢືນຢັນ (certificate-based authentication) ແລະ ການຢືນຢັນຕົວຕົນຮ່ວມກັນລະຫວ່າງອຸປະກອນ, ເຕັກໂນໂລຊີການສື່ສານຜ່ານເສັ້ນໄຟຟ້າແບບຄ່າບໍ່ກວ້າງ (narrowband powerline communication) ຮັບປະກັນວ່າພຽງແຕ່ຈຸດສິ້ນສຸດທີ່ໄດ້ຮັບອະນຸຍາດເທົ່ານັ້ນທີ່ຈະເຂົ້າຮ່ວມໃນການສື່ສານເຄືອຂ່າຍ. ວິທີການຫຼາຍຊັ້ນນີ້ຊ່ວຍຫຼຸດຜ່ອນຄວາມເປີດເຜີຍຕໍ່ການໂຈມຕີແບບ man-in-the-middle ແລະ ການເຂົ້າເຖິງເຄືອຂ່າຍທີ່ບໍ່ໄດ້ຮັບອະນຸຍາດຢ່າງມີນັກ.
ມາດຕະຖານການຈັດຕັ້ງປະຕິບັດ ແລະ ຂໍ້ກຳນົດດ້ານການປະກອບ
ການຈັດເຂົ້າກັບບໍລິບົດດ້ານກົດເກນ
ຜູ້ຜະລິດຊິບເມີດຄອມມູນິເຄຊັ່ນແບບເສັ້ນໄຟຟ້າຕ້ອງເຂົ້າໃຈບໍລິບົດດ້ານກົດເກນທີ່ສັບສົນເມື່ອນຳໃຊ້ວິທີການເຂົ້າລະຫັດ. ອົງການຕ່າງໆ ເຊັ່ນ: ສະຖາບັນເຕັກນິກໄຟຟ້າສາກົນ (IEC) ໄດ້ກຳນົດຂໍ້ກຳນົດທີ່ເຂັ້ມງວດສຳລັບການນຳໃຊ້ໂປໂຕຄອນການສື່ສານເຄື່ອງວັດແທກໄຟຟ້າອັດຈັຣຍະ. ມາດຕະຖານເຫຼົ່ານີ້ຕ້ອງການອັລກົຣິດີມການເຂົ້າລະຫັດທີ່ເປັນສະເພາະ, ຄວາມຍາວຂອງຄີ, ແລະ ວິທີການທົດສອບດ້ານຄວາມປອດໄພເພື່ອຮັບປະກັນຄວາມໝັ້ນຄົງຂອງເຄືອຂ່າຍໄຟຟ້າ ແລະ ການປ້ອງກັນຂໍ້ມູນໃນທຸກຕະຫຼາດທົ່ວໂລກ.
ການປະຕິບັດຕາມມາດຕະຖານເຊັ່ນ: IEC 62056-53 ແລະ IEC 62351 ມີຜົນຕໍ່ວິທີການທີ່ຜູ້ຜະລິດຊິບເມີດຄອມມູນິເຄຊັ່ນແບບເສັ້ນໄຟຟ້າອອກແບບຄວາມປອດໄພເຂົ້າໃນເຕັກໂນໂລຢີຂອງພວກເຂົາ. ກອບການເຫຼົ່ານີ້ຕ້ອງການການປະເມີນຄວາມເປີດເຜີຍຈຸດອ່ອນຢ່າງລະອຽດ, ການທົດສອບການເຈาะລະບົບ (penetration testing), ແລະ ການທົດສອບຄວາມປອດໄພຢ່າງຕໍ່ເນື່ອງ. ຜູ້ຜະລິດຊິບເມີດຄອມມູນິເຄຊັ່ນແບບເສັ້ນໄຟຟ້າຕ້ອງສະແດງໃຫ້ເຫັນວ່າການນຳໃຊ້ຂອງພວກເຂົາສາມາດຕ້ານທານຕໍ່ວິທີການຈັບກຸມທີ່ຮູ້ຈັກແລ້ວ ແລະ ຄວາມສ່ຽງດ້ານຄວາມປອດໄພທີ່ເກີດຂຶ້ນໃໝ່ກ່ອນທີ່ຈະໄດ້ຮັບການອະນຸມັດເຂົ້າຕະຫຼາດ.
ໂປໂຕຄອນຄວາມປອດໄພທີ່ເປັນເອກະລັກຂອງອຸດສາຫະກຳ
ການປະຕິບັດໂປຣໂທຄອນການສື່ສານຂອງມີເtເtເອຈີສະເຕີ້ມສະເຕີ້ມເກີນກວ່າການເຂົ້າລະຫັດພື້ນຖານ ເພື່ອປະກອບເຖິງສະຖາປັດຕະຍາຄວາມປອດໄພແບບຈົບຕົ້ນຈາກຕົ້ນທາງຈົນຮອດຈຸດໆ. ຜູ້ອອກແບບຊິບເມີດີ້ມເຄື່ອງສື່ສານຜ່ານເສັ້ນໄຟຟ້າໄດ້ປະກອບເອົາຄຸນສົມບັດຕ່າງໆເຊັ່ນ: ການກວດສອບຄວາມຖືກຕ້ອງຂອງຂໍ້ຄວາມ, ການຢືນຢັນເວລາ, ແລະ ການປ້ອງກັນການໂຈມຕີຊ້ຳຄືນ. ຄຸນສົມບັດຄວາມປອດໄພທີ່ມີຫຼາຍຊັ້ນເຫຼົ່ານີ້ເຮັດວຽກຮ່ວມກັບການເຂົ້າລະຫັດເພື່ອສ້າງລະບົບທີ່ມີຄວາມເຂັ້ມແຂງ ເຊິ່ງສາມາດປ້ອງກັນການໂຈມຕີທາງໄຊເບີທີ່ສັບສົນຕໍ່ສາງພື້ນຖານທີ່ສຳຄັນ.
ຜູ້ສະໜອງທີ່ປະຕິບັດເຕັກໂນໂລຊີການສື່ສານຜ່ານເສັ້ນໄຟຟ້າແບບຄ່າບັນຍັດ (narrowband) ຕ້ອງຈັດການທັງດ້ານຄວາມລັບສ່ວນຕົວ ແລະ ຄວາມຖືກຕ້ອງຂອງຂໍ້ມູນ. ການຈຳກັດອັດຕາ, ການກວດຈັບຄວາມຜິດປົກກະຕິ, ແລະ ຄວາມສາມາດໃນການຕິດຕາມພຶດຕິກຳ ໄດ້ຖືກຝັງເຂົ້າໄປໃນຊິບທີ່ທັນສະໄໝຫຼາຍຂຶ້ນເລື້ອຍໆ. ຄວາມເຂັ້ມແຂງດ້ານຄວາມປອດໄພທີ່ຄົບຖ້ວນນີ້ສະທ້ອນໃຫ້ເຫັນເຖິງຄວາມສັບສົນທີ່ເພີ່ມຂຶ້ນຂອງການໂຈມຕີທີ່ມຸ່ງເນັ້ນໄປທີ່ເຄືອຂ່າຍເຄື່ອງວັດແທກອັດຈະສະເຕີ້ມ (smart grid) ແລະ ຄວາມຈຳເປັນໃນການມີເຄື່ອງມືປ້ອງກັນທີ່ເຮັດວຽກເປັນການລ່ວງໆ ນອກຈາກການເຂົ້າລະຫັດເທົ່ານັ້ນ.
ບັນຫາທີ່ຄວນພິຈາລະນາເມື່ອນຳໄປປະຕິບັດໃນທາງປະຕິບັດຈິງ ເພື່ອການປະຕິບັດທີ່ປອດໄພ
ສະຖາປັດຕະຍາຄວາມປອດໄພດ້ານຮາດແວ
ວິທີແກ້ໄຂຈາກຜູ້ສະໜອງຊິບສຳລັບການສື່ສານຜ່ານເສັ້ນໄຟຟ້າ ປະກອບດ້ວຍມອດູນຄວາມປອດໄພທາງຮ່າງກາຍທີ່ເປັນພິເສດເພື່ອປະຕິບັດການເຂົ້າລະຫັດຢ່າງມີປະສິດທິພາບ. ອຸປະກອນເລື່ອງການເຂົ້າລະຫັດທີ່ອຸທິດເພື່ອຫຼຸດຜ່ອນພາລະບັນທຸກໃນການປະມວນຜົນ ແຕ່ຍັງຮັກສາຄວາມໄວໃນການຖ່າຍໂອນຂໍ້ມູນຢູ່ໃນການຈັດຕັ້ງປະຕິບັດຊິບເມັດທີ່ໃຊ້ສຳລັບການສື່ສານຜ່ານເສັ້ນໄຟຟ້າ. ຄວາມປອດໄພທາງຮ່າງກາຍນີ້ຊ່ວຍປ້ອງກັນການປ່ຽນແປງແຟີມແວຣ໌ທີ່ບໍ່ໄດ້ຮັບອະນຸຍາດ ແລະ ປ້ອງກັນການດຶງເອົາຄີການເຂົ້າລະຫັດອອກ.
ກົນໄກການເລີ່ມຕົ້ນຢ່າງປອດໄພ ແລະ ສະພາບແວດລ້ອມການປະຕິບັດທີ່ເຊື່ອຖືໄດ້ ແມ່ນສ່ວນປະກອບທີ່ສຳຄັນຂອງການຈັດຕັ້ງປະຕິບັດໂປໂຕຄອນການສື່ສານສຳລັບມີເຕີອັດຈັດສະຕີ. ຜູ້ສະໜອງຊິບສຳລັບການສື່ສານຜ່ານເສັ້ນໄຟຟ້າຈະຝັງຄຸນລັກສະນະເຫຼົ່ານີ້ເພື່ອຮັບປະກັນວ່າແຟີມແວຣ໌ທີ່ໄດ້ຮັບການຢືນຢັນເທົ່ານັ້ນທີ່ຈະຖືກປະຕິບັດໃນອຸປະກອນທີ່ເຊື່ອມຕໍ່. ໂດຍການປະສົມປະສານຄວາມປອດໄພທາງຮ່າງກາຍເຂົ້າກັບເຕັກໂນໂລຊີການສື່ສານຜ່ານເສັ້ນໄຟຟ້າແບບຄ່າແຖວແຄບ (Narrowband Powerline Communication), ຜູ້ສະໜອງສາມາດສ້າງລະບົບທີ່ຕ້ານທາງຕໍ່ການແຕະຕ້ອງທາງຮ່າງກາຍ ແລະ ການໂຈມຕີຈາກໄລຍະໄກ.
ການຈັດການວົฏຈັກຊີວິດ ແລະ ໂປໂຕຄອນການອັບເດດ
ປະສິດທິຜົນຂອງມາດຕະຖານການເຂົ້າລະຫັດຂຶ້ນກັບການຈັດການວຟງຊີວິດຂອງຄີແລະເອກະສານຮັບຮອງຢ່າງເຂັ້ມງວດ. ຜູ້ຜະລິດຊິບເຄື່ອງແປງສັນຍານຜ່ານເສັ້ນໄຟຟ້າ (PLC) ໄດ້ຈັດຕັ້ງເຄື່ອງມືອັບເດດທາງໄກທີ່ປອດໄພ ເພື່ອໃຫ້ບໍລິສັດຜູ້ໃຫ້ບໍລິການໄຟຟ້າສາມາດຕິດຕັ້ງແປງຄວາມປອດໄພໄດ້ໂດຍບໍ່ຕ້ອງຂັດຂວາງການໃຫ້ບໍລິການ. ລະບົບອັບເດດເຫຼົ່ານີ້ເອງກໍໃຊ້ການເຂົ້າລະຫັດແລະການຢືນຢັນຕົວຕົນເພື່ອປ້ອງກັນການປ້ອນລະຫັດທີ່ບໍ່ຖືກຕ້ອງ.
ການຈັດການການປ່ຽນຄີການເຂົ້າລະຫັດໃນອຸປະກອນທີ່ເຊື່ອມຕໍ່ກັນເປັນລ້ານໆຊິ້ນ ແມ່ນເປັນບັນຫາດ້ານການດຳເນີນງານທີ່ໃຫຍ່ຫຼວງ. ຜູ້ສະເໜີທີ່ຊັ້ນນຳໄດ້ຈັດຫາລະບົບການຈັດຕັ້ງທີ່ປອດໄພ ເພື່ອໃຫ້ບໍລິສັດຜູ້ໃຫ້ບໍລິການໄຟຟ້າສາມາດປັບປຸງເອກະສານການຢືນຢັນທາງດິຈິຕອນໃນຂະໜາດໃຫຍ່ໄດ້. ກອບການຈັດຕັ້ງເຄື່ອງວັດແທກໄຟຟ້າອັຈຈະລິຍະ (smart meter) ມີການປະກອບເຂົ້າຂອງການຈັດການວຟງຊີວິດອັດຕະໂນມັດຢ່າງເພີ່ມຂື້ນເພື່ອຮັບປະກັນວ່າມາດຕະຖານການເຂົ້າລະຫັດຈະທັນສະໄໝ ແລະ ອັນຕະລາຍຈະຖືກຈັດການຢ່າງທັນເວລາ.
ຖາມບ່ອຍໆ
ຜູ້ຜະລິດຊິບເຄື່ອງແປງສັນຍານຜ່ານເສັ້ນໄຟຟ້າ (PLC) ມັກຈັດຕັ້ງອັລກີຣີດີມການເຂົ້າລະຫັດໃດຫຼາຍທີ່ສຸດ?
ຜູ້ຜະລິດຊິບສຳລັບການສື່ສານຜ່ານເສັ້ນໄຟຟ້າ ແມ່ນໃຊ້ມາດຕະຖານການເຂົ້າລະຫັດ AES-128 ແລະ AES-256 ໃນເຕັກໂນໂລຢີການສື່ສານຜ່ານເສັ້ນໄຟຟ້າແບບຄ່ອຍ (narrowband) ຂອງພວກເຂົາ. ອັນນີ້ໃຫ້ຄວາມປອດໄພທີ່ເຂັ້ມແຂງ ແລະຍັງຮັກສາປະສິດທິພາບໃນການຄຳນວນໄດ້ດີເທື່ອໃນຊິບທີ່ມີຊັບພະຍາກອນຈຳກັດ. ນອກຈາກນີ້ ຜູ້ຜະລິດຫຼາຍຄົນຍັງປະກອບເອົາໂປໂຕຄອນການແລກປ່ຽນຄີທີ່ອີງໃສ່ ECC (Elliptic Curve Cryptography) ແລະການຢືນຢັນຕົວຕົນທີ່ອີງໃສ່ HMAC (Hash-based Message Authentication Code) ເພື່ອສ້າງໂຄງສ້າງຄວາມປອດໄພທີ່ຄົບຖ້ວນສຳລັບການປະຕິບັດໂປໂຕຄອນການສື່ສານຂອງມີເຕີອັດຈັດອັດຈັດ (smart meter).
ຜູ້ຜະລິດເຮັດແນວໃດເພື່ອຮັບປະກັນວ່າການເຂົ້າລະຫັດຂອງພວກເຂົາເຂົ້າກັບມາດຕະຖານສາກົນ?
ຜູ້ຜະລິດຊິບເມັດໂມເດີມສຳລັບການສື່ສານຜ່ານເສັ້ນໄຟຟ້າ ໄດ້ຮັບການຢືນຢັນຄວາມສອດຄ່ອງຕາມຂໍ້ກຳນົດດ້ວຍການປະຕິບັດຢ່າງເຂັ້ມງວດຕໍ່ບ່ອນທີ່ກຳນົດໄວ້ເຊັ່ນ: IEC 62351 ແລະ IEC 62056-53. ມາດຕະຖານເຫຼົ່ານີ້ໄດ້ກຳນົດໃຫ້ມີການຈັດຕັ້ງປະຕິບັດການເຂົ້າລະຫັດທີ່ເປັນສະເພາະ, ຂໍ້ກຳນົດກ່ຽວກັບການທົດສອບດ້ານຄວາມປອດໄພ, ແລະ ວິທີການປະເມີນຄວາມເປີດເຜີຍຕໍ່ຄວາມເສັ່ງສຸກ. ຜູ້ຜະລິດຈະດຳເນີນການທົດສອບການເຈີກເຂົ້າ (penetration testing), ການສອບສວນດ້ານຄວາມປອດໄພຢ່າງເປັນທາງການ, ແລະ ການຮັບຮອງຈາກບຸກຄົນທີສາມ ເພື່ອສະແດງໃຫ້ເຫັນວ່າເຕັກໂນໂລຊີການສື່ສານຜ່ານເສັ້ນໄຟຟ້າແບບຄວາມຖີ່ແຄບ (narrowband) ຂອງພວກເຂົາ ແມ່ນສອດຄ່ອງຕາມຂໍ້ກຳນົດທີ່ກ່ຽວຂ້ອງໃນຕະຫຼາດຕ່າງໆ.
ບໍລິສັດໄຟຟ້າສາມາດອັບເກຣດການເຂົ້າລະຫັດໃນລະບົບການສື່ສານຜ່ານເສັ້ນໄຟຟ້າທີ່ມີຢູ່ແລ້ວໄດ້ຫຼືບໍ?
ຜູ້ຜະລິດຊິບສຳລັບການສື່ສານຜ່ານເສັ້ນໄຟຟ້າທີ່ທັນສະໄໝ ອອກແບບລະບົບດ້ວຍຄວາມສາມາດໃນການອັບເດດເຟີມແວຣ໌ ເພື່ອໃຫ້ສາມາດປັບປຸງມາດຕະຖານການເຂົ້າລະຫັດໄດ້. ກອບການຈັດຕັ້ງປະຕິບັດໂປຼໂຕຄອນການສື່ສານສຳລັບມີເຕີອັດຈັດອັດຈັດ (smart meter) ໄດ້ຮັບການສະໜັບສະໜູນຢ່າງເພີ່ມຂຶ້ນສຳລັບການອັບເດດຢ່າງປອດໄພຜ່ານອາກາດ (secure over-the-air updates) ເຊິ່ງຊ່ວຍໃຫ້ບໍລິສັດຜູ້ໃຫ້ບໍລິການໄຟຟ້າສາມາດນຳໃຊ້ມາດຕະຖານການເຂົ້າລະຫັດໃໝ່ໂດຍບໍ່ຕ້ອງປ່ຽນແທນອຸປະກອນທີ່ມີຢູ່. ຄວາມຍືດຫຍຸ່ນນີ້ຮັບປະກັນວ່າການຕິດຕັ້ງຊິບເມີດີ້ມເຟີມ (modem chipset) ສຳລັບການສື່ສານຜ່ານເສັ້ນໄຟຟ້າຈະຍັງຄົງປອດໄພ ເມື່ອອັນຕະລາຍປ່ຽນແປງ ແລະ ຂໍ້ກຳນົດດ້ານກົດໝາຍກໍປ່ຽນແປງໄປຕາມເວລາ.