EN


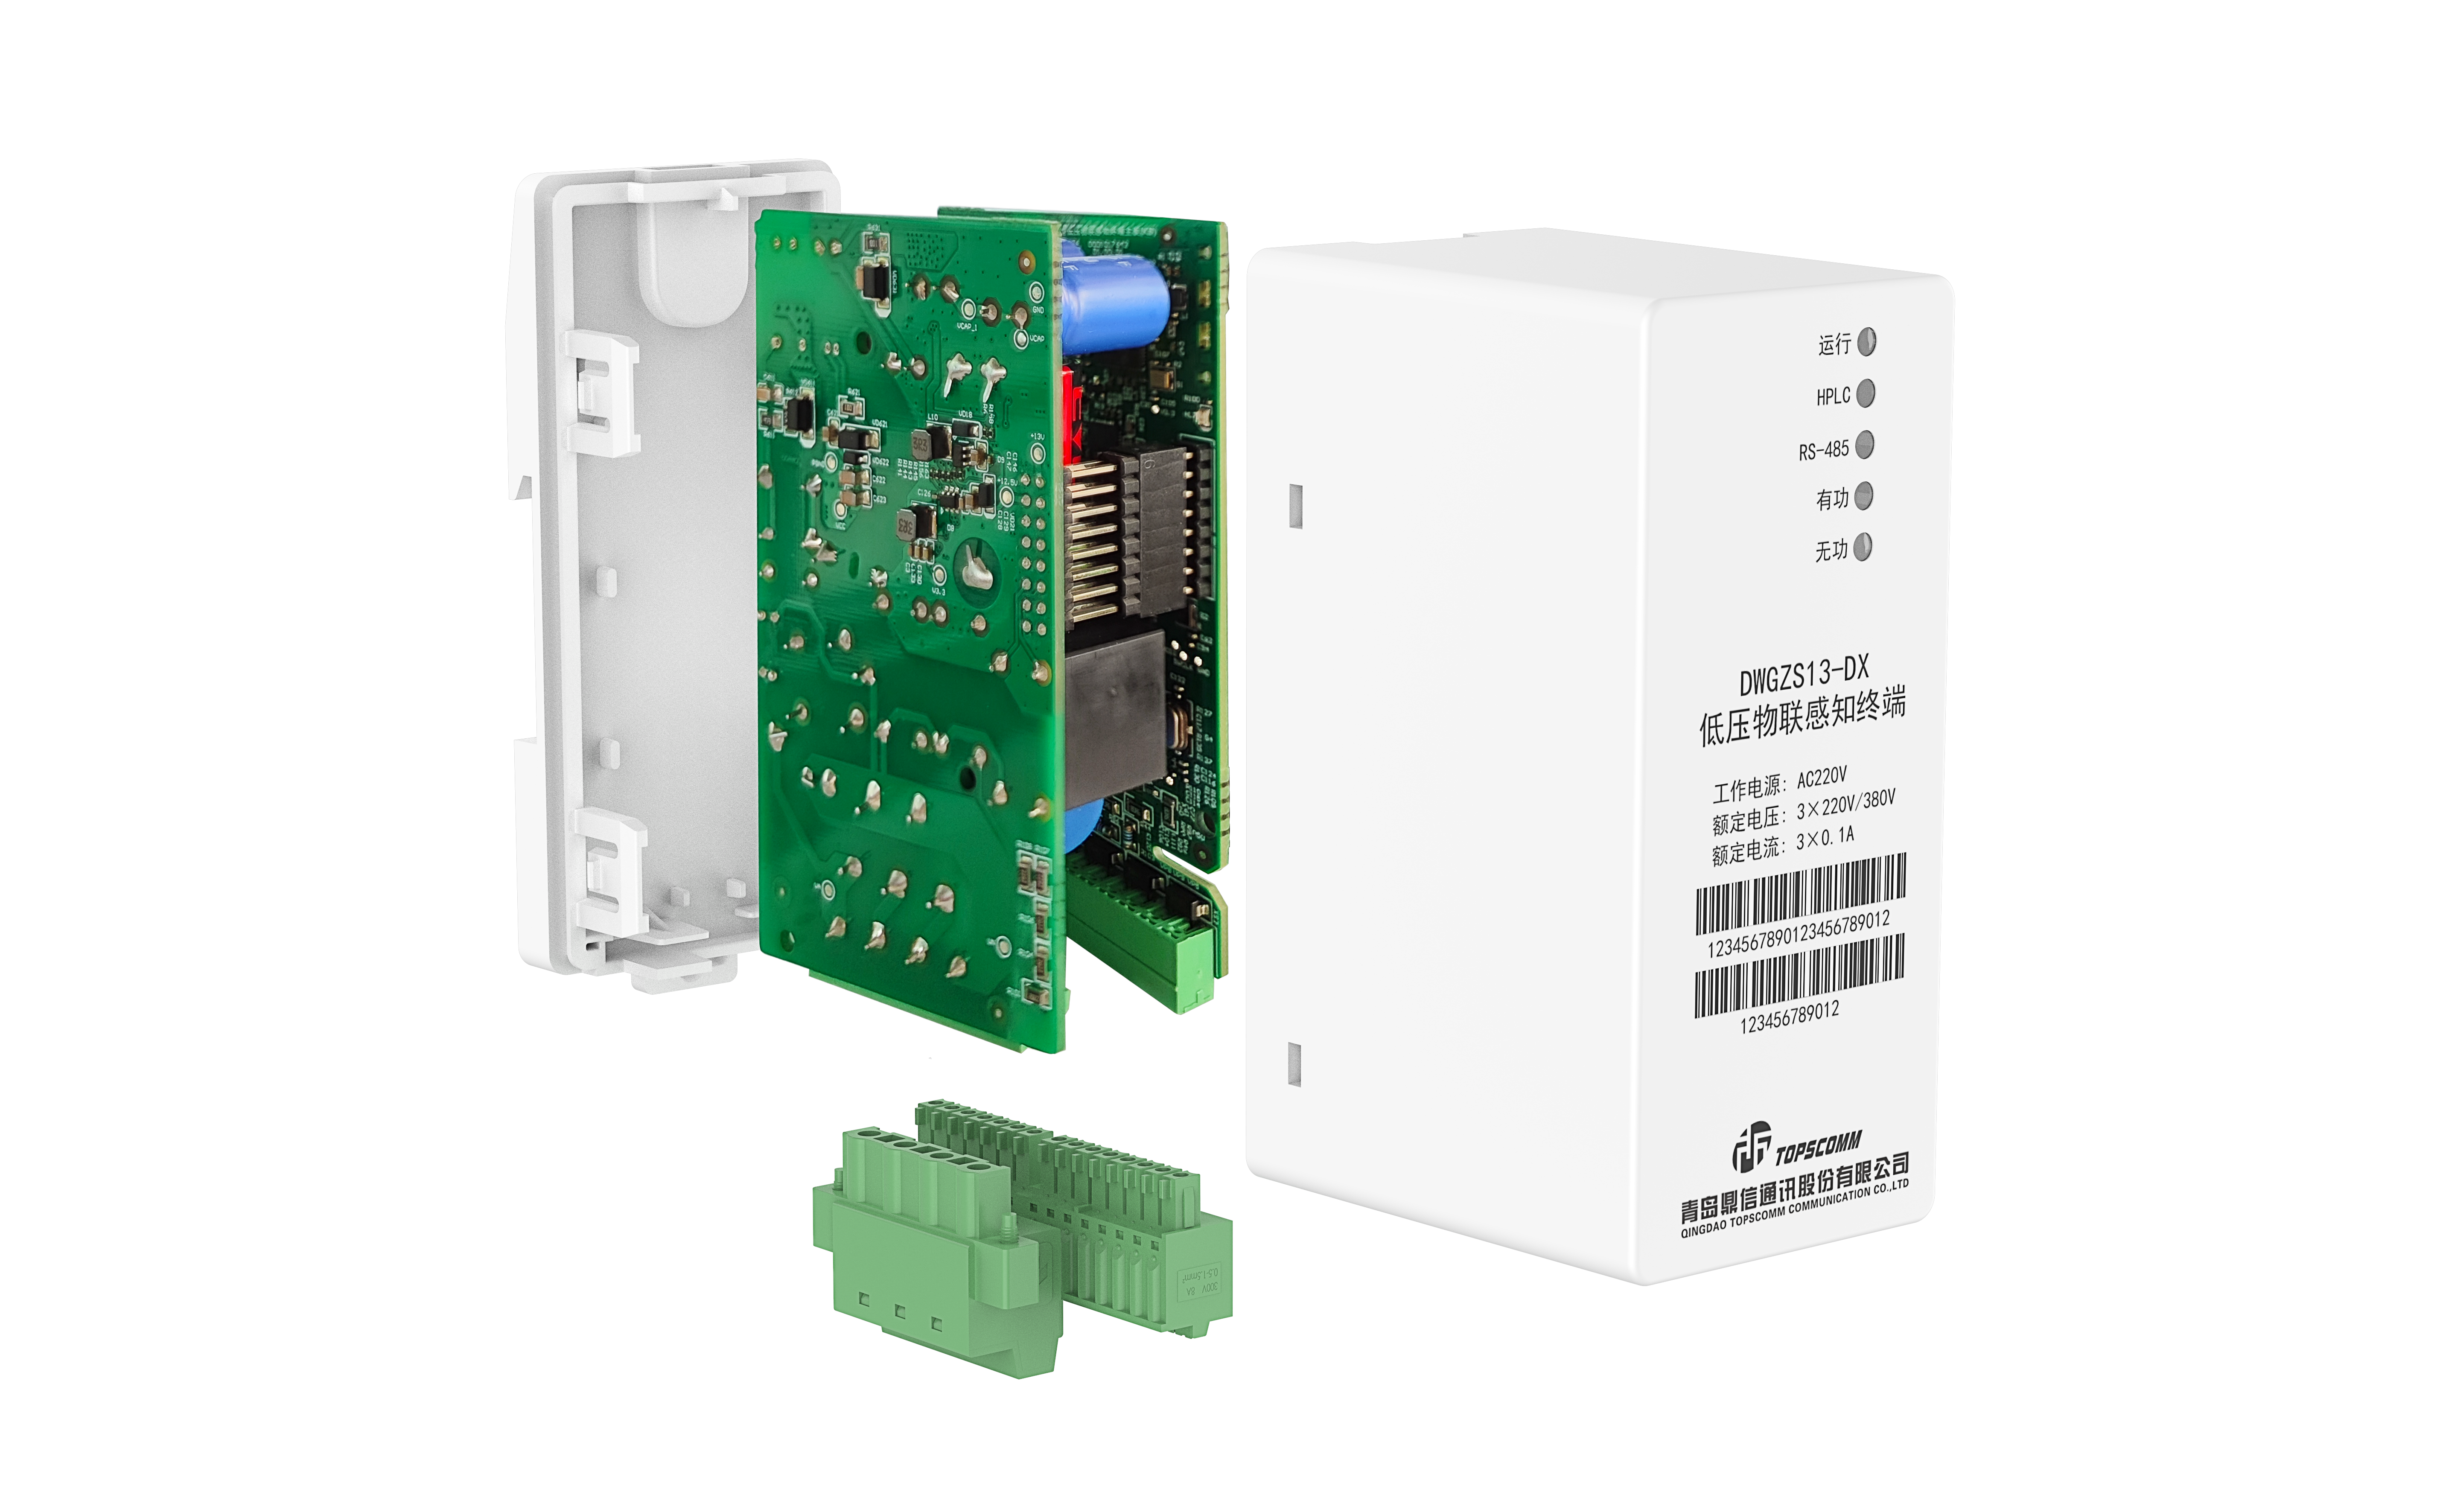
Кез келген ұйым үшін деректердің қауіпсіздігі электр желісі бойымен байланыс инфрақұрылымын орнатқан кезде ең басты мәселе болып қала береді. PLC чипінің өндірушісі электр желілері мен ақылды санағыш желілері арқылы берілетін сезімтал ақпаратты қорғау үшін мықты шифрлау стандарттарын қалыптастыруда маңызды рөл атқарады. Осы өндірушілер пайдаланушылардың қызметтері мен тұтынушылардың жеке деректерін қате қолданудан, деректердің ұрлануынан және желінің қауіпсіздігінің тесілуінен сақтайтын күрделі қауіпсіздік протоколдарын іске асыруға тиіс.
Электр желісі бойымен байланыс модемінің чипсетін дамыту саласы соңғы он жылда қатты дамыды. power line communication chip өндірушісі енді іске асырулар халықаралық реттеу талаптары мен саладағы ең жақсы тәжірибелерге сай келетін алғыс шифрлау стандарттарын қолданады. Бұл шифрлау негіздерін түсіну коммуналдық кәсіпорындар үшін маңызды, ақылды Тор операторлар мен IoT шешім қызмет көрсетушілер өз инфрақұрылымдары бойынша қауіпсіз тар жолақты желілік байланыс технологиясын енгізу мақсатында.
Тар жолақты желілік байланыс технологиясындағы негізгі шифрлау стандарттары
AES негізіндегі шифрлау протоколдары
Alғыс шифрлау стандарты (AES) көптеген тар жолақты электр желісі арқылы байланыс технологияларының негізін құрайды. Басты электр желісі арқылы байланыс микросхемаларын өндірушілер командалар мен басқару хабарламаларын электр желілері арқылы беру кезінде AES-128 және AES-256 шифрлау алгоритмдерін қолданады. Бұл шифрлау әдістері ресурстық шектеулері бар микросхемаларда есептеулердің тиімділігін сақтай отырып, әскери деңгейдегі қорғау қамтамасыз етеді. AES-тің қолданылуы электр энергиясын өндірушілер нарығындағы халықаралық қауіпсіздік стандарттары мен реттеуші базалармен сәйкестікті қамтамасыз етеді.
Электр желісі арқылы байланыс модемінің микросхемаларын өндірушілер әдетте AES-ті мықты кілт басқару жүйелерімен бірге қолданады. Бұл тәсіл шифрланған деректер пакеттерін қатысушылар қол жеткізсе де, олардың рұқсатсыз шифрдан шығарылуын болдырмақшы болады. Шифрлау сілтеме қабатында жүзеге асады, ол ақылды санағыштар мен электр энергиясын өндірушілердің орталық басқару жүйесі арасындағы барлық байланысты құлақ түріп тыңдаудан және өзгертуден қорғайды.
Негізгі алмасу және аутентификация механизмдері
Қауіпсіз негізгі алмасу – бұл ақылды санағыштардың байланыс протоколдарын іске асырудың тағы бір маңызды бағыты. Жоғары жиілікті желілерде қолданылатын микросхема өндірушілері әртүрлі негізгі қорыту функциялары мен алдын ала бөлісілген негізгі механизмдерді қолданады, осылайша қауіпсіз байланыс каналдарын орнатады. Бұл жүйелер қосымша құрылғылардың аутентикациясын тексеру үшін эллипстік қисық криптографиясын және хешке негізделген хабарлама аутентификациясының кодтарын қолданады.
Аутентификация протоколдары жоғары жиілікті желілерге қатысуға рұқсатсыз құрылғылардың кіруін болдырмауға арналған. Сертификатқа негізделген аутентификация мен өзара құрылғыларды тексеру арқылы тар жолды жоғары жиілікті желілер технологиясы желіде тек рұқсат берілген аяқ нүктелерінің ғана қатысуын қамтамасыз етеді. Бұл көп деңгейлі тәсіл адамның ортасына қосылуға (man-in-the-middle) шабуылдары мен рұқсатсыз желіге кіруге қарсы төзімділікті әлдеқайда жоғарылатады.
Іске асыру стандарттары және сәйкестік талаптары
Реттеу негізінің сәйкестігі
Электр желісі бойынша байланыс модемінің чиптік жинағын өндірушілер шифрлау шешімдерін енгізген кезде күрделі реттеу аясында бағдарлауға тура келеді. Халықаралық Электротехникалық Комиссия (IEC) сияқты ұйымдар ақылды санағыш байланыс протоколын енгізуге қатаң талаптар қояды. Бұл стандарттар халықаралық нарықтарда желі сенімділігін және деректер қорғауды қамтамасыз ету үшін нақты шифрлау алгоритмдерін, кілт ұзындықтарын және қауіпсіздік сынақ протоколдарын талап етеді.
IEC 62056-53 және IEC 62351 сияқты стандарттарға сәйкестік өндірушілердің тар жолақты электр желісі бойынша байланыс технологиясына қауіпсіздікті қалай енгізетінін анықтайды. Бұл негіздемелер толық қауіптілік бағалауларын, бұзушылықты сынауды және үздіксіз қауіпсіздік аудиттерін талап етеді. Электр желісі бойынша байланыс чипін өндірушілер нарықтық рұқсат алу үшін олардың іске асырулары белгілі шабуыл векторларын және туындап жатқан қауіпсіздікке төнген қауіптерді шыдайтынын көрсетуі керек.
Салаға тән қауіпсіздік протоколдары
Ақылды санағыштардың байланыс протоколын іске асыру тек негізгі шифрлаудан ғана емес, сонымен қатар ұштан-ұшқа дейінгі қауіпсіздік архитектураларын қамтиды. Жоғары өнімділікті желілер арқылы байланыс модемінің микросхемалық жиынтығын әзірлеушілер хабарлардың бүтіндігін тексеру, уақыт белгісін растау және қайта жіберу бойынша шабуылдарды болдырмау сияқты функцияларды енгізеді. Бұл көпқабатты қауіпсіздік механизмдері шифрлаумен үйлесімді жұмыс істеп, өте күрделі кибершабуылдарға қарсы тұрақты жүйелерді құруға мүмкіндік береді, олар өте маңызды инфрақұрылымдарға бағытталған.
Тар жолақты желілер арқылы байланыс технологиясын іске асыратын өндірушілер құпиялылық пен бүтіндік мәселелерін екі жақтан да шешуі тиіс. Жылдамдықты шектеу, аномалияларды анықтау және әрекеттерді бақылау мүмкіндіктері қазіргі заманғы микросхемалық жиынтықтарға барынша кеңінен енгізілуде. Бұл толық қауіпсіздік тұрғысы — ақылды желілерге бағытталған қауіптердің өсуін және шифрлаудан тыс әрекетті қорғану механизмдерінің қажеттілігін көрсетеді.
Қауіпсіз іске асырудың тәжірибелік орнату ескертулері
Құрылғы қауіпсіздігінің архитектурасы
Қуаттық жол бойынша байланыс микросхемасының өндірушілерінің шешімдері шифрлау операцияларын тиімді орындай алатын арнайы аппараттық қауіпсіздік модульдерін интеграциялайды. Арнайы криптографиялық үскорғыштар қуаттық жол бойынша байланыс модемінің микросхемалық жинағындағы жоғары жылдамдықты деректер ағынын сақтай отырып, өңдеу жүктемесін азайтады. Бұл аппараттық деңгейдегі қауіпсіздік рұқсатсыз бағдарламалық қамтамасыз ету өзгерістерін болдырмауға және шифрлау кілттерін шығаруға қарсы қорғауға мүмкіндік береді.
Қауіпсіз іске қосу механизмдері мен сенімді орындау ортасы қазіргі заманғы ақылды санағыштардың байланыс протоколын іске асырудың негізгі компоненттері болып табылады. Қуаттық жол бойынша байланыс микросхемасының өндірушілері бұл функцияларды қосымша құрылғыларда тек расталған бағдарламалық қамтамасыз ету орындалатындай етіп орналастырады. Аппараттық қауіпсіздікті тар жолақты қуаттық жол бойынша байланыс технологиясымен үйлестіру арқылы өндірушілер физикалық қолдан кедергілерге де, қашықтан пайдалануға да төзімді жүйелер құрады.
Өмірлік циклды басқару және жаңарту протоколдары
Шифрлау стандартының тиімділігі кілт пен сертификаттардың өмірлік циклын басқарудың беріктігіне тәуелді. Жоғары жиілікті желілер арқылы байланыс модемінің микросхемалық құрылғысын өндірушілер коммуналдық қызмет көрсетушілерге қызмет тоқтамастан қауіпсіздік жаңартуларын орнатуға мүмкіндік беретін қауіпсіз ауадан жаңарту механизмдерін енгізеді. Осы жаңарту жүйелері өзінде зиянды кодты енгізуден сақтану үшін шифрлау мен аутентификацияны қолданады.
Миллиондаған байланысқан құрылғылар бойынша шифрлау кілттерін ауыстыруды басқару қолданбалық деңгейде маңызды қиындықтар туғызады. Алыс тұрған өндірушілер коммуналдық қызмет көрсетушілерге криптографиялық ресми құжаттарды ірі масштабта жаңартуға мүмкіндік беретін қауіпсіз дайындау жүйелерін ұсынады. Ақылды санағыштардың байланыс протоколдарын іске асыру негізінде автоматтандырылған өмірлік циклды басқару барысы жиі қолданылады, бұл шифрлау стандарттарының өзектілігін сақтауға және қауіптерге уақытылы шаралар қолдануға кепілдік береді.
Жиі қойылатын сұрақтар
Жоғары жиілікті желілер арқылы байланыс микросхемалық құрылғысын өндірушілер қандай шифрлау алгоритмдерін ең көп қолданады?
Küштік желі бойымен байланыс микросхемаларын өндірушілер негізінен тар жолақты күштік желі бойымен байланыс технологиясында AES-128 және AES-256 шифрлау стандарттарын іске асырады. Бұл алгоритмдер ресурсты шектеулі микросхемаларда есептеу тиімділігін сақтай отырып, күшті қауіпсіздік қасиеттерін ұсынады. Сонымен қатар, көптеген өндірушілер ақылды санағыштардың байланыс протоколын іске асыру үшін толық қауіпсіздік негізін құру мақсатында ECC негізіндегі кілт алмасу протоколдары мен HMAC негізіндегі аутентификацияны қолданады.
Өндірушілер халықаралық стандарттарға сәйкес шифрлауды қалай қамтамасыз етеді?
Küштік жол бойынша байланыс модемінің микросхемалық құрылғысын өндірушілер IEC 62351 және IEC 62056-53 сияқты қатаң стандарттарға сәйкес келу үшін қатал талаптарға бағынады. Бұл стандарттар белгілі бір шифрлау іске асыруларын, қауіпсіздік сынақтарының талаптарын және қауіп-қатерлерді бағалау протоколдарын міндеттейді. Өндірушілер өзінің тар жолдық күштік жол бойынша байланыс технологиясының әртүрлі нарықтарда реттеуші талаптарға сай келетінін көрсету үшін қауіпсіздікке қарсы сынақтар, ресми қауіпсіздік аудиттері мен үшінші тараптардың сертификаттауын жүргізеді.
Электр желілерінің қызмет көрсетушілері қазіргі күштік жол бойынша байланыс жүйелеріндегі шифрлауды жаңартуға бола ма?
Заманауи электр желісі арқылы байланыс микросхемаларын өндірушілер жаңартылған шифрлау стандарттарын енгізу мүмкіндігін қамтамасыз ету үшін бағдарламалық қамтамасыз ету жаңарту қабілеттері бар жүйелерді жобалайды. Ақылды санағыштардың байланыс протоколдарын іске асыру негіздері барынша кеңінен қауіпсіз ауадан жаңартуларды қолдайды, олар коммуналдық қызметкерлерге жабдықты алмастырмай-ақ жаңа шифрлау стандарттарын енгізуге мүмкіндік береді. Бұл икемділік электр желісі арқылы байланыс модемінің микросхемалық жинағының орнатылуын қауіптердің дамуы мен уақыт өте келе реттеуші талаптардың өзгеруі кезінде де қауіпсіз сақтауды қамтамасыз етеді.
Мазмұны
- Тар жолақты желілік байланыс технологиясындағы негізгі шифрлау стандарттары
- Іске асыру стандарттары және сәйкестік талаптары
- Қауіпсіз іске асырудың тәжірибелік орнату ескертулері
-
Жиі қойылатын сұрақтар
- Жоғары жиілікті желілер арқылы байланыс микросхемалық құрылғысын өндірушілер қандай шифрлау алгоритмдерін ең көп қолданады?
- Өндірушілер халықаралық стандарттарға сәйкес шифрлауды қалай қамтамасыз етеді?
- Электр желілерінің қызмет көрсетушілері қазіргі күштік жол бойынша байланыс жүйелеріндегі шифрлауды жаңартуға бола ма?